【AI DevEx Conference 2026】開発生産性の壁を打破する仕組み化の正体―組織戦略で紐解くAI時代のシフトレフト
2026年7月23日、ファインディ株式会社が主催するイベント「AI DevEx Conference 2026 - Future of Development Productivity -」が、JPタワー ホール&カンファレンスにて開催されました。
本記事では、株式会社エーアイセキュリティラボ 代表取締役社長の青木歩さんによるセッション「開発生産性の壁を打破する仕組み化の正体―組織戦略で紐解くAI時代のシフトレフト」の内容をお届けします。
■プロフィール
青木 歩
株式会社エーアイセキュリティラボ
代表取締役社長
セキュリティ業界20年以上。サイバー攻撃へのセキュリティ対策分野で活動中。 2000年よりセキュリティ事業に従事。大手企業のグループ会社、セキュリティ専門企業にて、企画、営業・マーケティング等幅広い業務に携わる。その後、組織立ち上げ、責任者を歴任。
株式会社エーアイセキュリティラボの歩みとミッション
青木:本日はたくさんの方にお集まりいただき、誠にありがとうございます。
改めまして、私の自己紹介を少しさせていただければと思います。株式会社エーアイセキュリティラボで代表取締役社長を務めております、青木 歩でございます。私は2000年からずっとサイバーセキュリティの世界で、しかも営業畑をやってきましたので、開発にどっぷりというわけではありません。ただ、なぜか大学は理系を出ておりまして、ずっとITの世界が大好きで、特にセキュリティの世界の細かい技術の話が好きだったりするタイプの人間です。
会社自体は2019年4月に設立し、今で8期目を迎えるスタートアップです。私を含めた4人で共同創業しておりまして、私自身は営業畑1名なんですけれども、残りの3名はずっとサイバーセキュリティの世界でプロフェッショナルサービスをやりながら、ここ10年、15年ぐらいはプロダクトを作ってきた人間たちです。創業メンバー3人が作ったミッションを個人的に好きでよく紹介をしているのですが、日本の技術で世界を驚かそうという熱い思いを持った3人と一緒に、欧米中心のプロダクトというものをなんとか日本のプロダクトで塗り替えたいな、そんな思いで会社をやらせていただいております。
我々の会社も開発においてAIを積極的に活用して取り組んでおり、AIを活用して脆弱性診断ツール、脆弱性を見つけるツールを作っております。
「AIファースト」で変わった開発生産性
実際に開発チームでどんなふうにAIを使っているかというと、基本方針として明確に「AIファースト」を標榜しておりまして、これは社内でも社外でも、こういった場でも採用の場でも皆さんにお話をさせていただいております。定型的な実装からロジックの構築というところは、基本AIです。環境自体はCursorを使っています。
では、AIファーストのどんなところが良かったのか。今日の大きなテーマである開発生産性は非常に大きく向上しておりまして、良かった点として4つ挙げております。1つ目は実装までのリードタイムが短縮されたこと、2つ目はテスト品質が向上したこと、3つ目は月間のプルリク数が約2.5倍に増加したこと、4つ目はエラーを即時解決できるようになったことです。
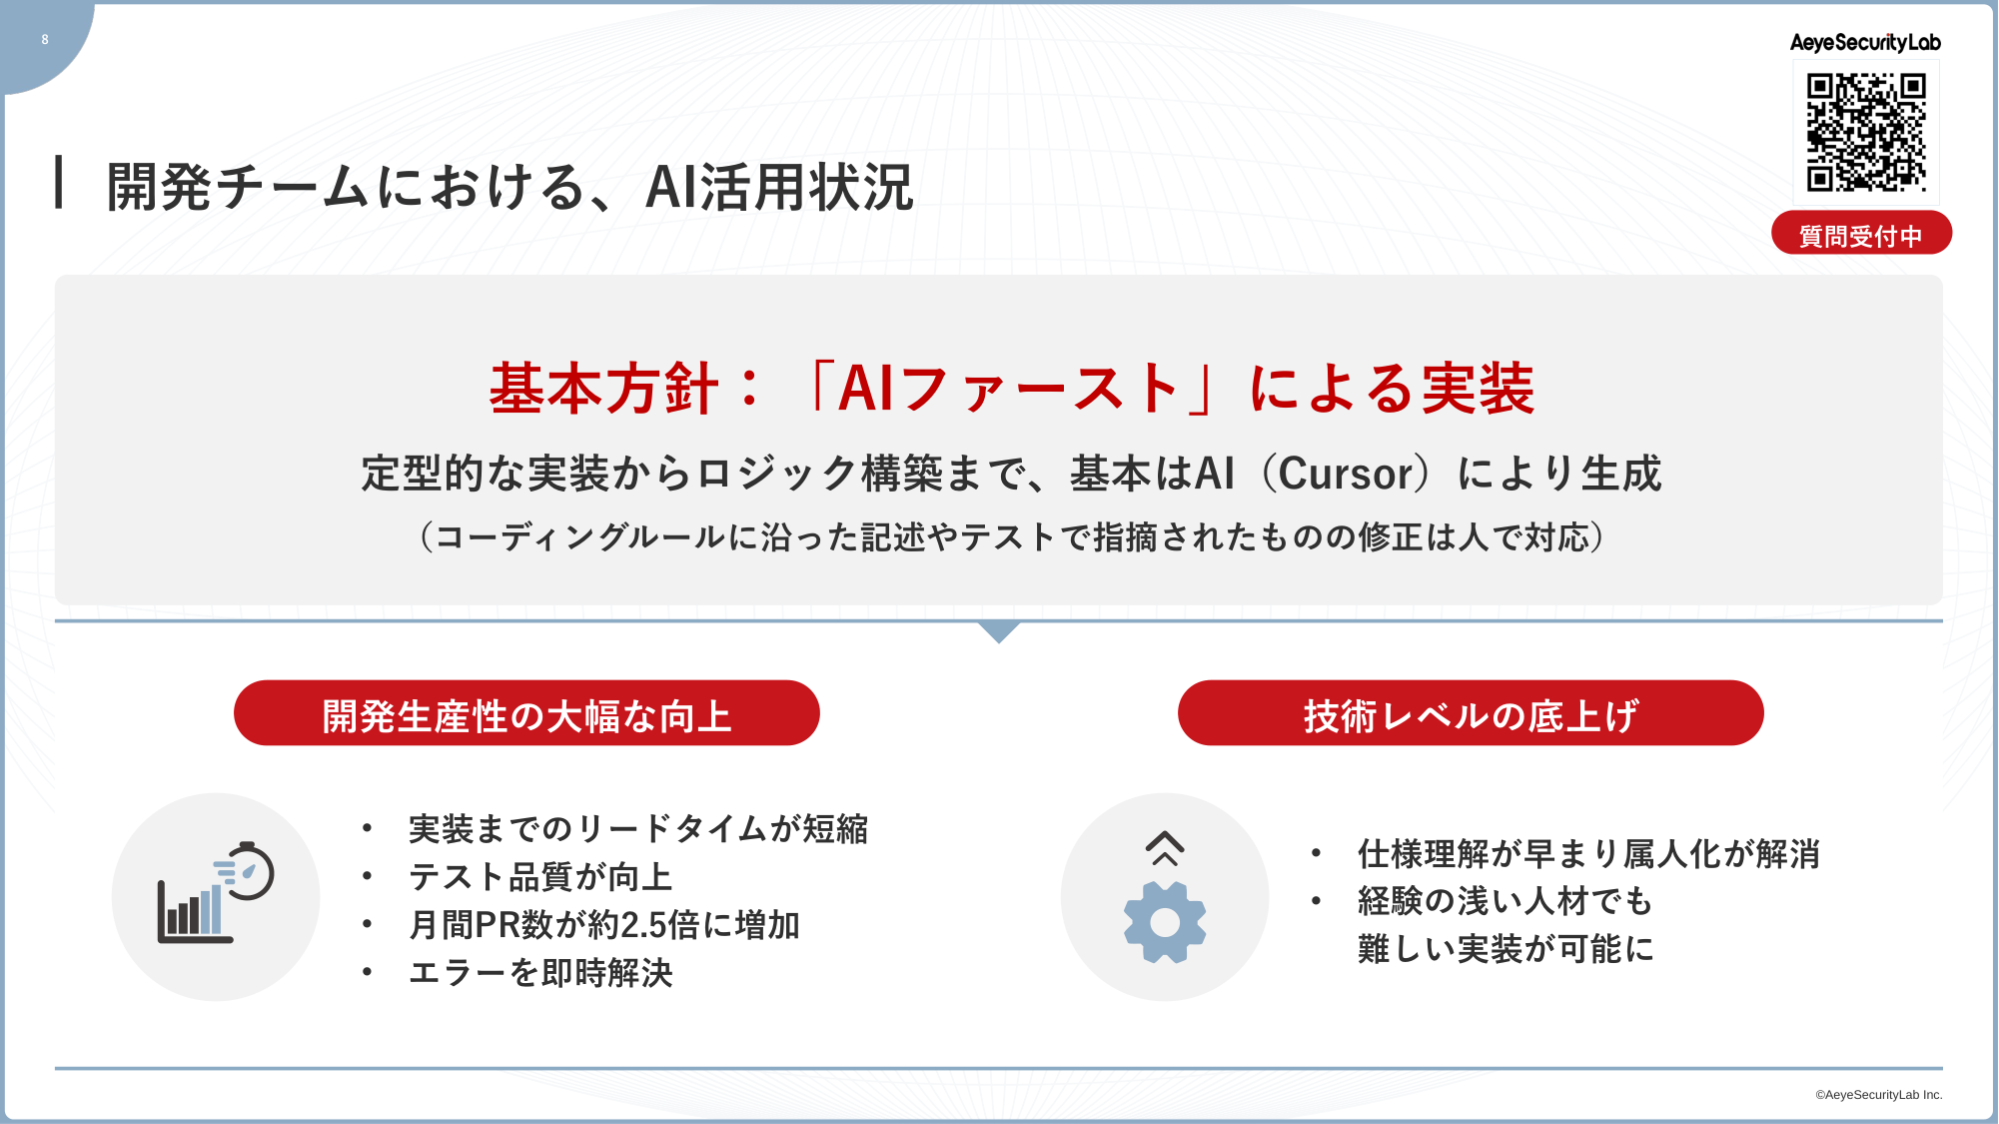
この辺りは報道等でも耳にすることが多いんじゃないかなと思うのですが、我々の中で見えてきたことは意外ともう一方の側でございまして、我々はまだまだ作り始めたスタートアップで、綺麗な仕様書なんて当然ありません。まず動かそう、まず安全な状態にしておこうというところが優先される中で、最初3人で作っていたものがメンバー13名に増えたとき、どうやってそれを伝承していくのかという壁があったのですが、AIを使うことで仕様の理解や属人化が解消できるというのが大きな気づきです。やはり経験に大きな差が出るところも、聞きにくいことをちょっとAIに確認してから横にいる人に聞いてみようということで、難しい実装もチャレンジしてみようとか、手取り足取り教える必要なく、意外と若手が成長できるというのも大きな効果だと考えております。
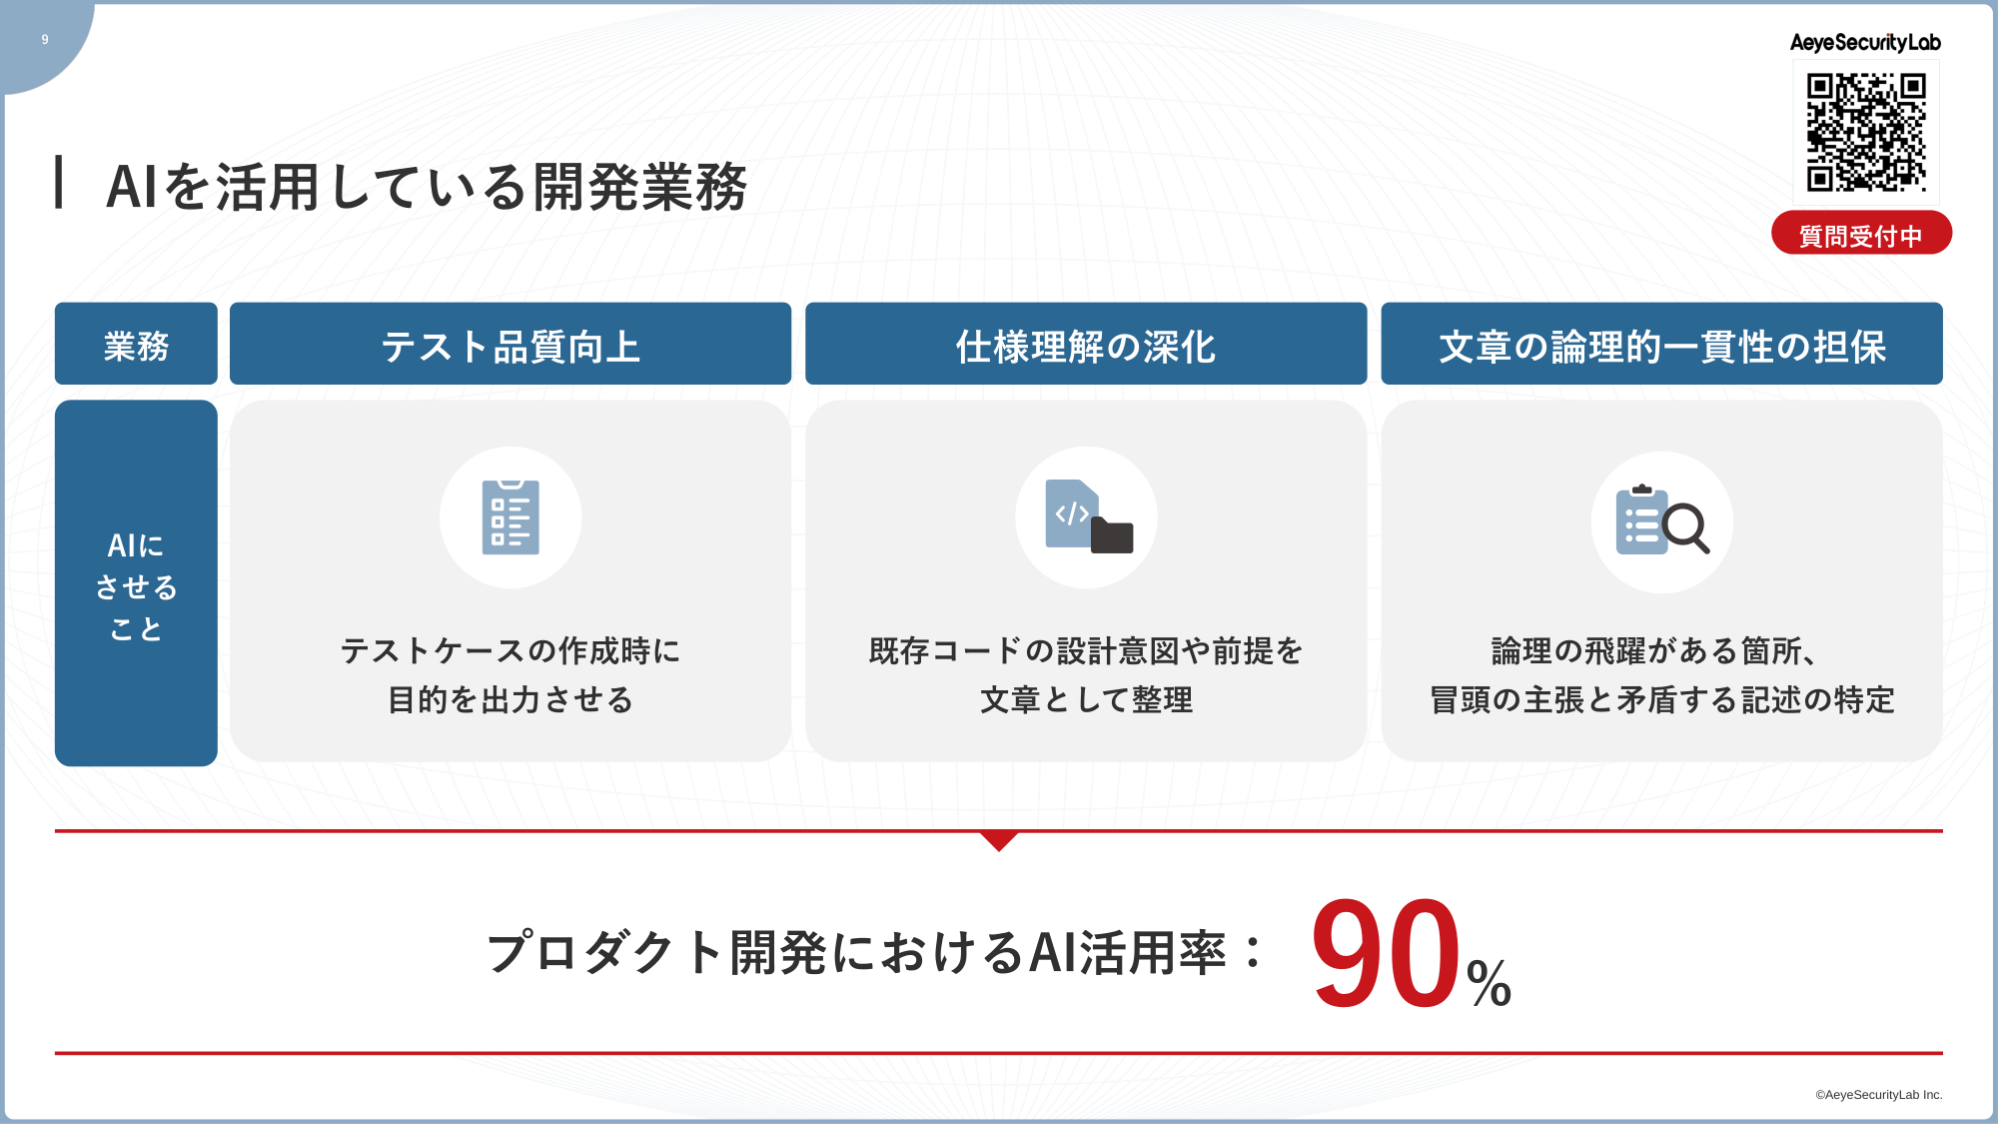
少し開発の業務をブレイクダウンしますと、テスト品質向上では、テストケースの作成時に目的を出力させることで、しっかりとテスト仕切るところに有効活用できています。仕様理解の深化では、既存のコードが何の目的で、どういった意図で書かれているのかを文章として整理できるのも便利でした。もう一つが、日本語で論理的に文章を書くのはエンジニアの方々だけでなく会社員全員の課題と思っていますし、私自身最も不得意な部分ではあるのですが、論理性・一貫性の担保という意味でAIは非常に強く、矛盾がない文章を書けたり、積み上げから論理矛盾を発見し修正できるところが強いなと思っております。プロダクトの開発におけるAI活用率は90%まで上がっております。
開発が加速するほど強まる「セキュリティのボトルネック」
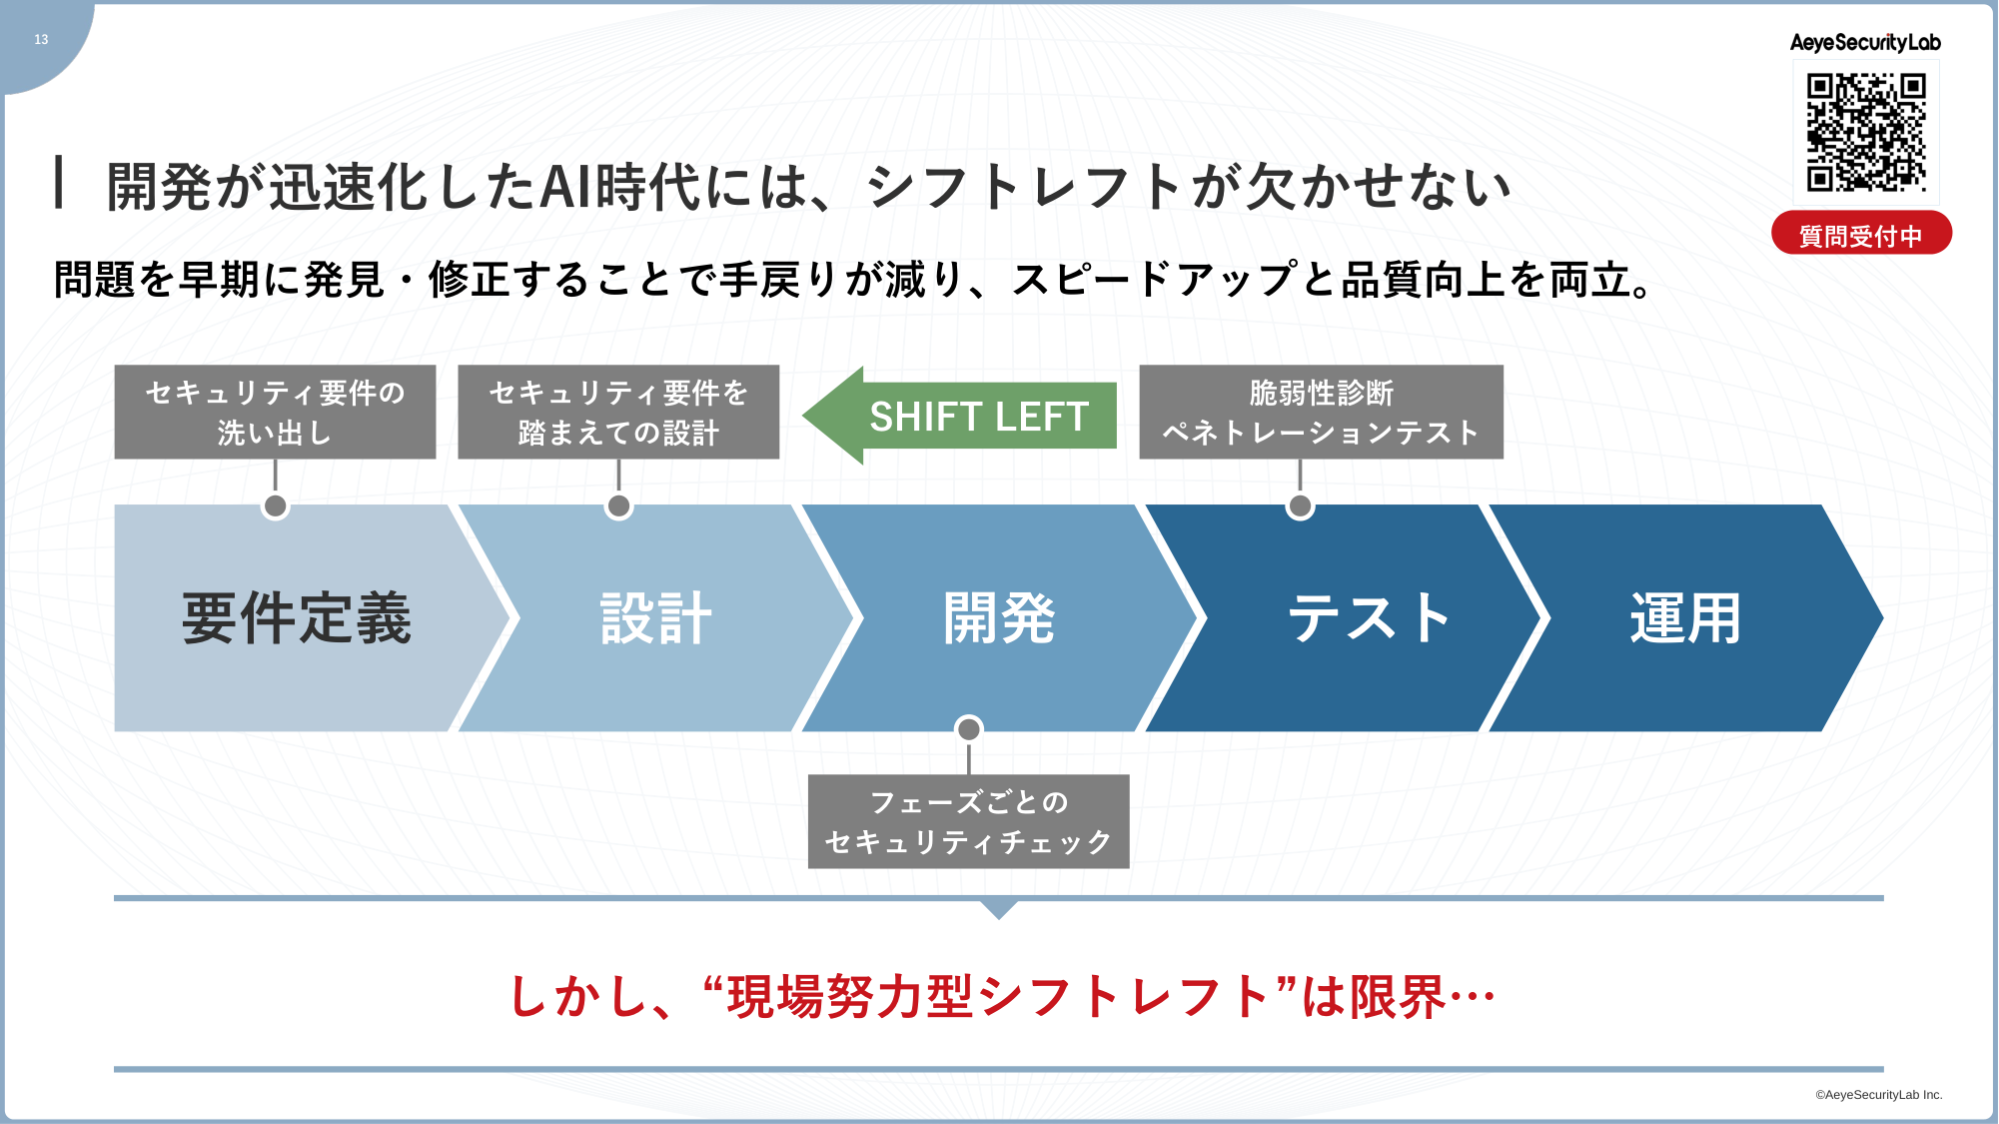
AI活用により開発は非常に加速しておりますが、忘れてはならない対策があります。前工程で作る量が上がれば上がるほど、テストの効率が上がれば上がるほど、最後にセキュリティ面は大丈夫なのかというチェックをしておかなければいけません。そのチェックがスタックしてくると開発ペースがなぜか握られてしまい、結局セキュリティがボトルネックで開発がスピーディーに回らないという話が出てきます。
これは我々のお客様も含めてよく聞く話で、セキュリティという工程が開発の生産性を左右する状況が今あります。開発実装が非常にスピーディーになっている中で、大きな課題になっているのではないかなと思います。当然ながら、いかに早く脆弱性を見つけておくか、いかにテストや運用の前でやっておくかというところが非常に大事になってきます。
「現場任せ」のシフトレフトはなぜ機能しないのか
皆さんのところでも、シフトレフトはもうすでに取り組まれていると思います。その中で一番よく聞く話というのが、誰々さんが強いから担当になっているんだとか、誰々さんに任せておけば大丈夫という形で、現場の一人、二人という形で押し付けているケース、押し付けられているケースが多いんじゃないかなと思います。
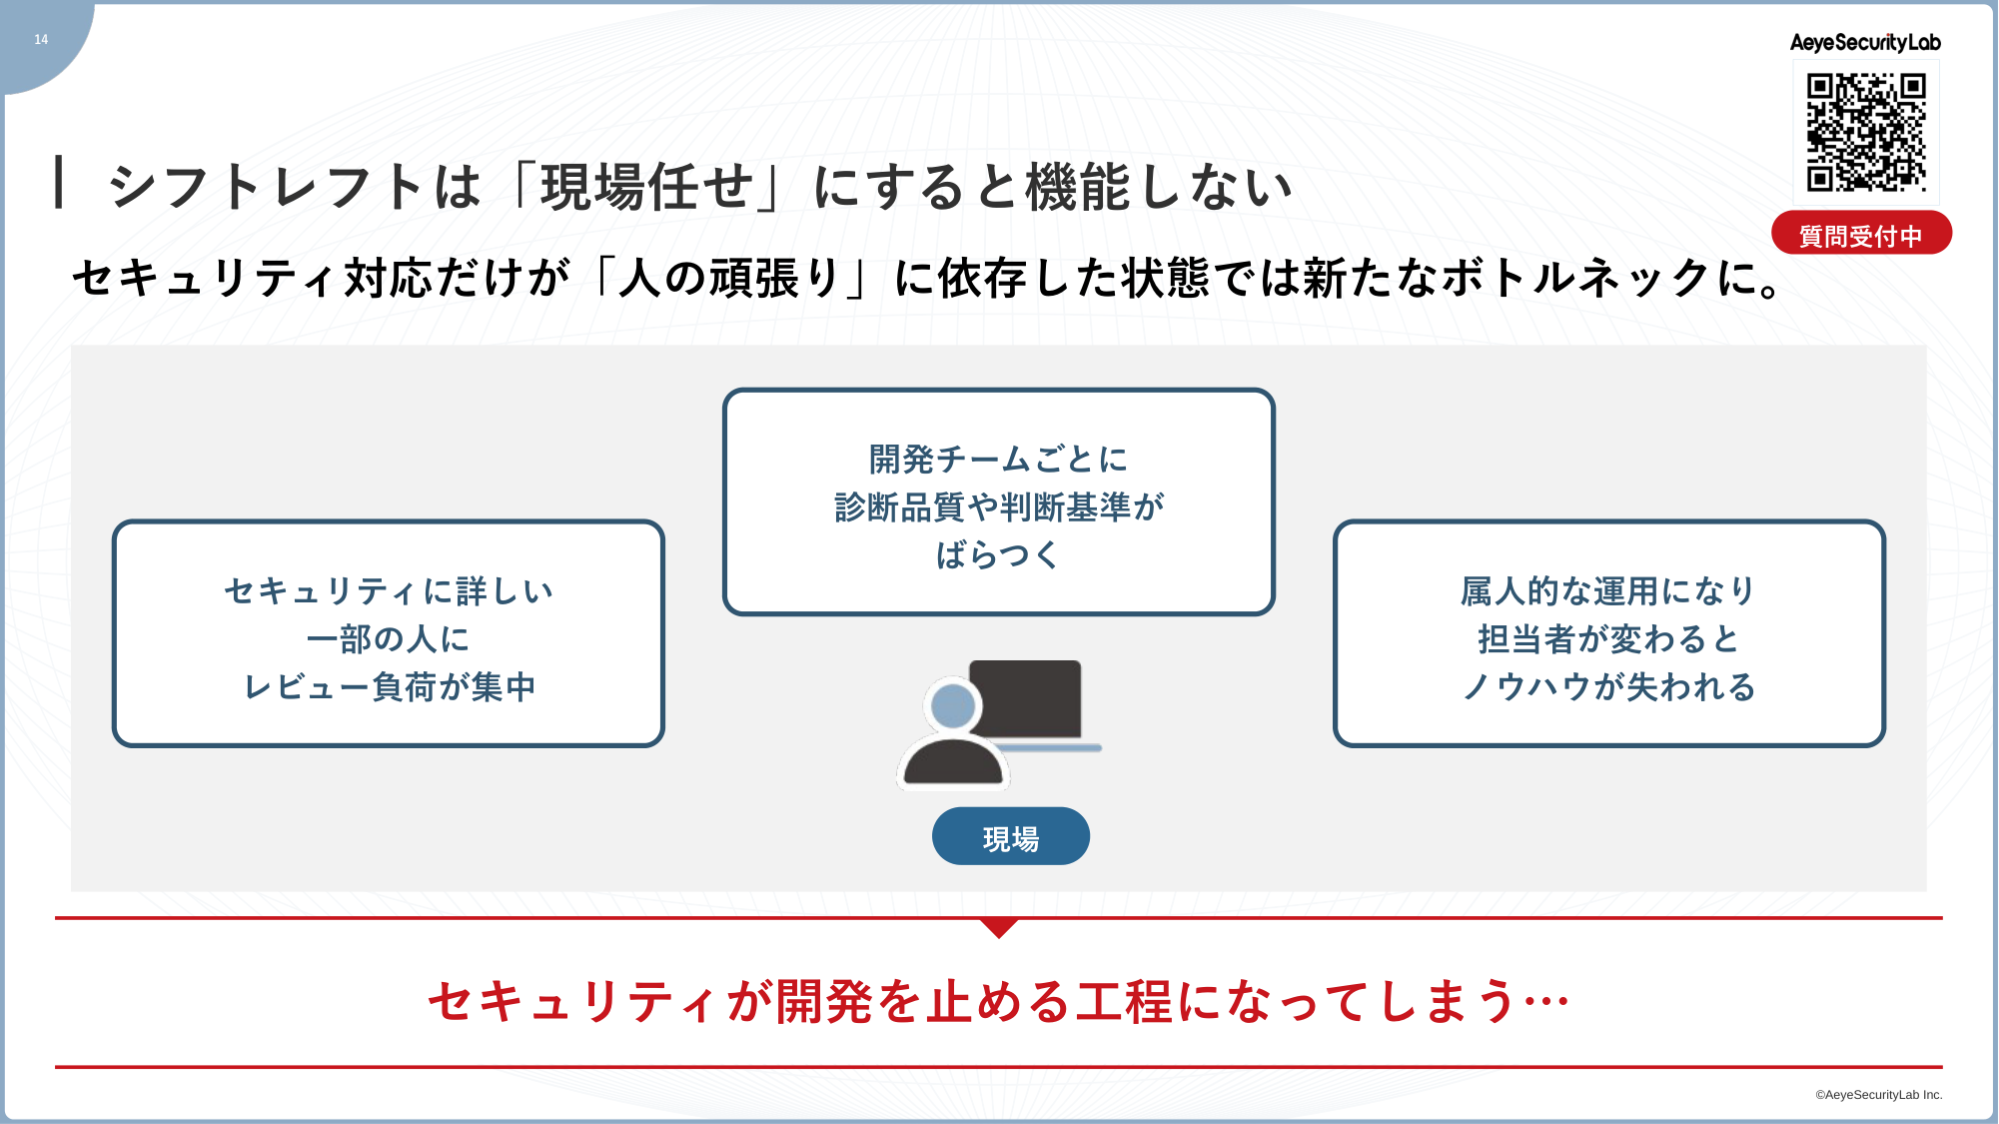
この問題を少し分解しますと、シフトレフトを現場任せにすると、やはり機能しません。セキュリティに詳しい一部の人にレビュー負荷が集中しますし、詳しい方や頑張る方がいらっしゃるチームはセキュリティ比率が高いけれども、そういう方がいらっしゃらないという理由だけでバラつくという問題ができてしまいます。大きな会社さんですと現場異動もありますし、異動したり退職ということがあると、一気にその部分の機能がなくなってノウハウが失われてしまう問題もあります。結局、現場任せにしてしまうと、セキュリティが開発を止める工程になってしまうというのが、皆さんの中でも現実として結構起こっているんではないかなと思います。
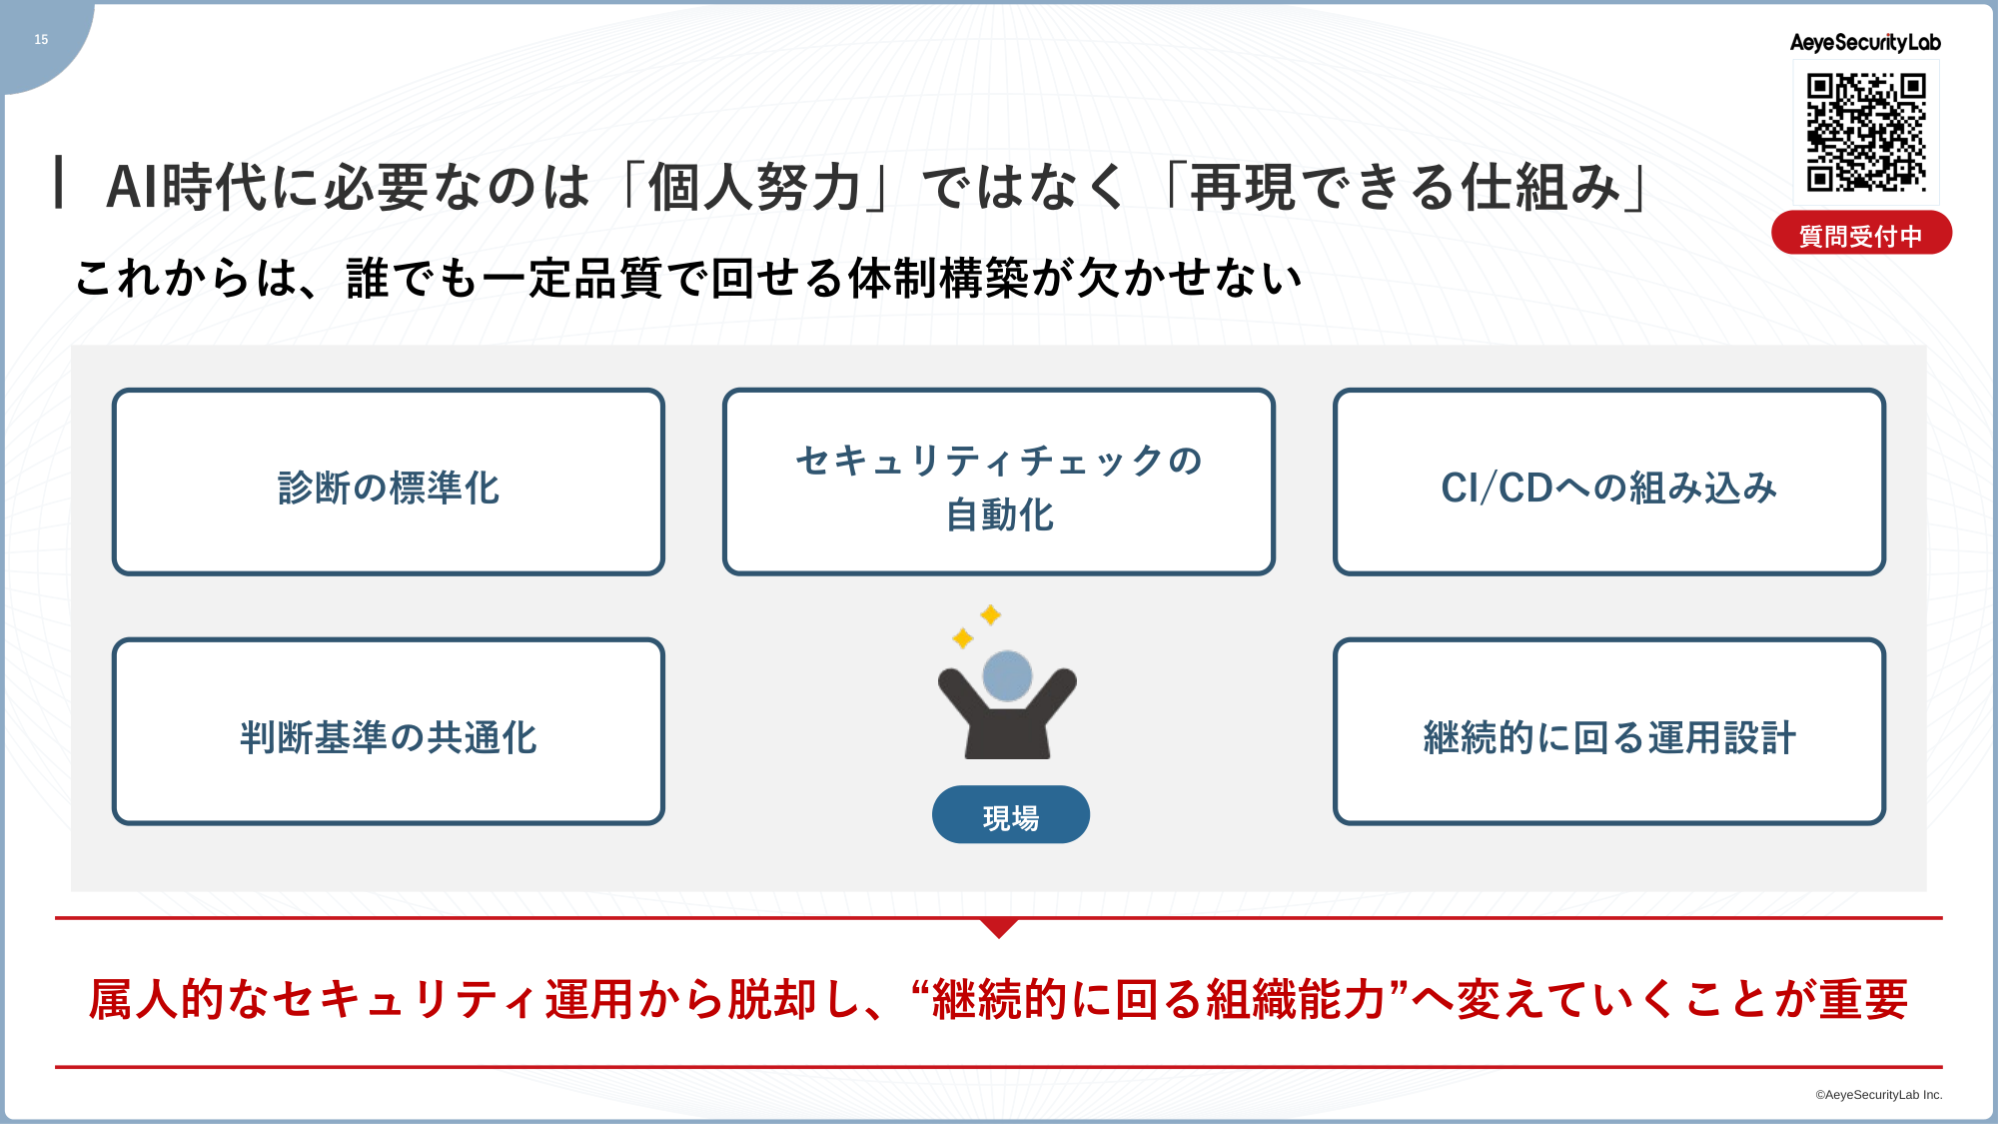
そうなったときに、AI時代に必要なのは個人の努力ではなく、再現できる仕組みにしておきましょうということだと思っています。私が代表という立場なので、CISOの方やCIOの方とお話をすることが多いのですが、一番最初にお話しさせていただくのは、まずルールを決めましょうということです。診断をどこまで、どういった手法でやりきるのか、どういった基準でどういう対応をすべきかを明確に決めてください、逆に言えばこれはやらなくていいというラインを引いてくださいというお願いをしています。「なんとかしろよ」とか「安全にしといてね」といった曖昧な表現が一番現場を苦しめます。作っている皆さんがいかに自由に、だけれども最低限守るべきものをやっておくかというのがセキュリティの一丁目一番地だと思うので、そこが曖昧だと全てが崩れてしまいます。
ここからは現場で手を動かす皆様が、いかに作業を自動化していくか、まさにAI時代、AIを活用していきましょうという話になります。自動化の一環として、CI/CDへの組み込みや継続的に回る運用設計をやっておくべきです。最後は、俗人的なセキュリティ運用から脱却して継続的に回る組織能力にしていくことで、誰かがというよりはみんなで守るという意識が、セキュリティにおいて重要なポイントになるのかなと思います。
汎用AIの限界と脆弱性診断への最適化
ちょっと経路が変わるんですけれども、最近Mythosを代表とするようなGPTがいろいろ出てきていますと言ったところで、こういう開発工程の中でセキュリティ対策できる高性能AIを使えばいいんじゃないの、みたいな話もいっぱい出てきているんじゃないかなと思います。
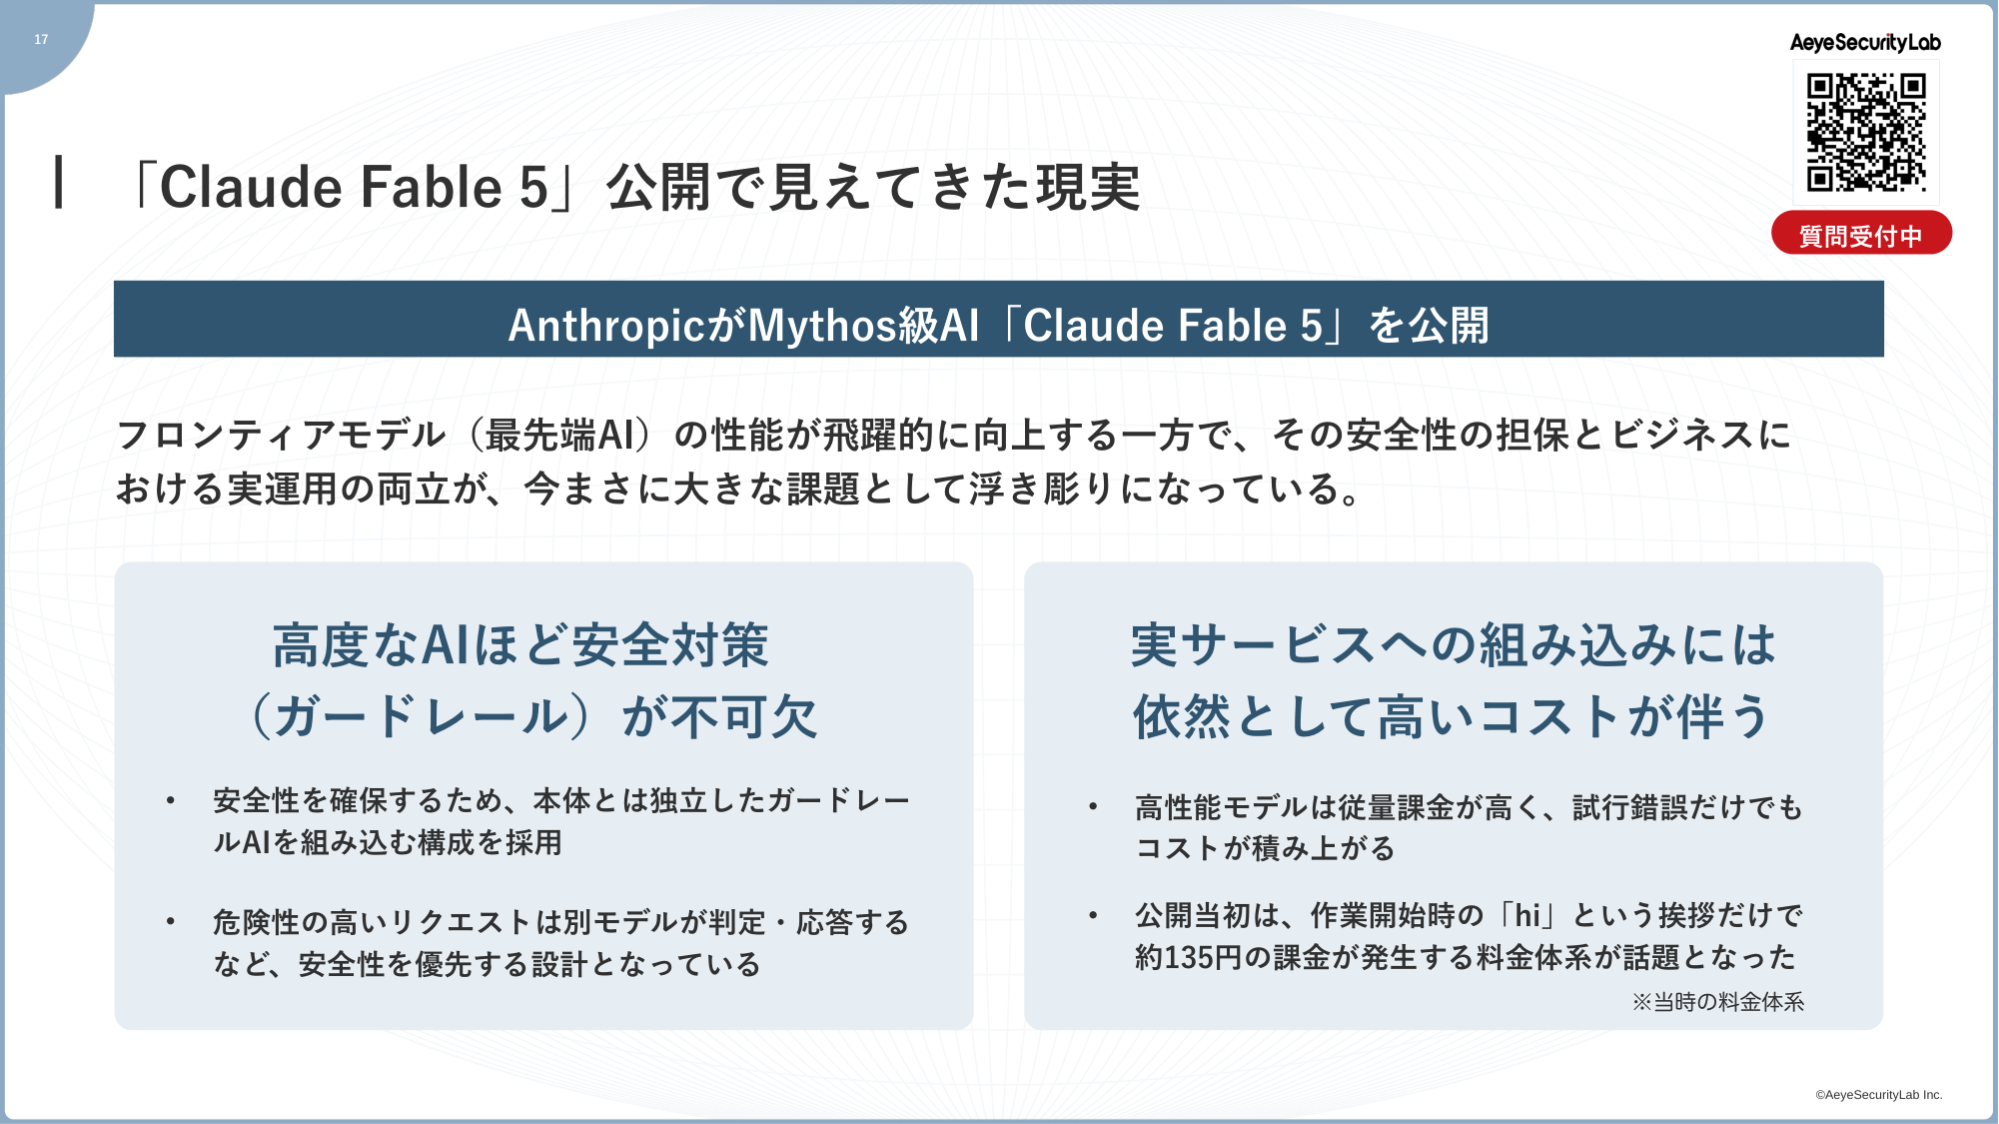
ちょうど先月末から今月にかけて、Fableが一回非公開になり、また再公開されたのですが、公開されたことによる影響をまとめてみました。結局、フロンティアモデルが進化すればするほど悪用されるということで、ガードレールが不可欠になっていて、しかもモデルの中にすでにガードレールが組み込まれている状況がどんどん普及しています。逆に言えば、特別な国の機関や我々のようなサイバーセキュリティの専門家にのみ利用が許可されるみたいな状況が出てきているんじゃないかなと思います。
もう一つ、実際に現場で使おうとするとコストの問題があります。フロンティアモデルを使うと非常に高額になるという話で、私はちょうどFableが出たときにXを見ていたら、「hi」という一文字を入れて何を手伝いますかと英語で帰ってくる、その往復だけで135円取られたという話を目にしました。当然、性能が高いので費用対効果を考えれば積極的に使うべき場所もあると思うんですが、常用していくという意味では非常に難しいのかなと思います。
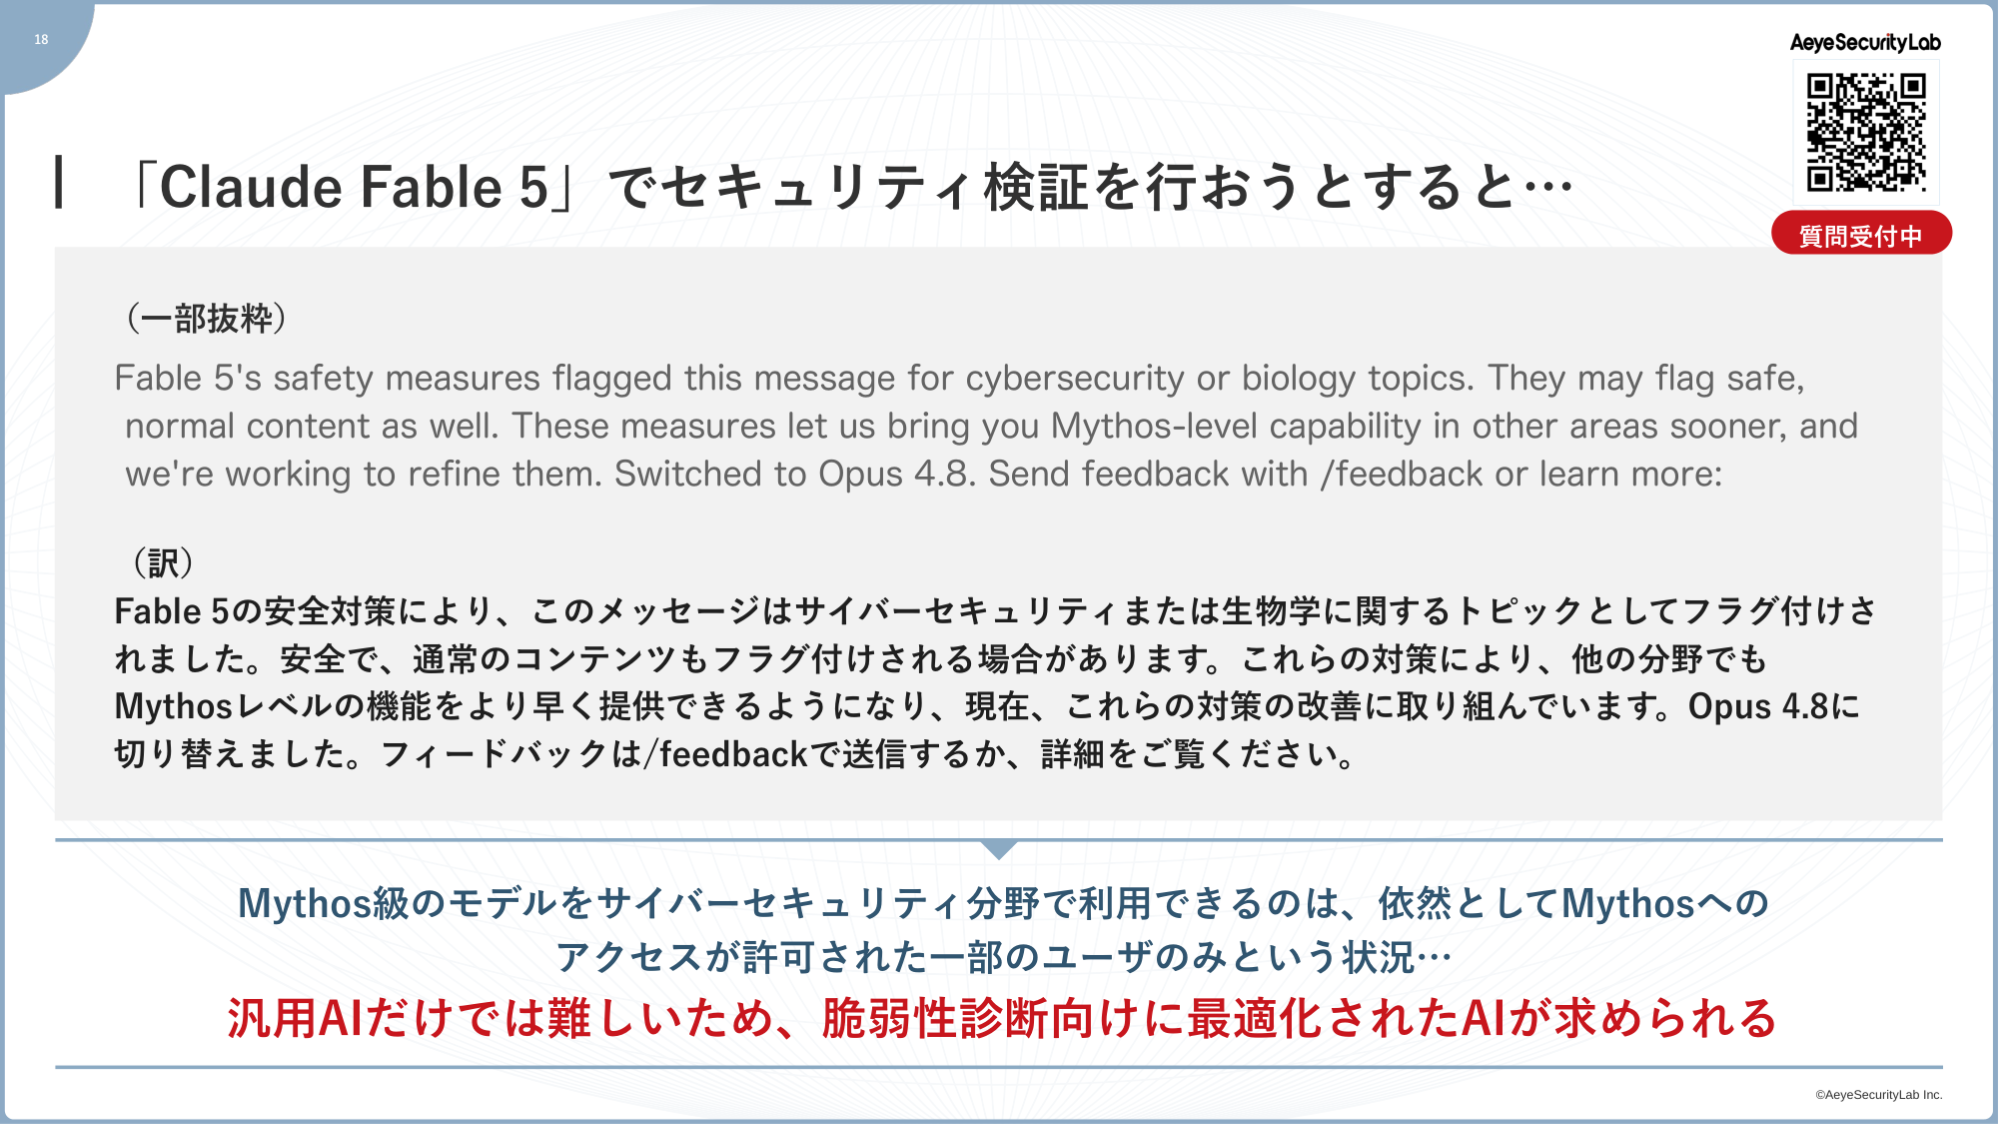
実際、我々もFableを使ってセキュリティ検証を行おうとしたところ、案の定Opus 4.8に落としますというメッセージが出てきました。
汎用AIを汎用的にセキュリティ業務の中で使っていくということ自体が、だんだん時代背景的にも許されなくなってきているんじゃないかなというところもございます。脆弱性診断向けに最適化されたAIを使っていくというのが結構大事なんじゃないかな、と我々も思っています。
少し脱線しますと、何でもかんでもMythosがすごいから使おう、Fableがすごいから使おうという話があると思うんですが、本当に開発の実装工程でMythosを使うのがベストなのかは、皆さん肌感覚として持たれているんじゃないかなと思います。サイバーセキュリティの世界でも情報の非対称性を利用して、攻撃者側がMythosを使うことに有利になっている一方、守る側はMythosを使うとコストだけかかって非効率なところがあるなというのは、いろんなお客様と話しながら感じているので、うまくAIの仕組みを使っていくのが大事かなという思いでございます。
「AeyeScan」による脆弱性診断の自動化
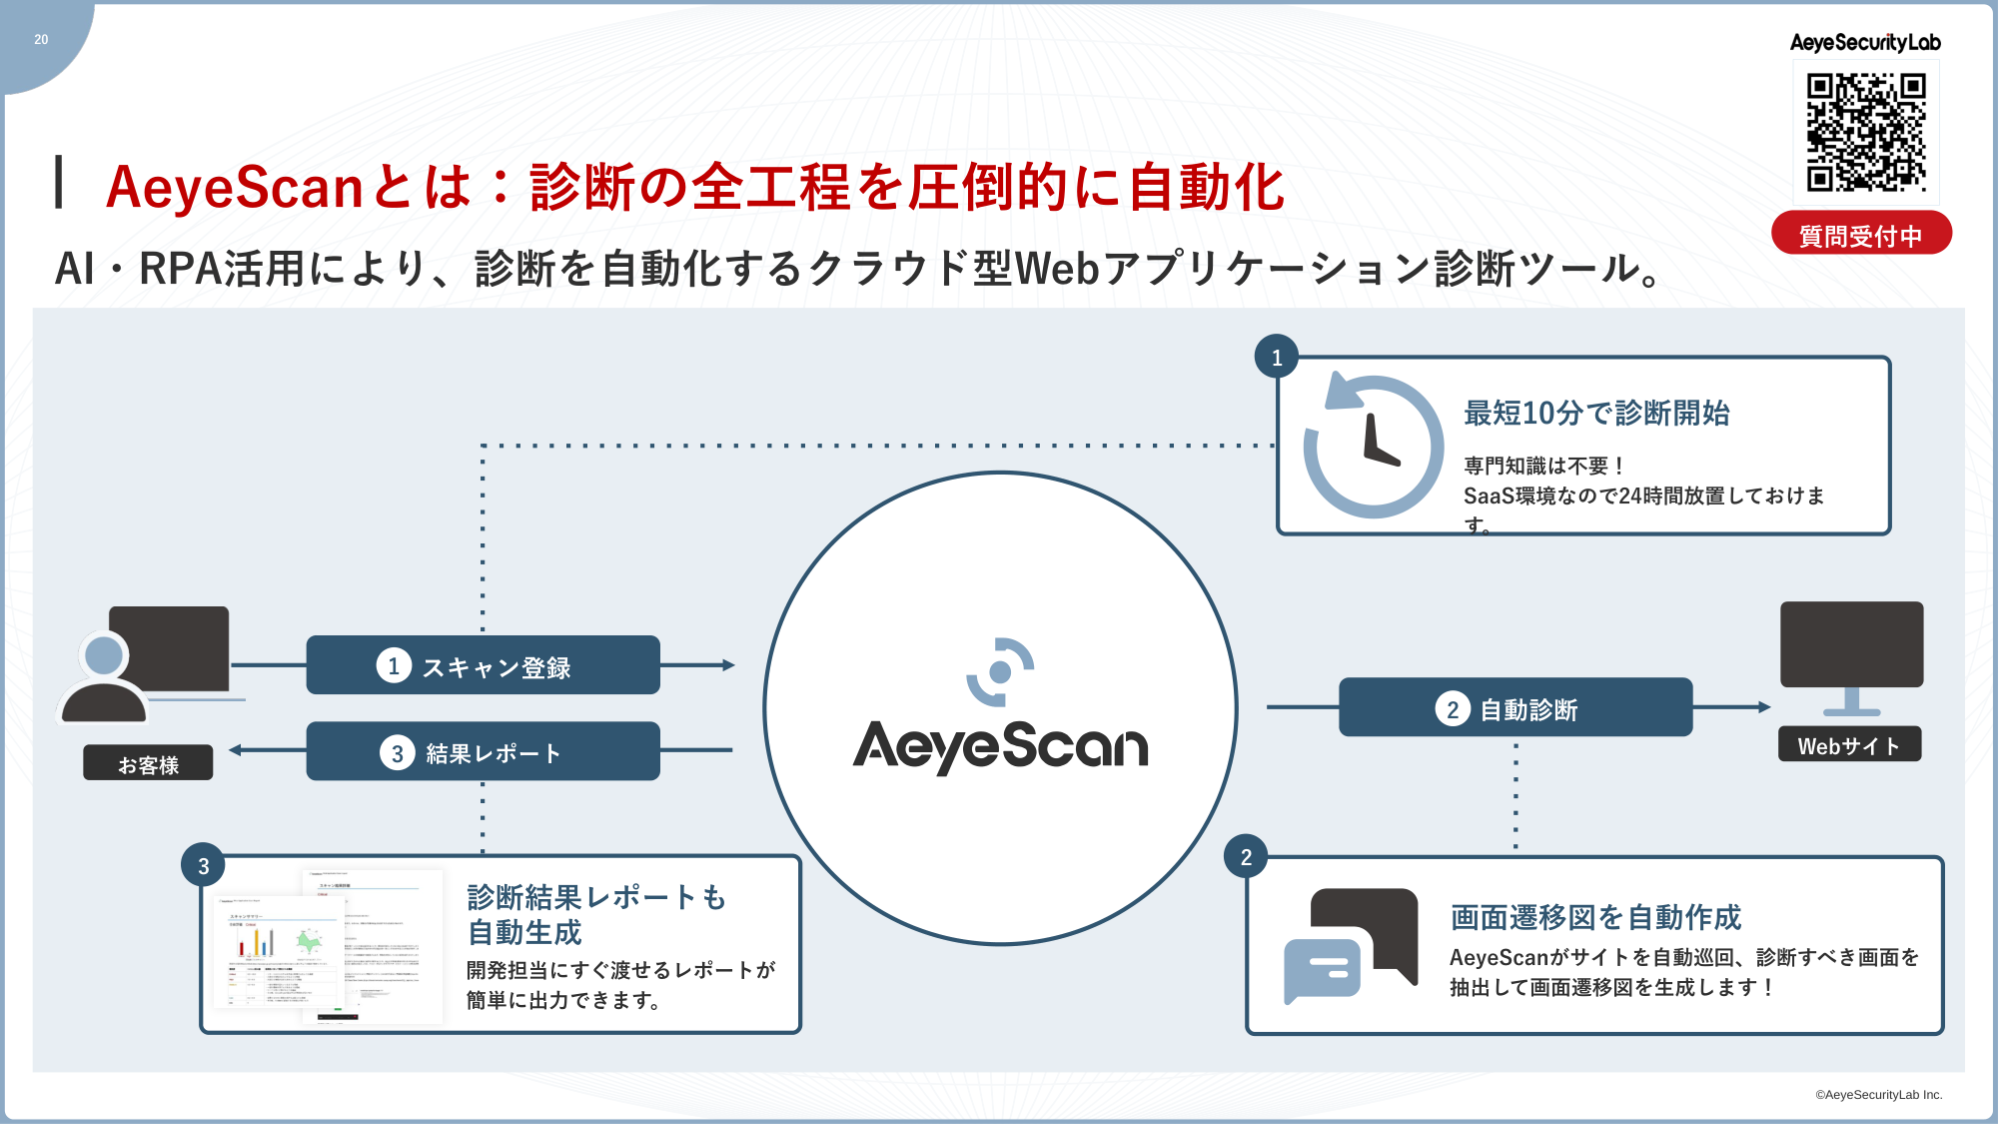
AeyeScanは2020年10月にリリースし、まもなく丸6年を迎えるプロダクトです。基本、AIに任せてURLだけ、もしくはテスト環境であれば必要なファイル設定をして、自分のウェブサーバーがどこに上がっていて、どこが入り口かだけを指定していただければ、AIが自動でウェブサイト・ウェブサービスを巡回し、脆弱性を検出してくれます。検出した上でどこに問題があって、どういうふうに直すべきかをご指摘させていただくサービスです。今まで人間の手と目、もしくは外部の専門家に委託しなければいけなかった世界を、AIを使うことで自分たちでできる世界が来ています。自分たちの中でやっていく方法を取っていただくのは非常に有効な手段だと思っております。
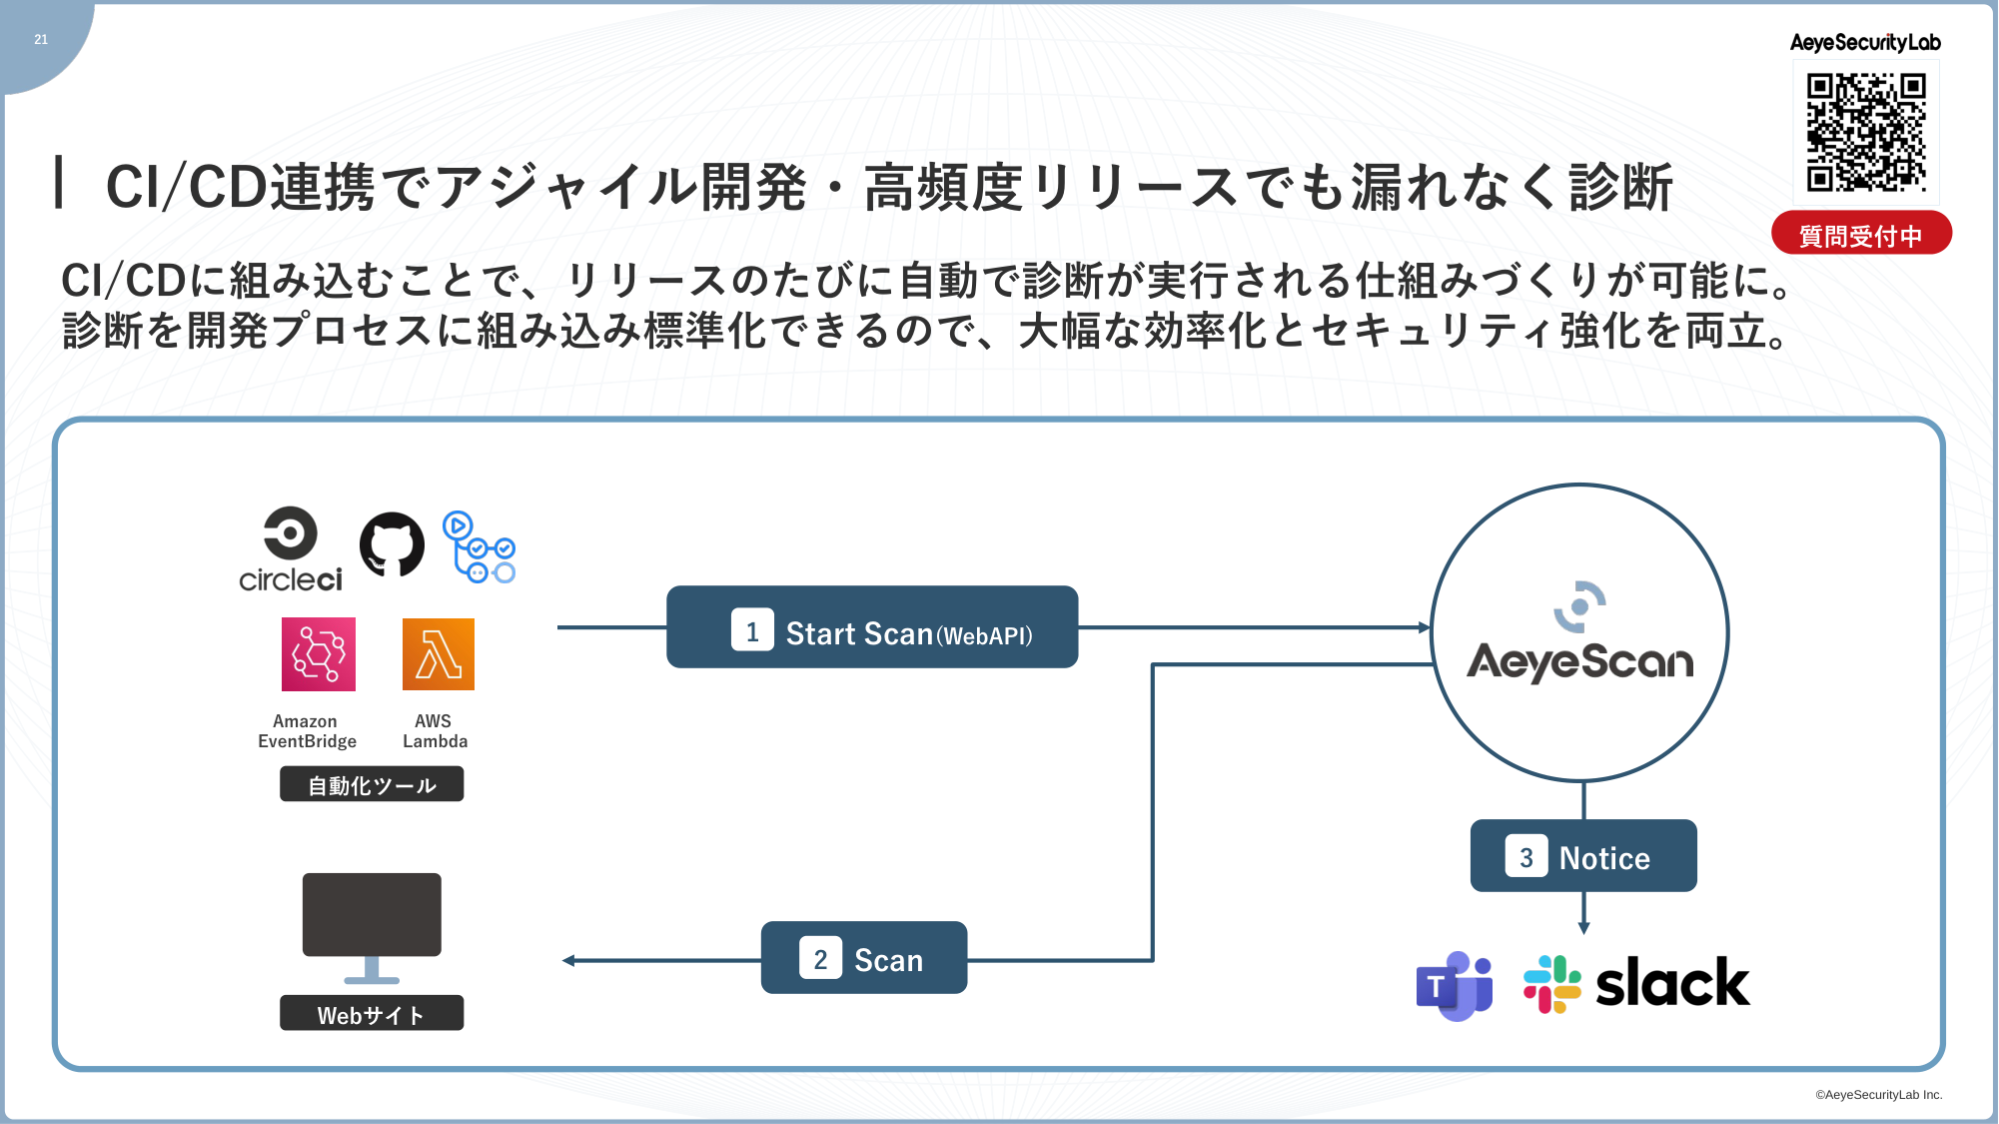
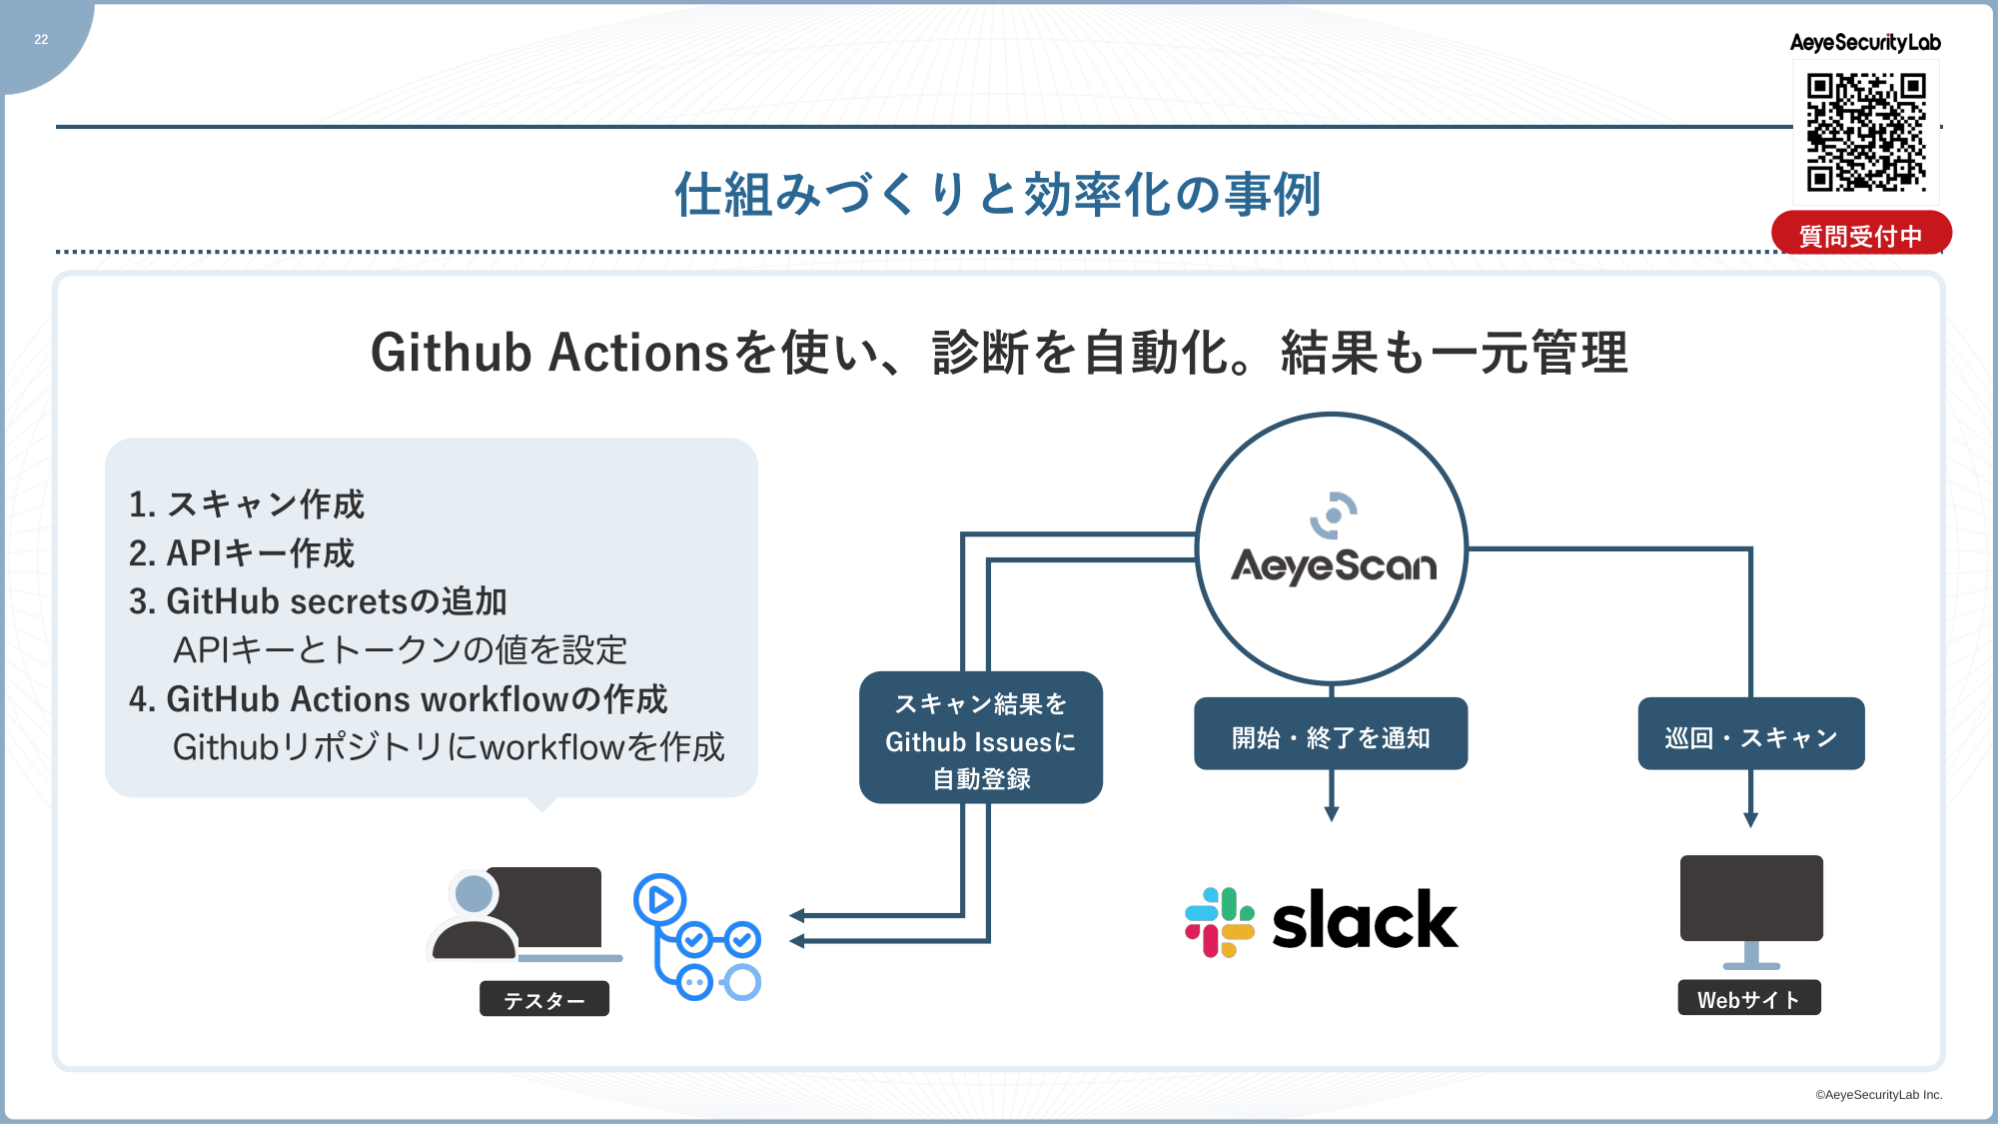
そんな中で、我々のお客様の中でCI/CD連携でアジャイル開発の中で、高頻度のリリースを漏れなく診断する事例として、CircleCIなどと連携をしながらAeyeScanと自動連携をさせていく例があります。
結果自体はウェブで見ることもできるのですが、開始・終了、どんな結果が出たかの概要をSlack連携させておくこともできます。究極、夜に帰る前にプルリクを投げておいてぐるっと回って、朝出社したらSlackに通知が来て、ここから直すか、あるいは何も出ていないからそのまま行ってしまおうというあたりを、しっかり自動化していく環境を作ることも可能になっております。
仕組み作りと効率化の事例として、GitHub Actionsの事例を挙げさせていただいております。GitHub Actionsからスキャンを作成した上でAPIキーを作成しつつ連携をさせれば、プルリクが飛んでくれば勝手にスキャンが走って、そのまま開始・終了をSlackに通知する、結果についても飛ばすことが可能です。
ただ、これは会社の様々なポリシーがあるので、Slackに自動で飛ばして良いかどうかは、会社のセキュリティポリシーをしっかり確認いただければという思いはあります。そういった注意点はありながらも、自動で連携をさせていくということも十分可能な世界になっております。
とはいえ、ツールで見る、中でやるというところには限界があります。そうなったときに我々がお勧めをしているのは、内製と外注を併用するハイブリッドです。このハイブリッドを回すことによって、自分たちがやっていることの正しさと、自分たちがより良くしていくという改善のサイクルを作っていくことができますし、学習と成長の機会をあえて外部から入れることによって回していただくのも非常に有効かなというふうに思っています。
1つ目は、ウェブサイトを構築する段階です。スピーディーにお客様に価値を提供していくことが重要ですので、最低限ツールで見れるところは全部見切っておこうというのが大事だと思っています。
2つ目は、運用の段階です。セキュリティは放っておけばどんどん陳腐化していくので、外部に委託をしながら拾っていく、もしくは内部でも定期的に回すサイクルを作っていくことが重要になります。社として肝入りのサービスを一からスタートするときは、正直ツールだけというより外部の診断とのハイブリッドをお勧めしていますし、逆に小さい軽微な回収に外部委託を入れる必要はないなと思いますし、それをやるなら自分たちの中でやる回数を増やした方がいいと思います。理由に応じて深くやるべきか、リスクが限定的だから中でやればいいか、濃淡をつけて考えるのが人間の仕事かなと、AIが進化すればするほど最近思います。
自分たちの中で考えるだけにも限界はあるので、外部の専門家を頼っていくのも大事です。大々的にセキュリティの専門家にコンサルティングを頼むのはなかなかやりにくいと思いますが、私どもコンサルティングサービスは提供していないので、あえてこういう言い方ができる部分もあります。セキュリティサービスベンダーを、健康診断のお医者さんのように、定期的にアドバイザーとして使うという使い方もあるんじゃないかなと、そのような観点でもハイブリッド型をお勧めさせていただいております。
生成AIで攻撃対象領域を可視化する「ASM」
ここでまたもう一段経路が異なる話になるんですけれども、先ほどまではWeb、皆さんがブラウザで見る部分に特化していましたが、ここからはWeb ASMというお話をさせていただきます。Webサービス、デジタルサービスのたくさんのドメインやIPアドレスといったものがあると思いますが、そういったところをセキュリティ業界用語でアタックサーフェイス、攻撃が来る面という表現をさせていただいていて、このASMというのはアタックサーフェイス、攻撃されてくる場所をマネジメントしましょうというものです。
おそらく皆さんの中でも、デジタルサービスが1個だけというケースはほとんどないと思います。自社で10、20のサービスがあるだけでなく、会社が大きくなってくるとM&Aという形で買う場合も買われる場合もあります。相手の会社が何を持っているか分からない、国内であれば何とか見通せますが、グローバル含めたM&Aや海外拠点、海外進出、海外展開の中で管理していかなければいけないということで、デジタルサービスの管理範囲が指数関数的に増えていると表現してもいいんじゃないかなと思っています。
私どもはこの部分について、生成AIを使いながら皆様が外部に公開しているウェブがどこにどれだけあるかを探索して、管理・把握していくサービスをご提供しています。私どもの特徴は、生成AIを攻撃面の発見や情報収集にフル活用しているところで、特にドメインの話ですと、私どもの会社名はエーアイセキュリティラボ、プロダクトはAeyeScanなんですが、ツールに「株式会社エーアイセキュリティラボを探して」と入れると、会社名から、例えば私どもが持っているaeyesec.jpというサイトも、AeyeScanはエーアイセキュリティラボが提供しているサービスだからエーアイセキュリティラボのサイトだよ、ということを見つけてきます。究極は、上場企業であれば事業報告書からグループ会社一覧も生成AIで持ってきて、裏のデータベースと照らし合わせ、このグループ会社はあなた方が管理しなければいけないドメインですよ、というところまで拾わせていただきます。IPアドレスベースで探していく海外の主流のサービスが多い中で、日本語をうまく使いながら探索していくのが、他社と違う部分です。
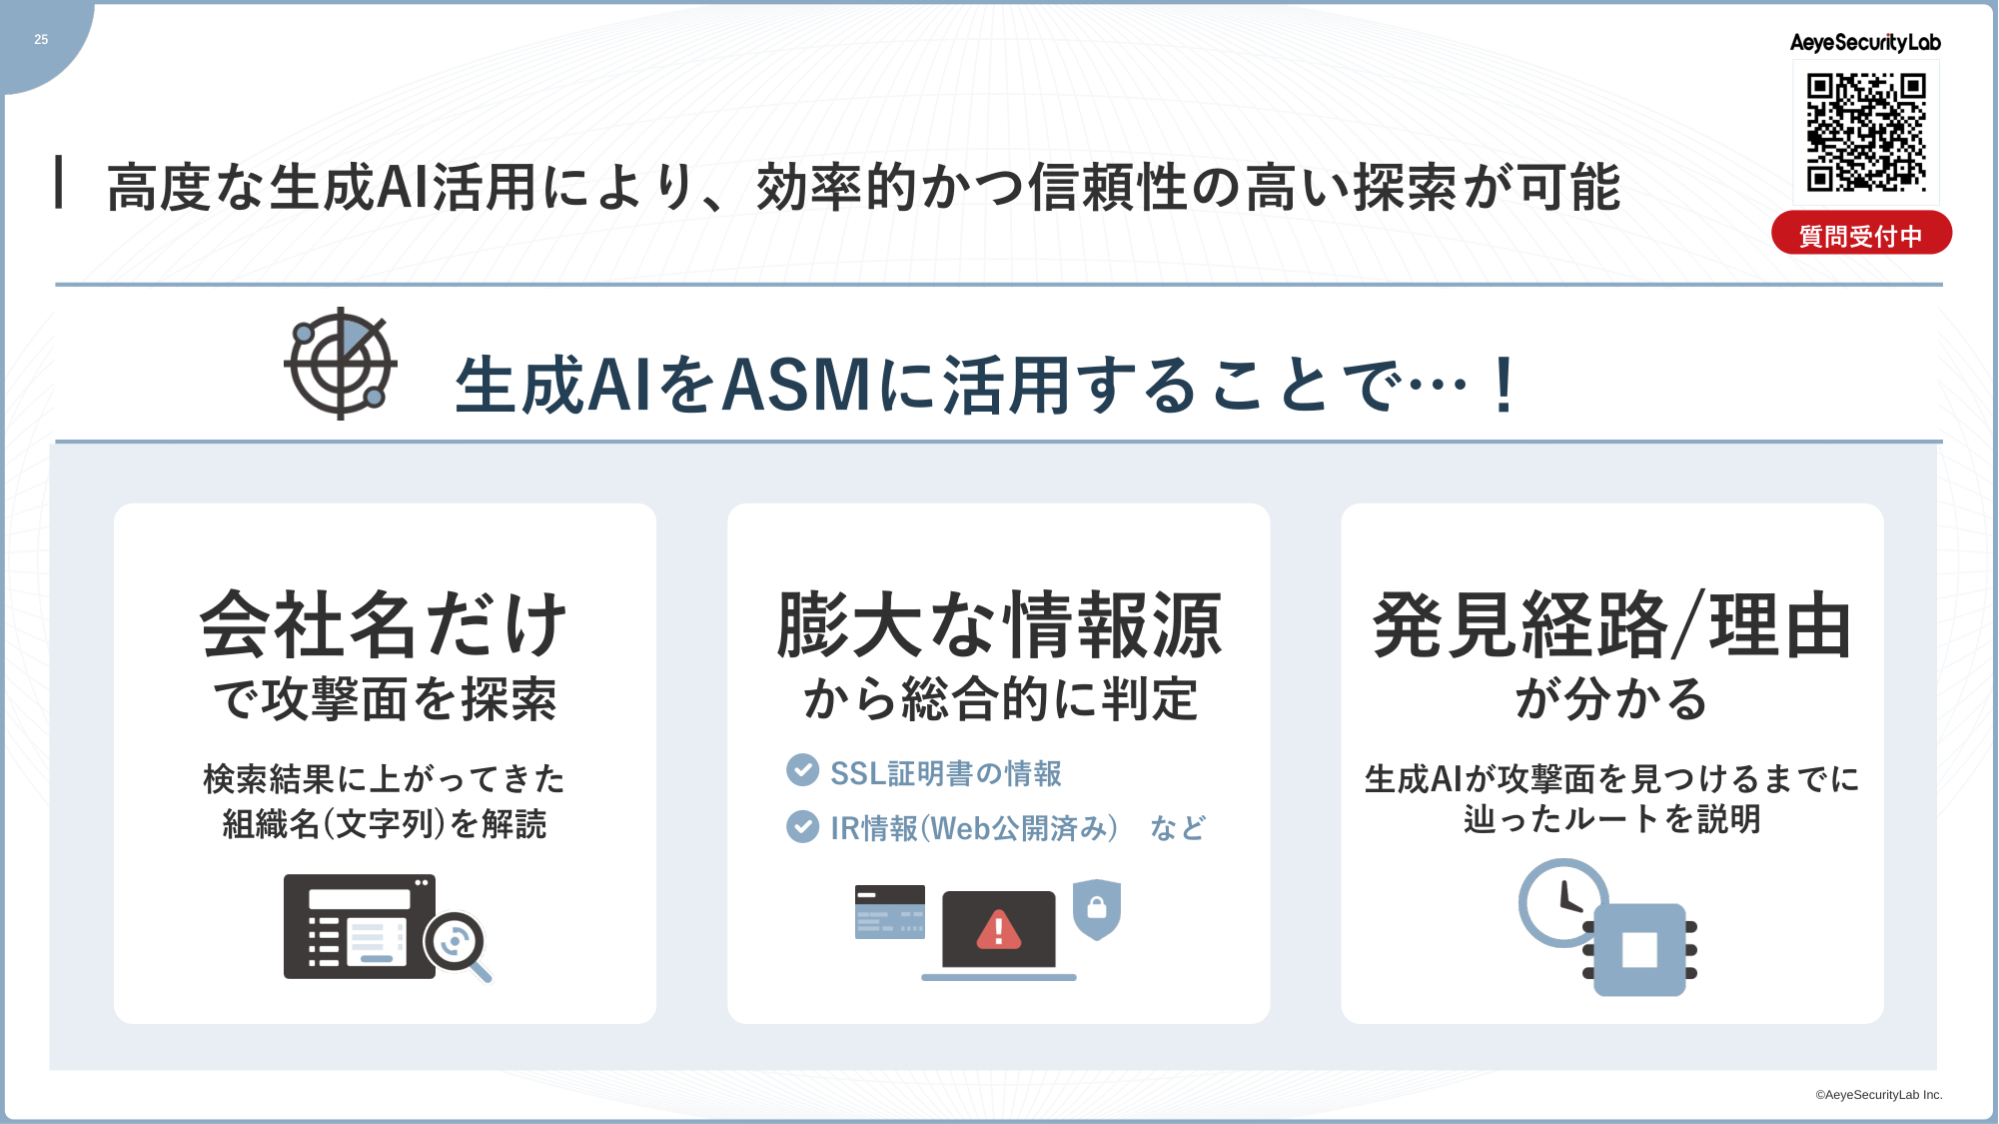
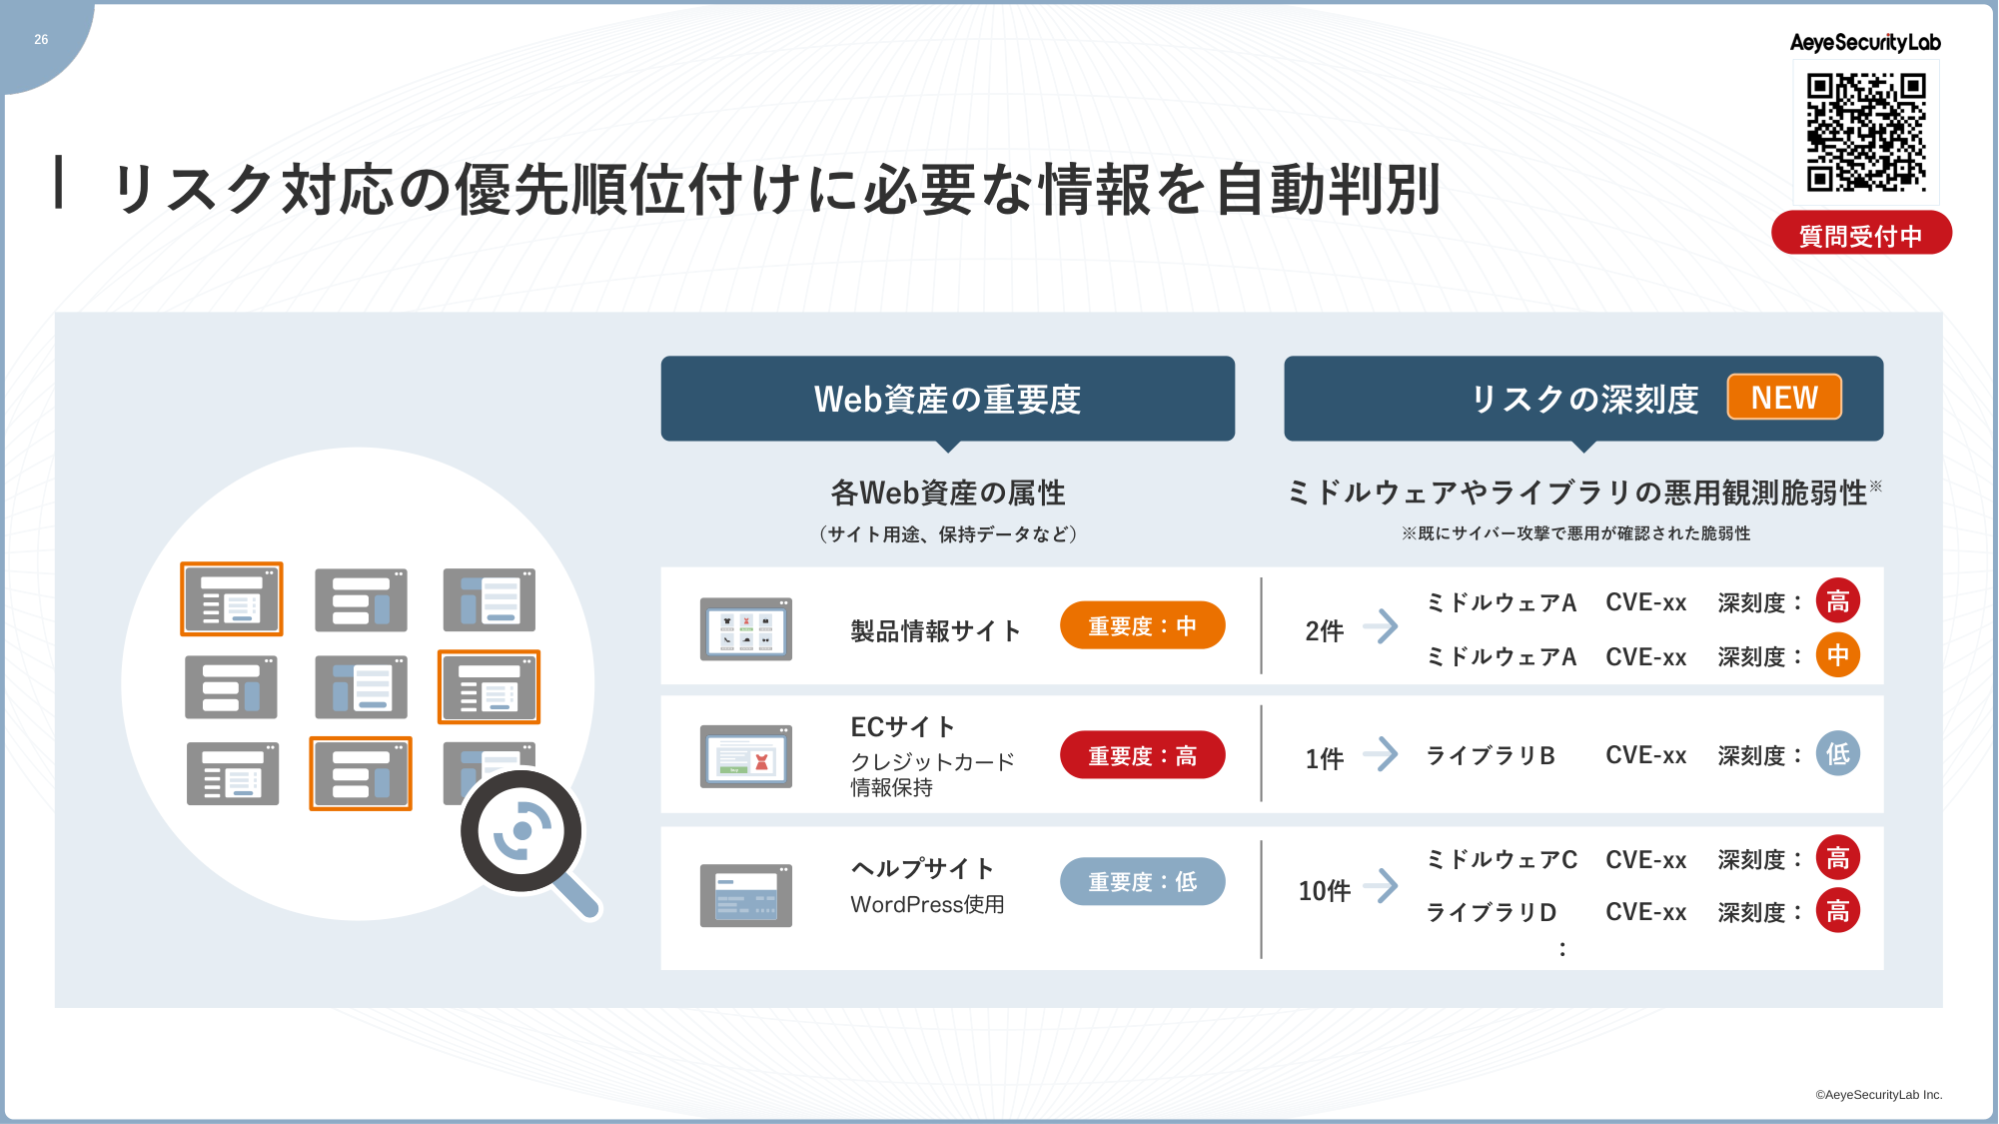
攻撃面や情報の収集、最後のリスク評価というところも、海外のプロダクトですと「なんか危ないよ」だけで終わるケースがあります。なぜ危ないのと聞くと「いや危ないから危ないです」みたいな禅問答になりがちなのが海外プロダクトに多い傾向なんですけれども、私どものプロダクトは、こういった部分でこういったプロダクトを使っているとか、こういった要素があるからこういうふうに危ないんです、というところを明示させていただいているのが日本ならではのサービスかなというふうに思っております。
仕組み化するためにはどれだけの量があるかわかっていなければ回しきれず、どこが危ないのか、どう優先的に対応していくかを把握しておかなければ、結局属人化してしまいます。こうした把握とリスク対応の優先順位付けが非常に重要です。この優先順位付けは、単純に仕組み上・技術上危ないからという情報だけではなく、例えば個人情報を取得するとか、ECサイトだとか、カード情報を入力しなければいけないショッピング系のサイトだとか、そういった部分も見極めながら、どこまで優先的に対応するかというフラグも付けさせていただいております。
マネーフォワードの事例とAeyeScanの実績
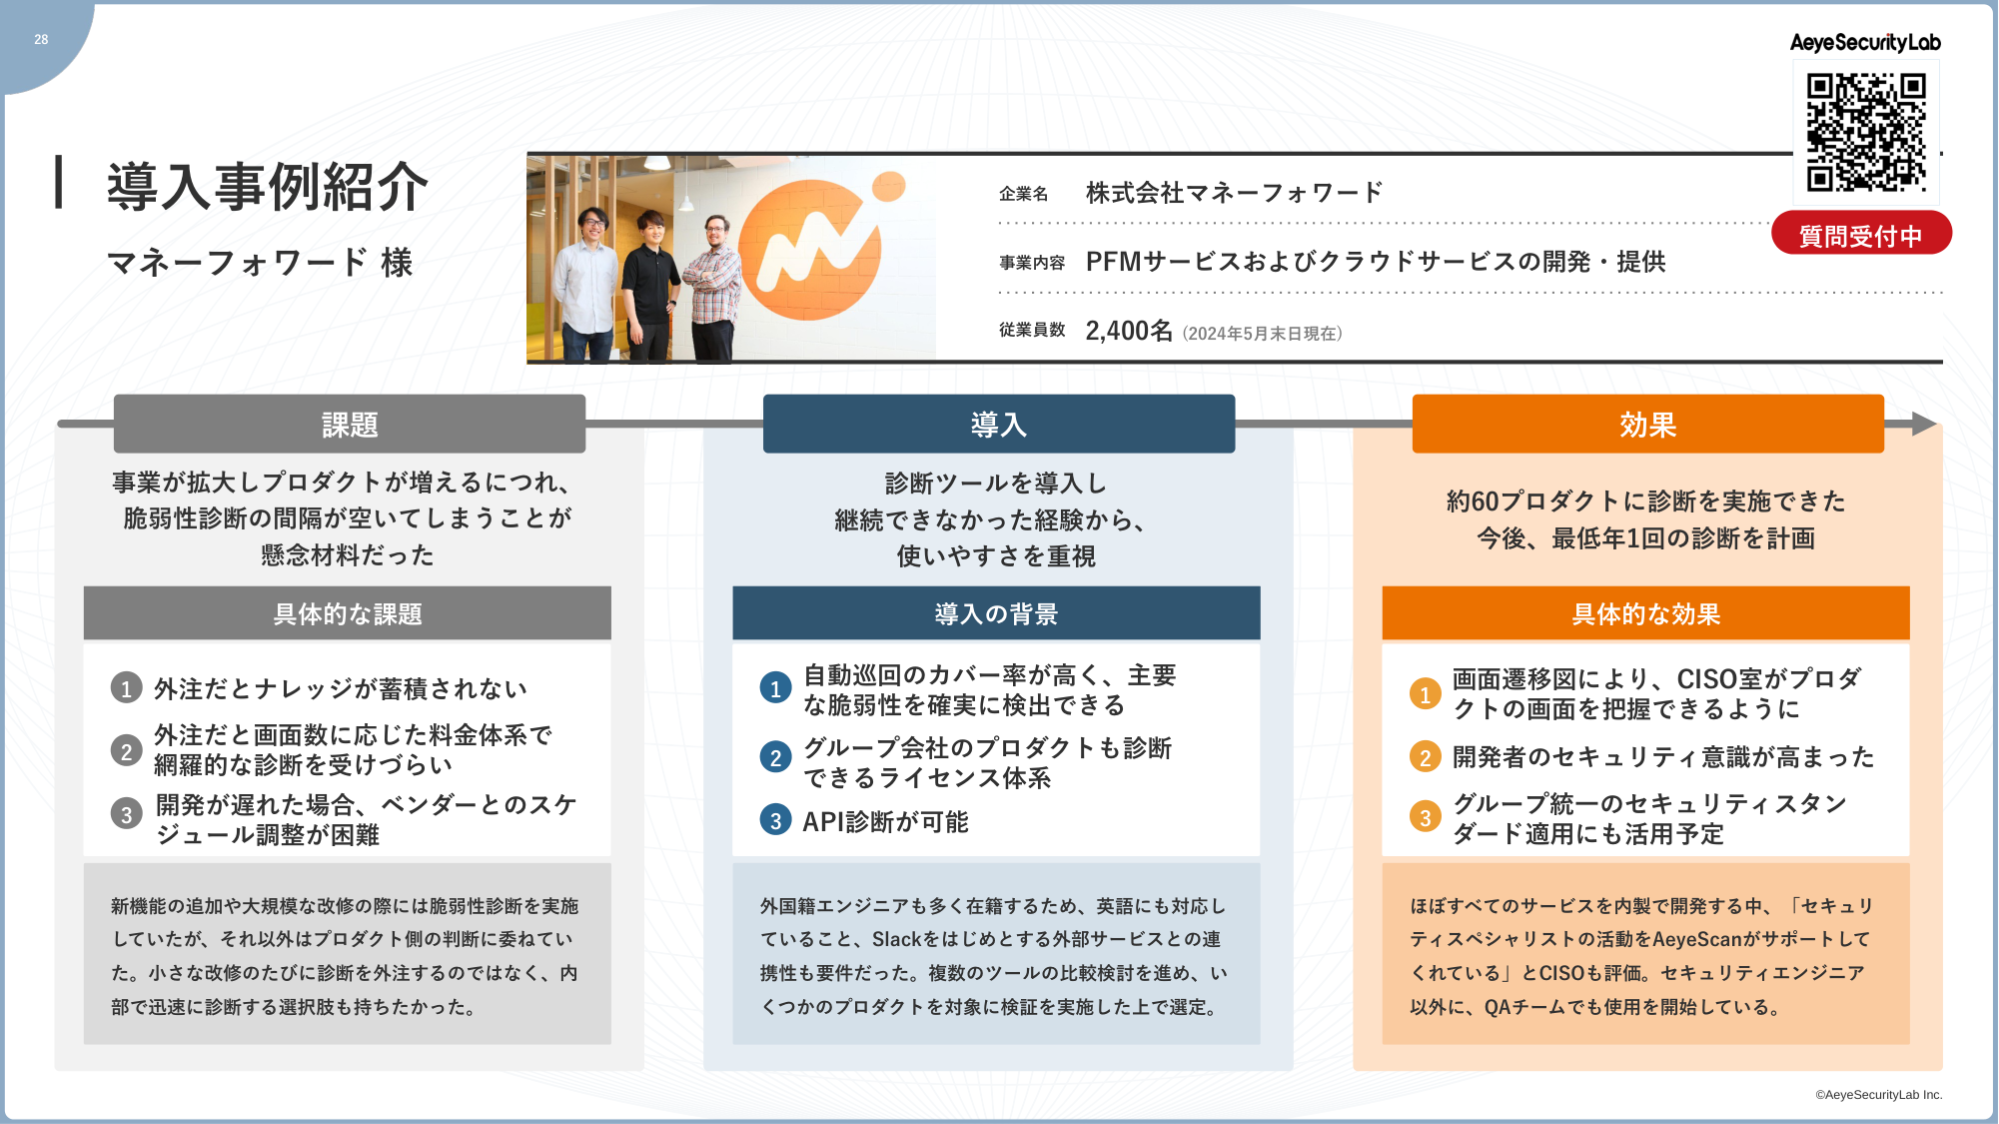
この辺りをフルにご活用いただいているお客様として、マネーフォワードさんの事例をご紹介します。マネーフォワードさんはもともと会計のプラットフォームだけを提供していた会社さんですが、そこから様々なプロダクトを展開し、昨今はM&Aを積極的にされていて、同じようなウェブサービスの会社を買収していく中で爆発的に管理しなければいけないサイトが増えていました。まさに今日お話ししたようなことをマネーフォワードさんもお悩みだったところから、どうやって自分たちで自動化していこう、一緒に回していけばいいんだろうという話を膝を突き合わせながらお話しさせていただいて、ありがたいことに選定をいただいております。
効果の部分では、マネーフォワードさんは気づいたら60プロダクトがあるのですが、最低年1回の診断をやっています。事例の取材当時は計画だったんですが、今はもうしっかり回せる状態になっております。
AeyeScanは、プロも認める品質ということで、先ほどの第三者委託を受けているようなセキュリティの専門ベンダーさんにも使っていただいており、高い品質があります。
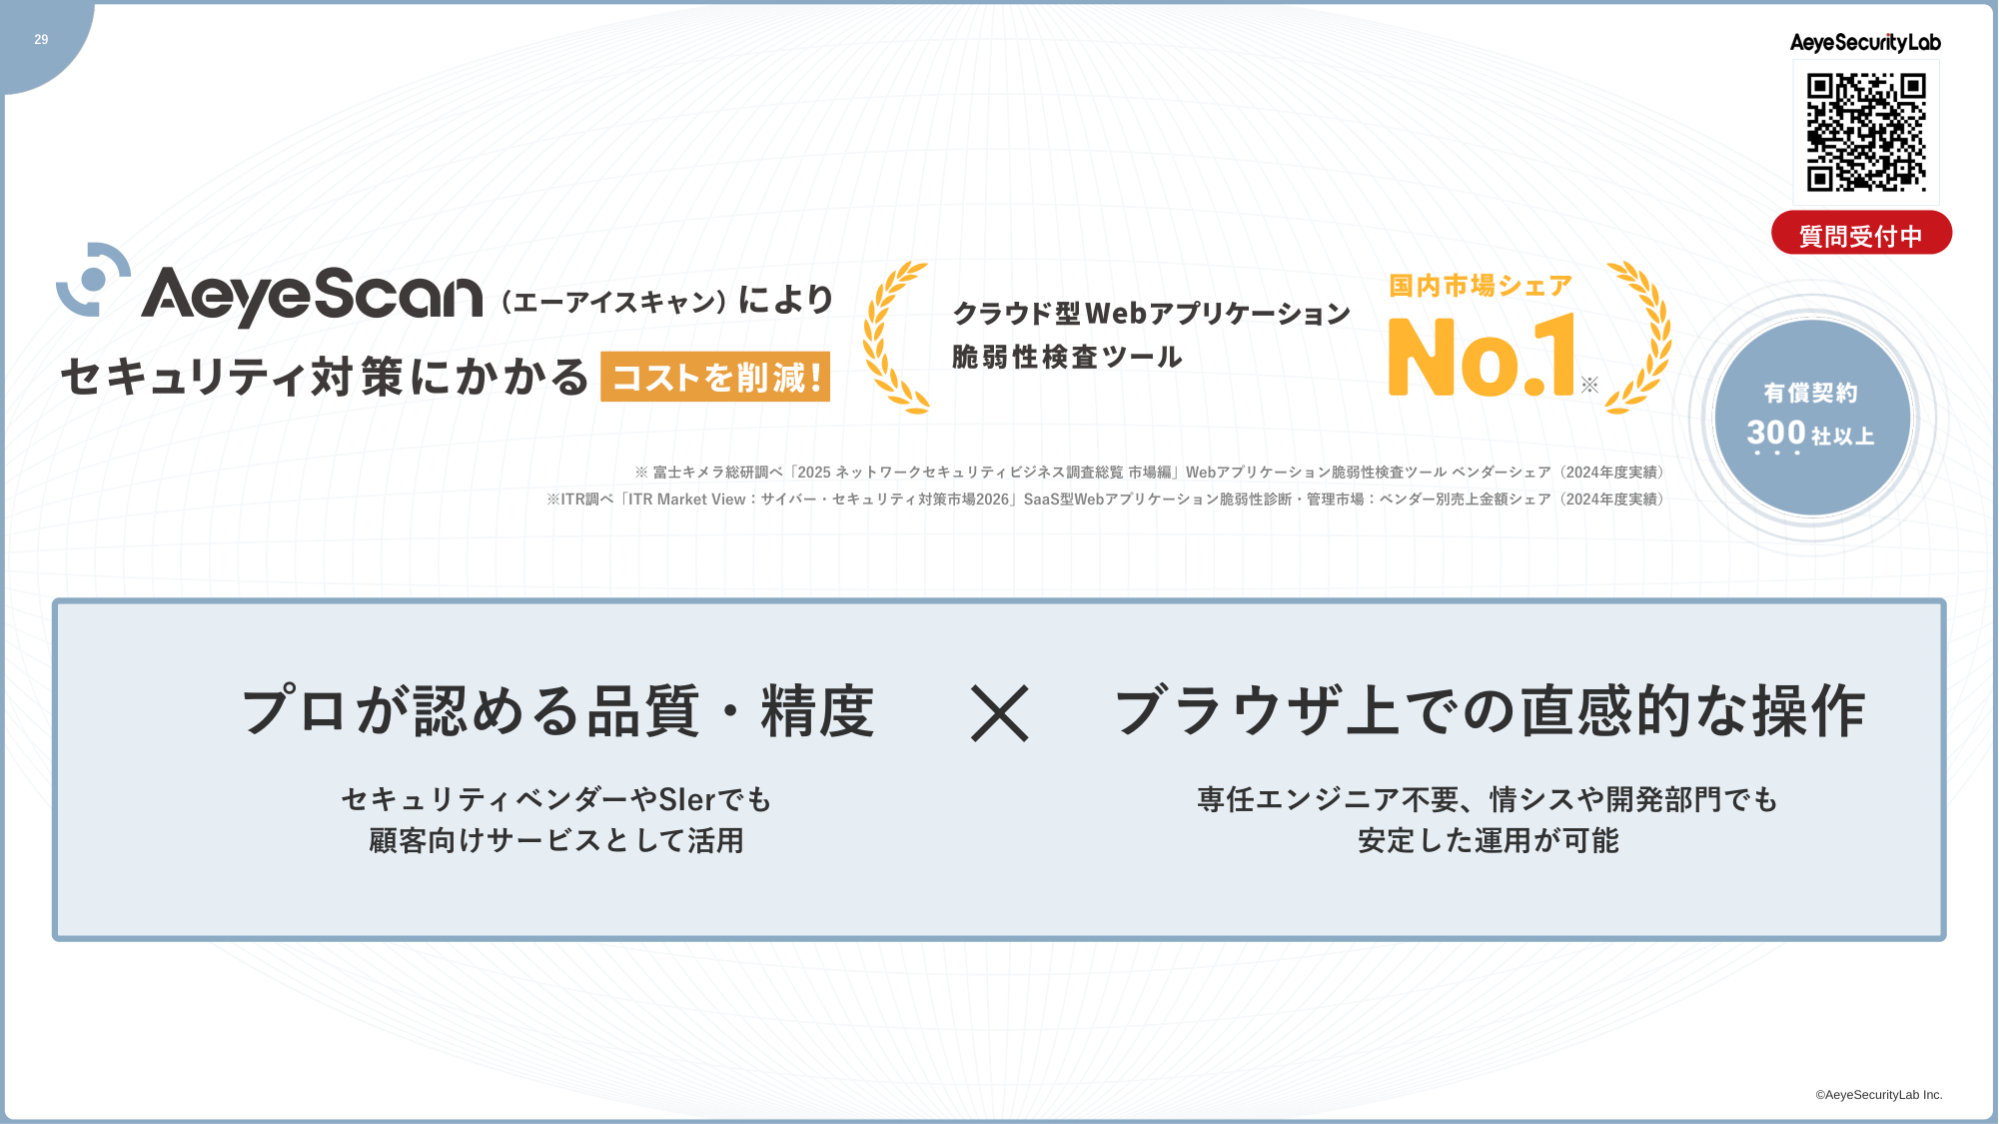
あわせて、ブラウザ上で簡単に操作できること、私は営業畑だと申し上げましたが、私が操作して診断することができる、イコールこの会場にいらっしゃる皆様が使えるということだと思っておりまして、このツールを使っていて使えないとおっしゃった方は正直一人もいらっしゃいません。有償契約300社以上のお客様に使っていただいており、国内市場シェアナンバーワンをいただいている状況です。
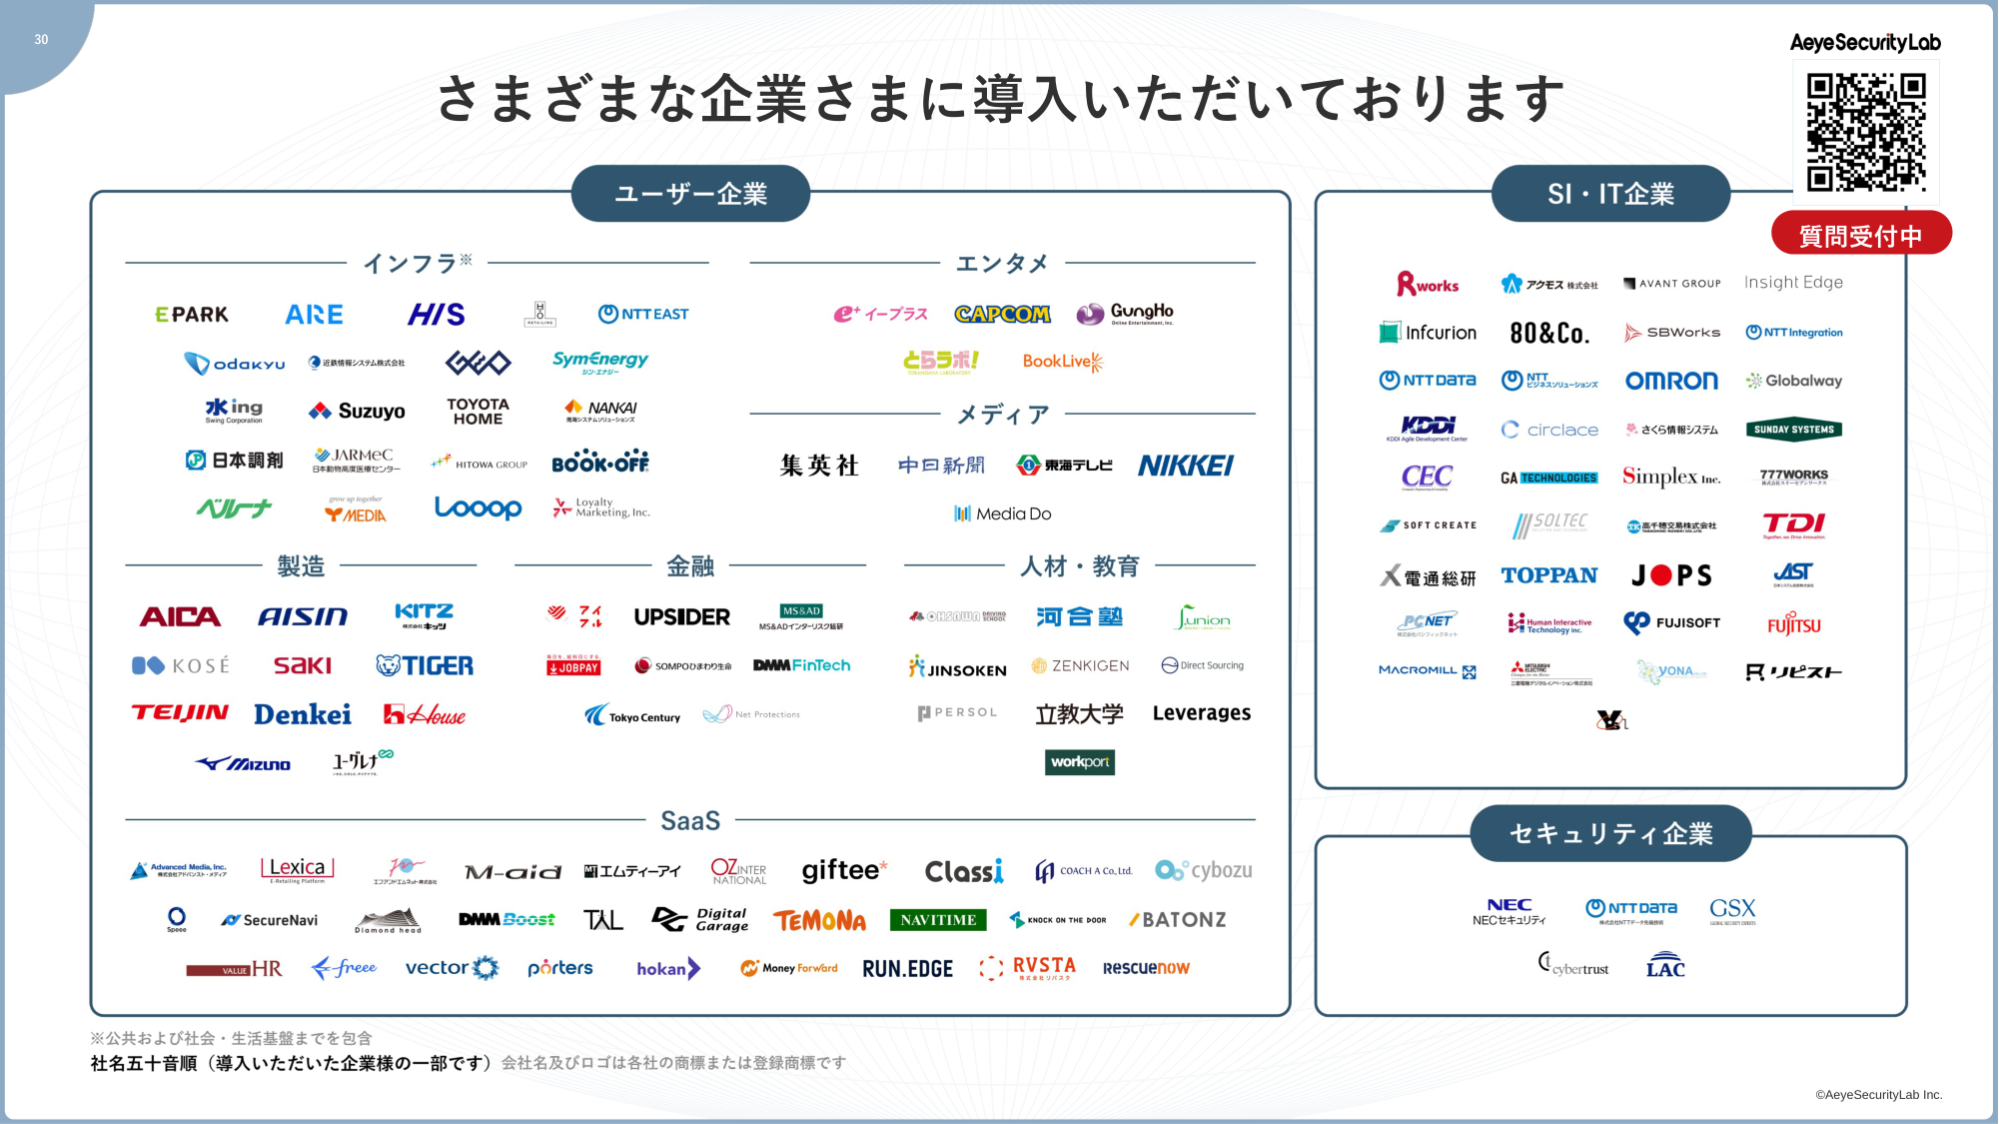
本当に皆さんご存知のたくさんの会社さんにご利用いただいております。セキュリティの専門の会社さんやシステムインテグレーターさん、特にエンタープライズの自社開発をされているような会社さんでの事例が、最初の1、2年はたくさんいただきました。
この2、3年の成長がどこかと言いますと、ユーザー企業さんの中で開発をもう一段深めて、自分たちでセキュリティを見ていこうという会社さんです。左の真ん中あたりに、製造業の化粧品のコーセーさんだとかタイガー魔法瓶さんがいらっしゃいますが、皆さんの中で、そもそもITを内製化している会社さんのイメージってなかなかつかないと思いますし、さらにセキュリティを自社で内製でやられているというイメージもなかなかない会社さんが「いやいや青木さんこれなら使えるよ」とおっしゃっていただいて使っていただいているのは、私どもの会社のビジョンである「新たな答えを次々と」という意味で、非常に嬉しく感じています。
それだけでなく製造業でも愛知工業さんだとかアイシンさんだとか、インフラであればNTT東日本さんや電鉄系の会社さんというような、今まで内製化になかなかいけなかった会社様も使っていただいているように、いかに使いやすいかというところを見ていただけるとありがたいなと思っております。
会場からの質問と締めの挨拶
ここからは、会場の皆さんからいただいたご質問にお答えしていきます。
Q.APIを含めて、入り口のURLからサイト全体をどのように評価しているのでしょうか。
A.AeyeScan自体は、疑似攻撃と呼ばれる形でウェブサイトに実際にブラウザがアクセスをし、攻撃者と同じような行動をします。ただし、お客さんのシステムに影響が出ない疑似的な攻撃を仕掛けて、その反応から脆弱性と思わしきものを見つけていく形なので、ブラウザで表示される裏で動いているAPIを含めて安全かどうかをチェックしているとお考えいただければと思います。逆に、ブラウザの画面がなく直接APIを叩くところも、別のオプション機能としてAPI診断機能を設けておりますので、そちらでも診断でご利用いただけます。
Q.AeyeScanのプロダクト開発におけるセキュリティも、AeyeScanにスキャンさせているのでしょうか。
A.我々もAeyeScanの開発の中でAeyeScanをやっております。とはいえ、先ほどのハイブリッドの通り、我々の中の開発でもともとセキュリティ診断をやっていた人間がたくさんおりますので、社内でハイブリッドを回しながらチームとして診断を回すことができ、そこまで含めて内製できていますが、それは相当レアなケースなんじゃないかなと思っております。
本日は長い間お聞きいただきありがとうございます。どうもありがとうございました。
アーカイブ動画・発表資料
イベント本編は、アーカイブ動画を公開しています。また、当日の発表資料も掲載しています。あわせてご覧ください。
▼動画はこちら
※動画の視聴にはFindyへのログインが必要です。