【AI DevEx Conference2026】インシデント事例とパッケージの全量解析に学ぶソフトウェアサプライチェーンの守り方
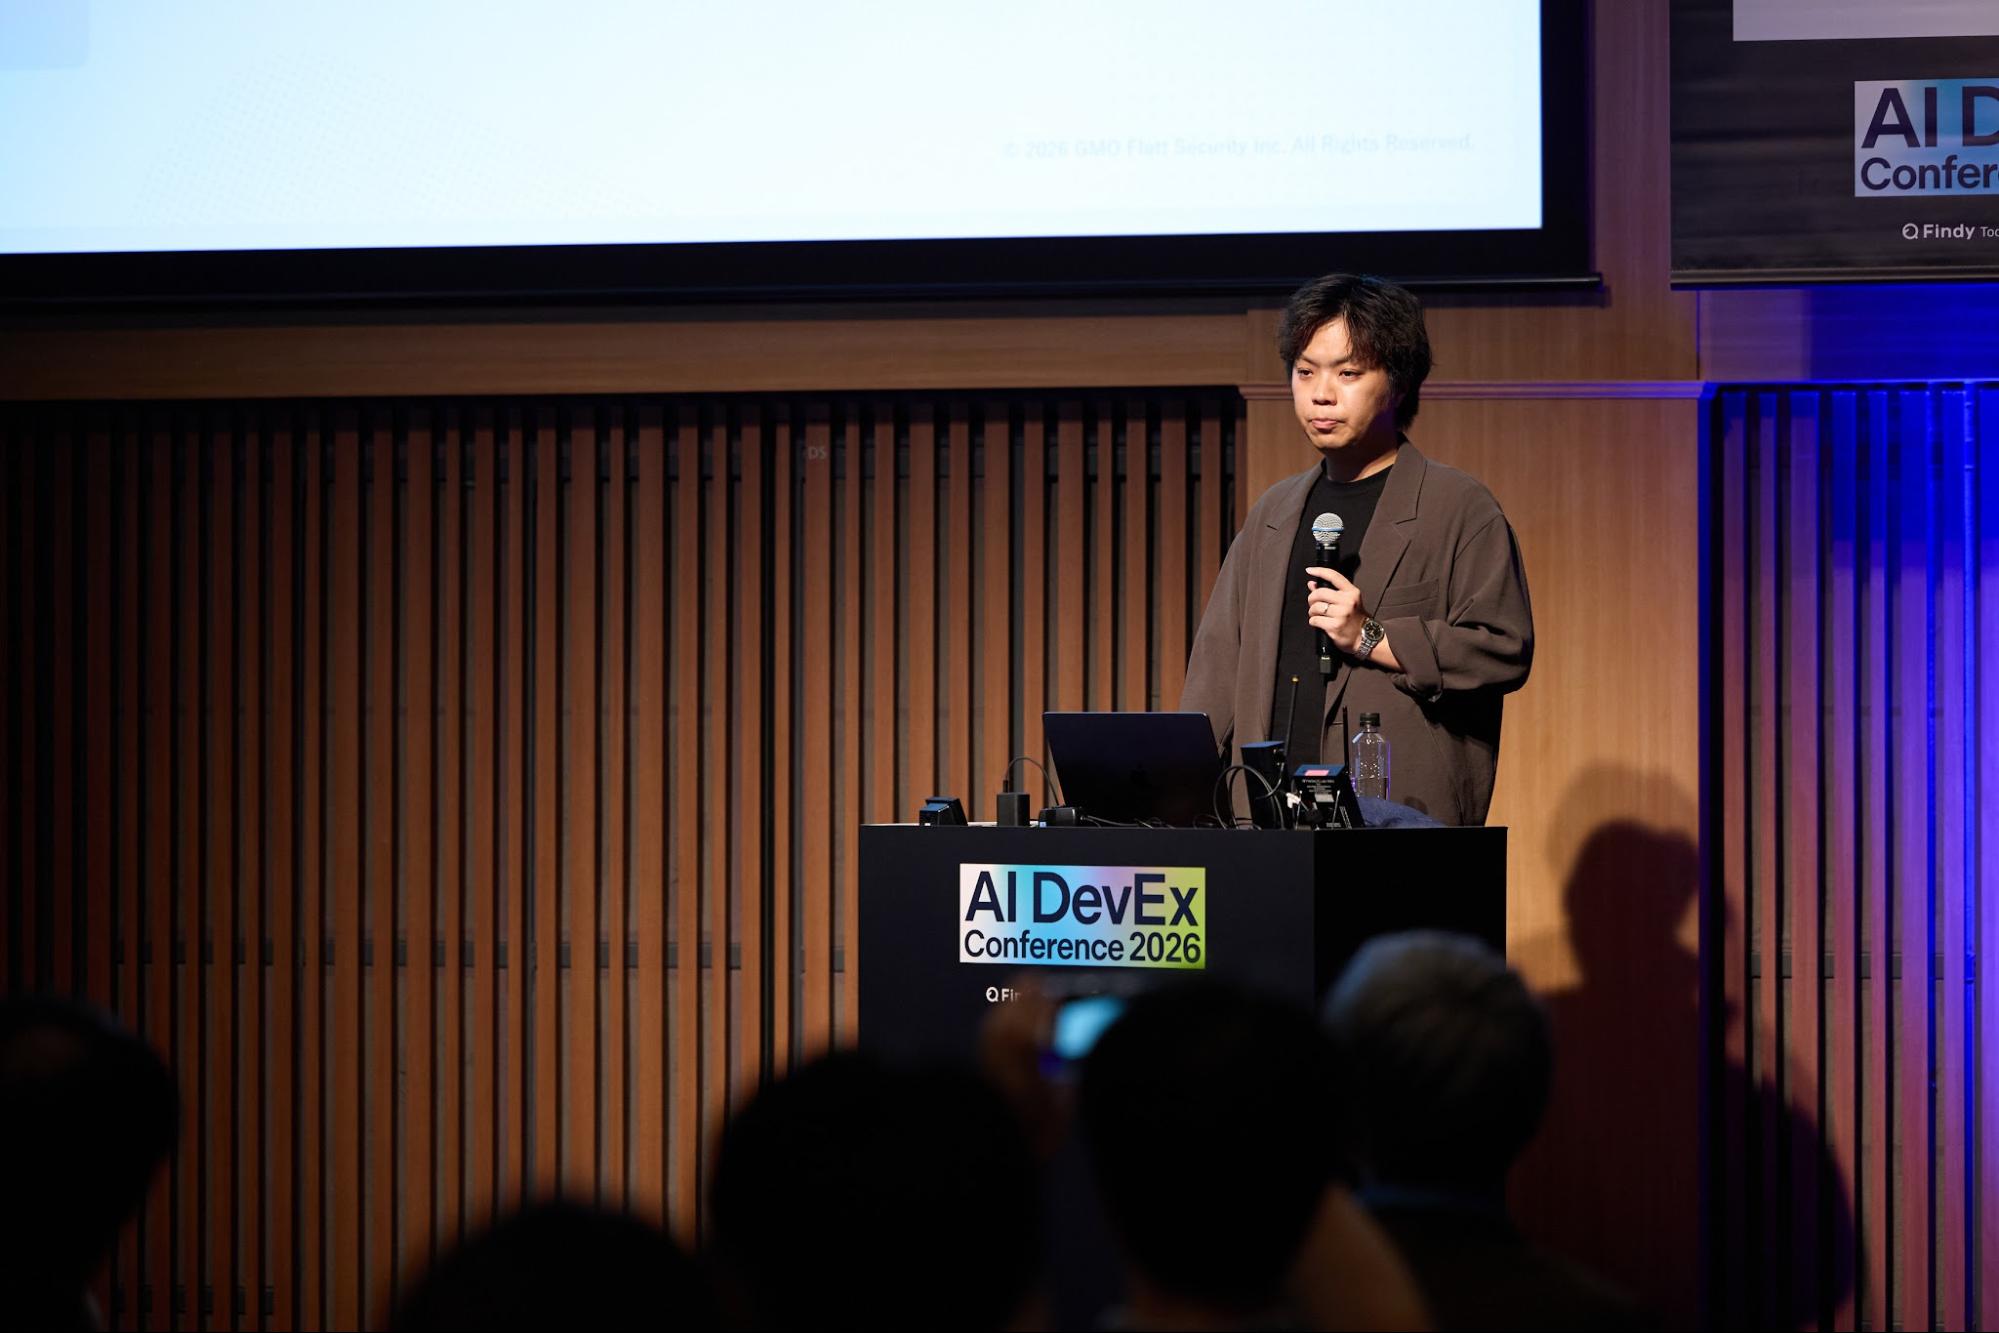
2026年7月22日・23日、ファインディ株式会社が主催するイベント「AI DevEx Conference 2026 - Future of Development Productivity -」が、JPタワーホール&カンファレンスにて開催されました。
本記事では、GMO Flatt Security株式会社 プロダクトセキュリティ事業部 イネーブルメントプラットフォーム部 ソフトウェアエンジニアの山川 大貴さんによるセッション「インシデント事例とパッケージの全量解析に学ぶソフトウェアサプライチェーンの守り方」の内容をお届けします。
■プロフィール
山川 大貴
GMO Flatt Security株式会社
プロダクトセキュリティ事業部 イネーブルメントプラットフォーム部 ソフトウェアエンジニア
2021年、Flatt Security(現・GMO Flatt Security)に新卒入社。セキュリティエンジニアとして、多数のWebアプリケーション診断やFirebase診断に従事。現在はソフトウェアサプライチェーン領域でパッケージ全量解析基盤の開発・研究を牽引。
4,000万件/日のパッケージダウンロードを守るTakumi Guard
山川:自分はFlatt Securityに新卒入社してから去年まで、セキュリティエンジニアとして脆弱性診断を担当していました。今年から現在の部署に異動して、パッケージの全量解析基盤の開発を担当しています。
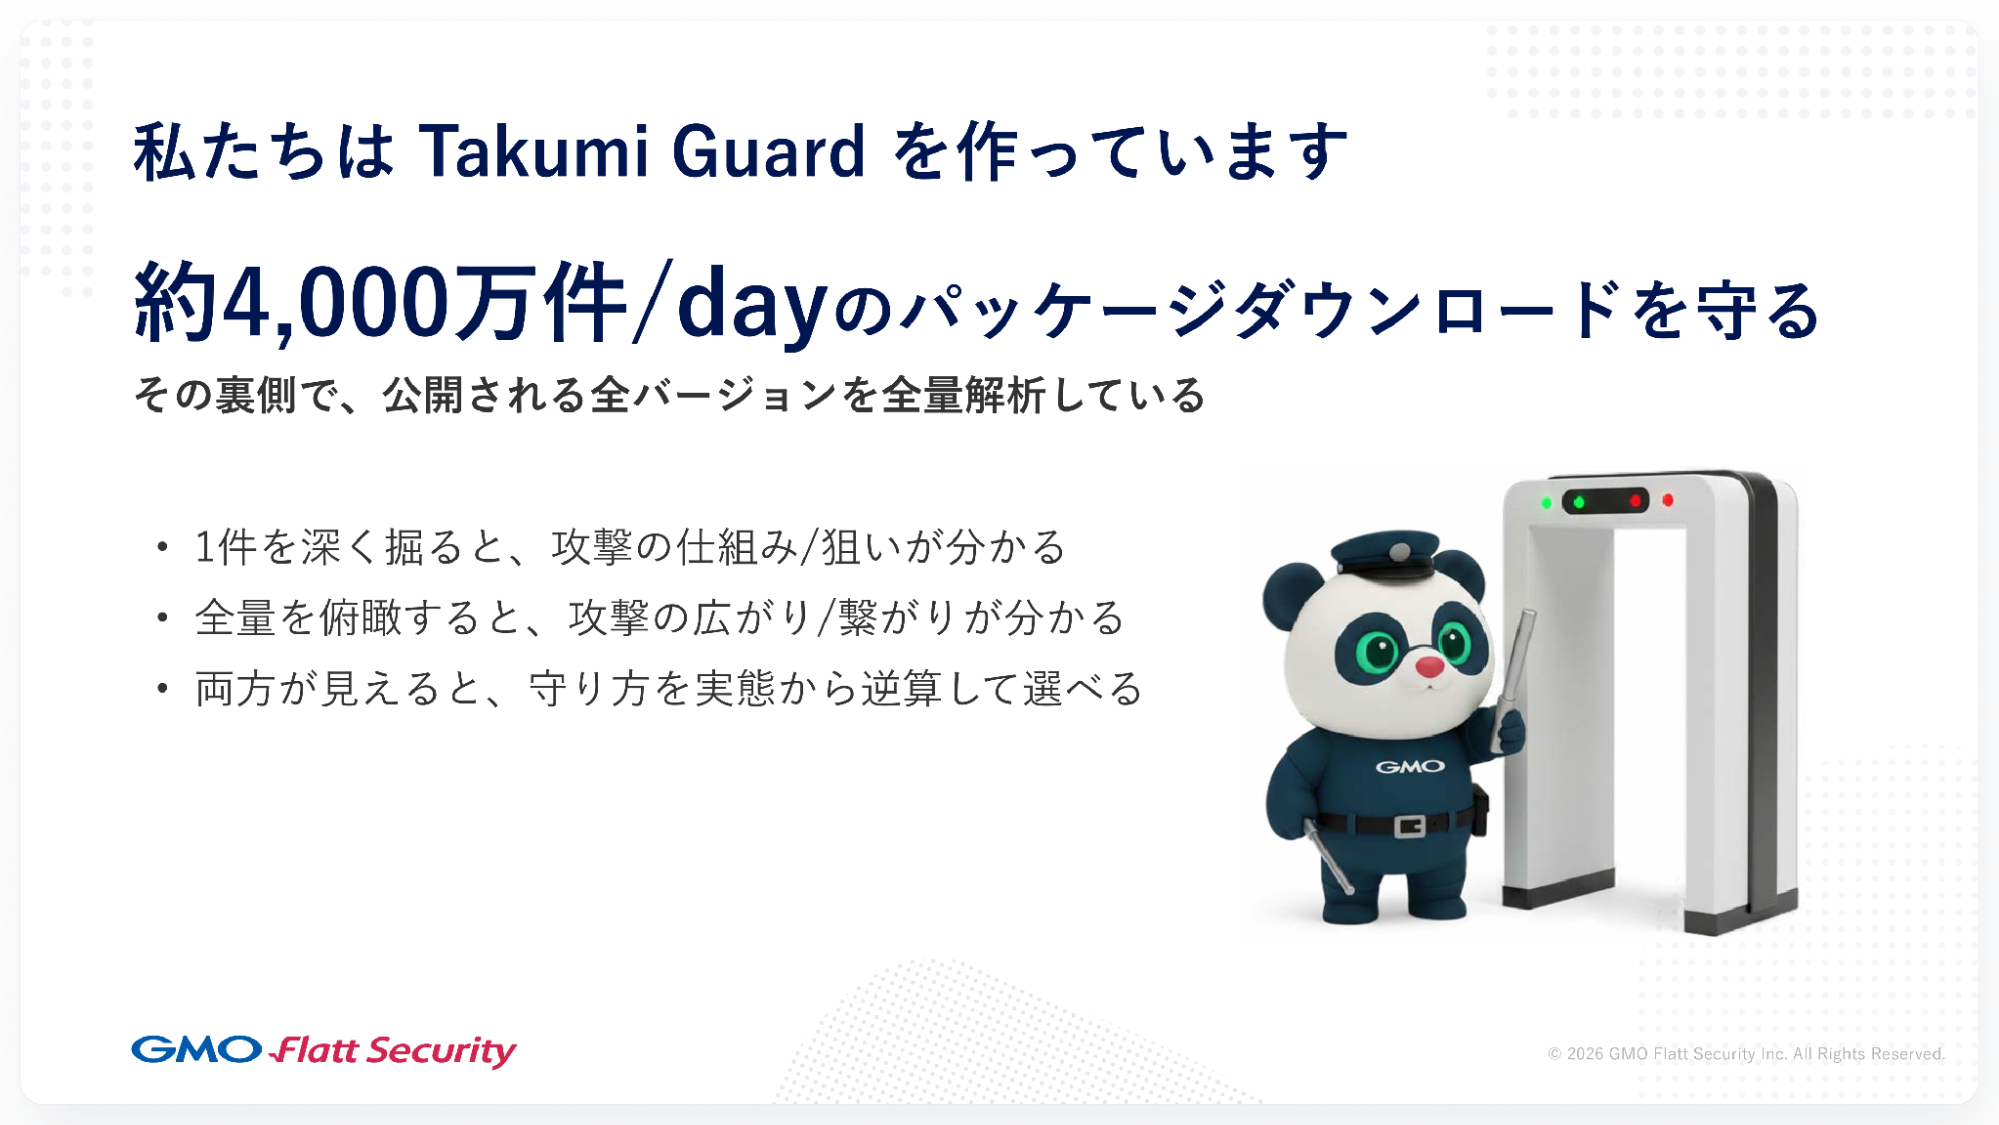
この基盤は現在、Takumi Guardという製品を通じて、1日あたり約4,000万件(2026年7月時点)のパッケージダウンロードを守っています。それが実現できているのは、npmやPyPIといったレジストリに公開される全バージョンを、公開されたその瞬間に検査しているからです。今日はこの全量を見る視点で、実際に見えているものをお話しします。1件を深く掘ると攻撃の仕組みや狙いがわかり、全量を俯瞰すると攻撃の広がりやつながりがわかります。そして両方が見えると、守り方を実態から逆算して選べます。
GMO Flatt Security株式会社は「エンジニアの背中を預かる」というミッションのもと、セキュリティサービスを提供しているセキュリティベンダーです。脆弱性診断・ペネトレーションテストとAIエージェント「Takumi」の両輪でサービスを提供しています。TakumiはSlackやWeb上で脆弱性診断を行ってレポートを出力してくれるので、社内でセキュリティエンジニアが1人増えたような体験ができます。また、マルウェアパッケージのインストールを阻止するTakumi Guard、CI/CD環境のセキュリティ可視化を提供するTakumi Runnerなど、ソフトウェアサプライチェーンに特化した製品も今年から開始しています。
本セッションは3部構成です。まず事例からリスクの構造を、次に全量解析で捉えた攻撃の実態を、最後に開発者体験を損なわない守り方についてお話しします。
連続するサプライチェーン侵害と、Mastra侵害の全体像
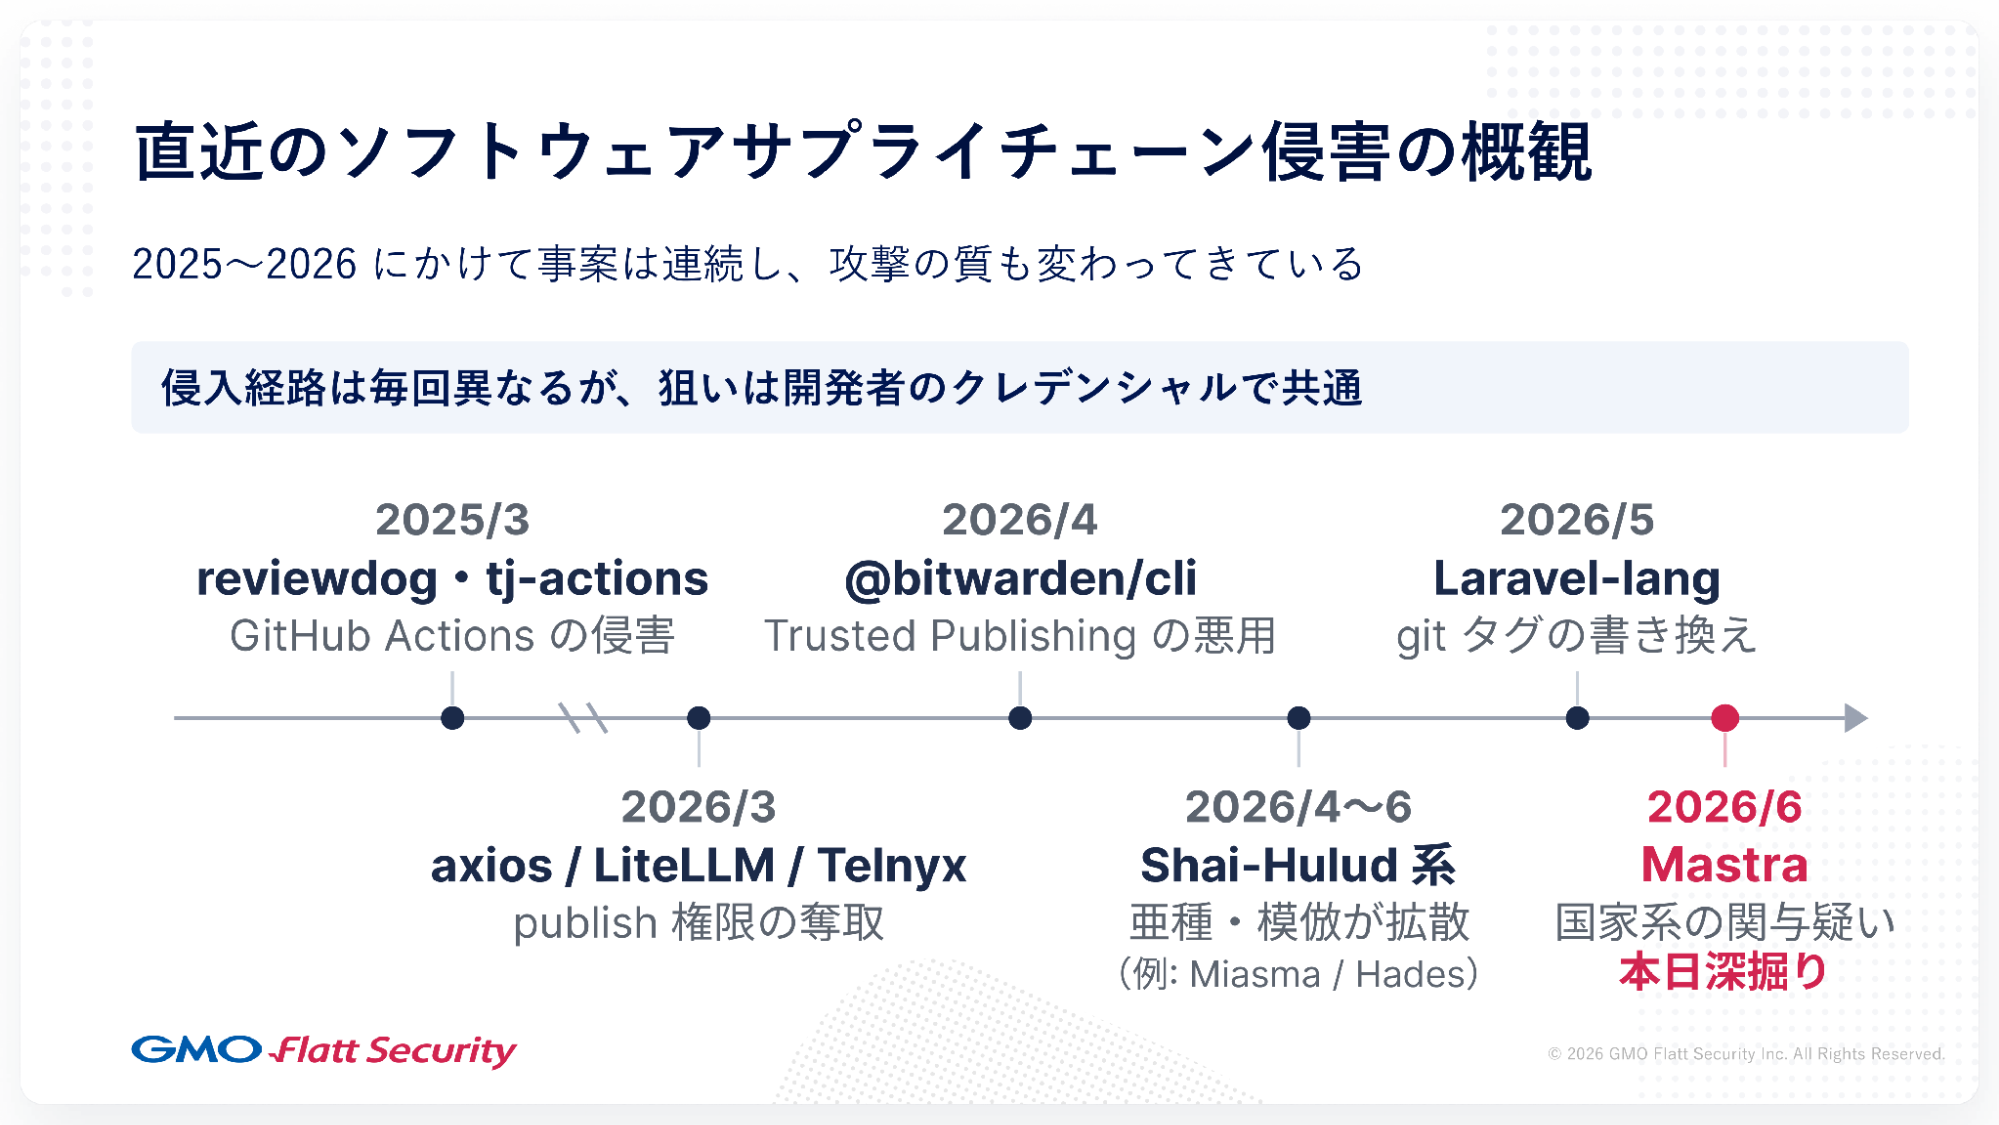
2025年3月のreviewdog・tj-actionsの侵害に始まり、2026年4月の@bitwarden/cli、2026年5月のLaravel-lang、そして2026年6月のMastraと、ソフトウェアサプライチェーンの侵害は連続して発生しています。注目してほしいのは、侵入経路が毎回異なるという点です。CIの侵害、npmアカウントの乗っ取り、Gitタグの書き換え、ワームの自己伝播と、入ってくる場所はバラバラです。
しかし多くに共通する構造があります。正規のクレデンシャルが奪われ、正規の顔をして入ってくるということです。そして狙いも同じで、侵入先の開発者の端末やCIにあるクレデンシャルです。盗まれたクレデンシャルは次の侵害にそのまま使われます。侵害が侵害を生む連鎖になっているため、経路を一つ防いでも終わらない構造になっています。
今日はこの中から最も新しい、2026年6月のMastraの事案を深掘りします。
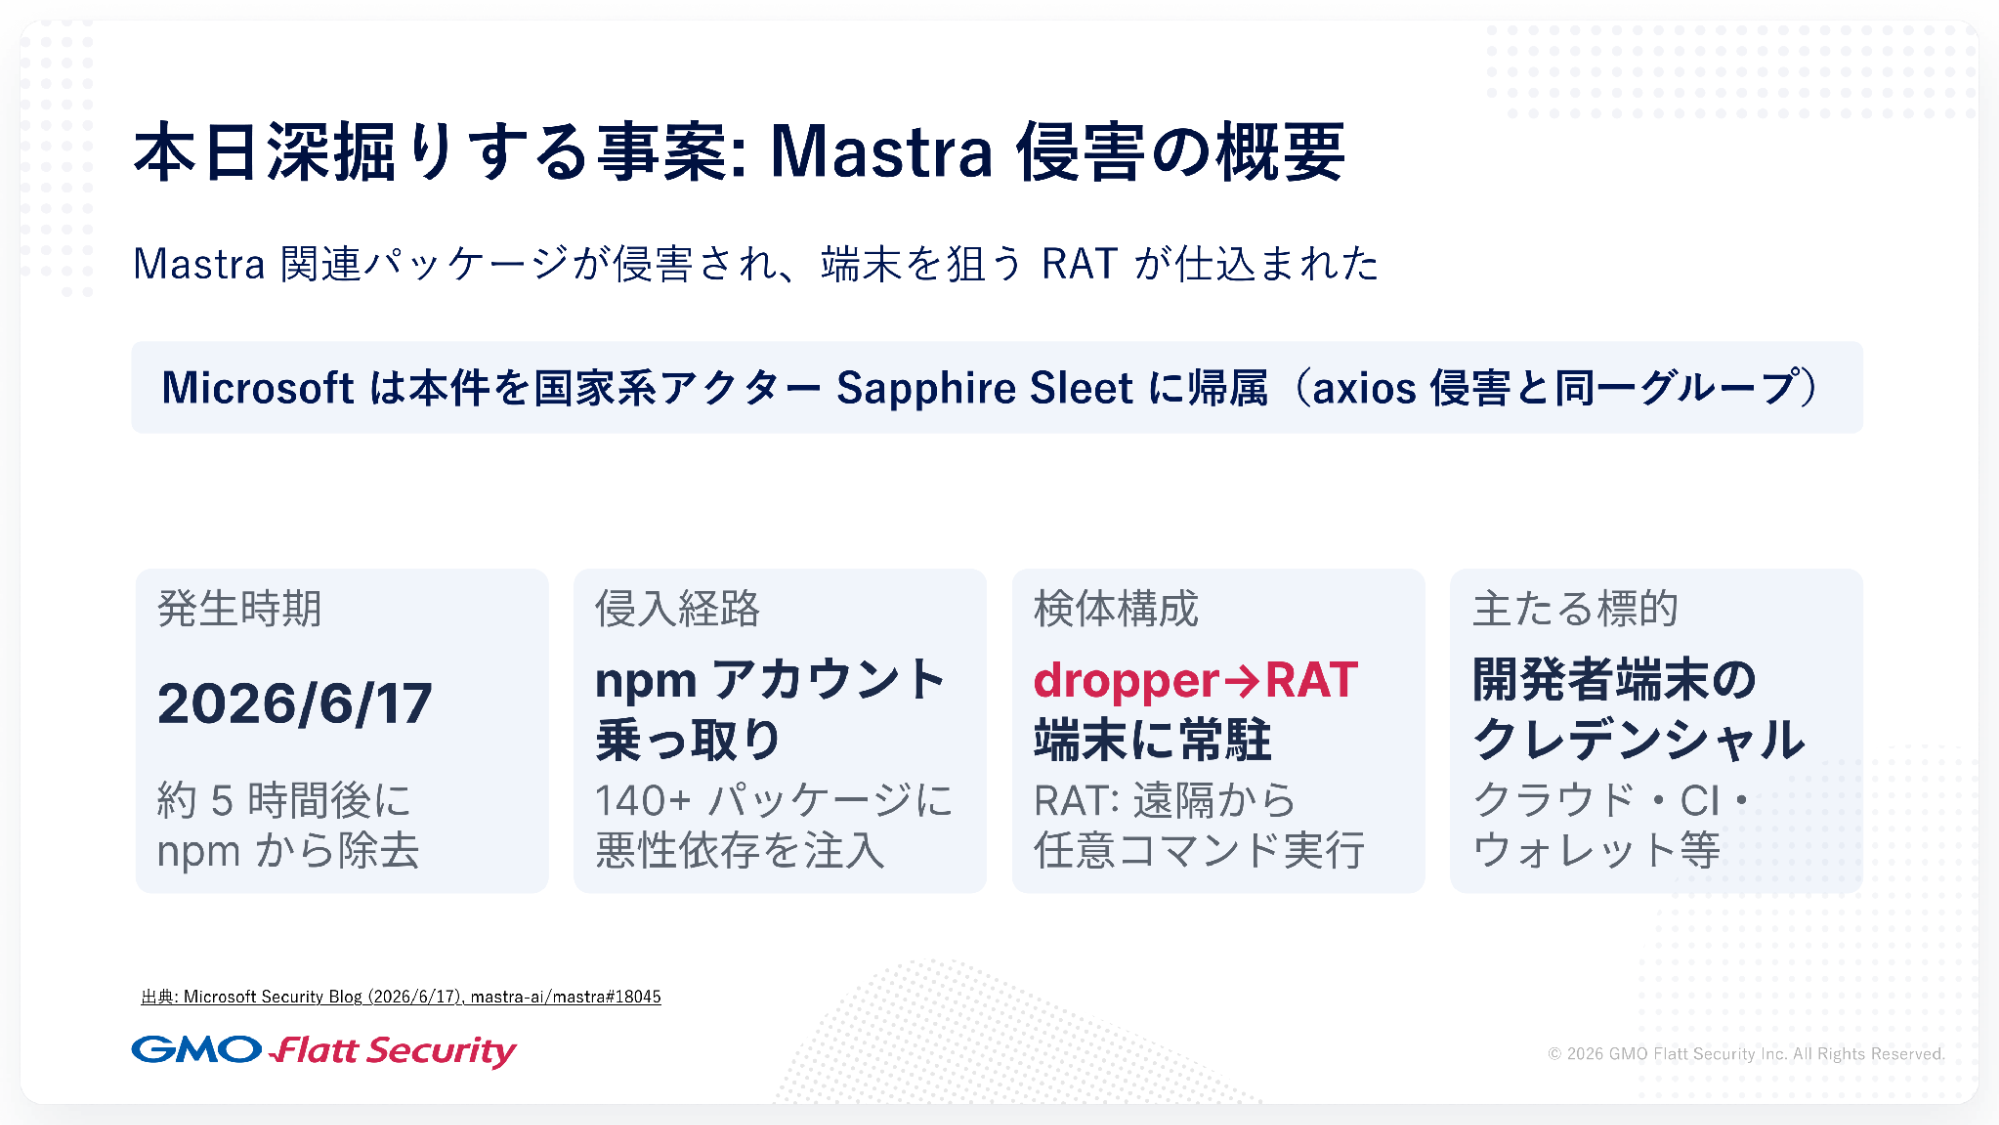
MastraはAIエージェントを作成するフレームワークですが、その関連パッケージが侵害されました。発生は2026年6月17日、侵入経路はnpmアカウントの乗っ取りで、140を超えるパッケージに悪性の依存が注入されました。検体は多段構成で、最終的にRAT(リモートアクセストロイの木馬)が端末に常駐します。狙いは開発者の端末にあるクレデンシャル、AWSなどのクラウドアクセスキー、CIのシークレット、SSHキーです。
この事案はMicrosoftが北朝鮮の国家系アクター「Sapphire Sleet」によるものと帰属を分析・公表しており、2025年3月のaxios侵害と同一グループとされています。
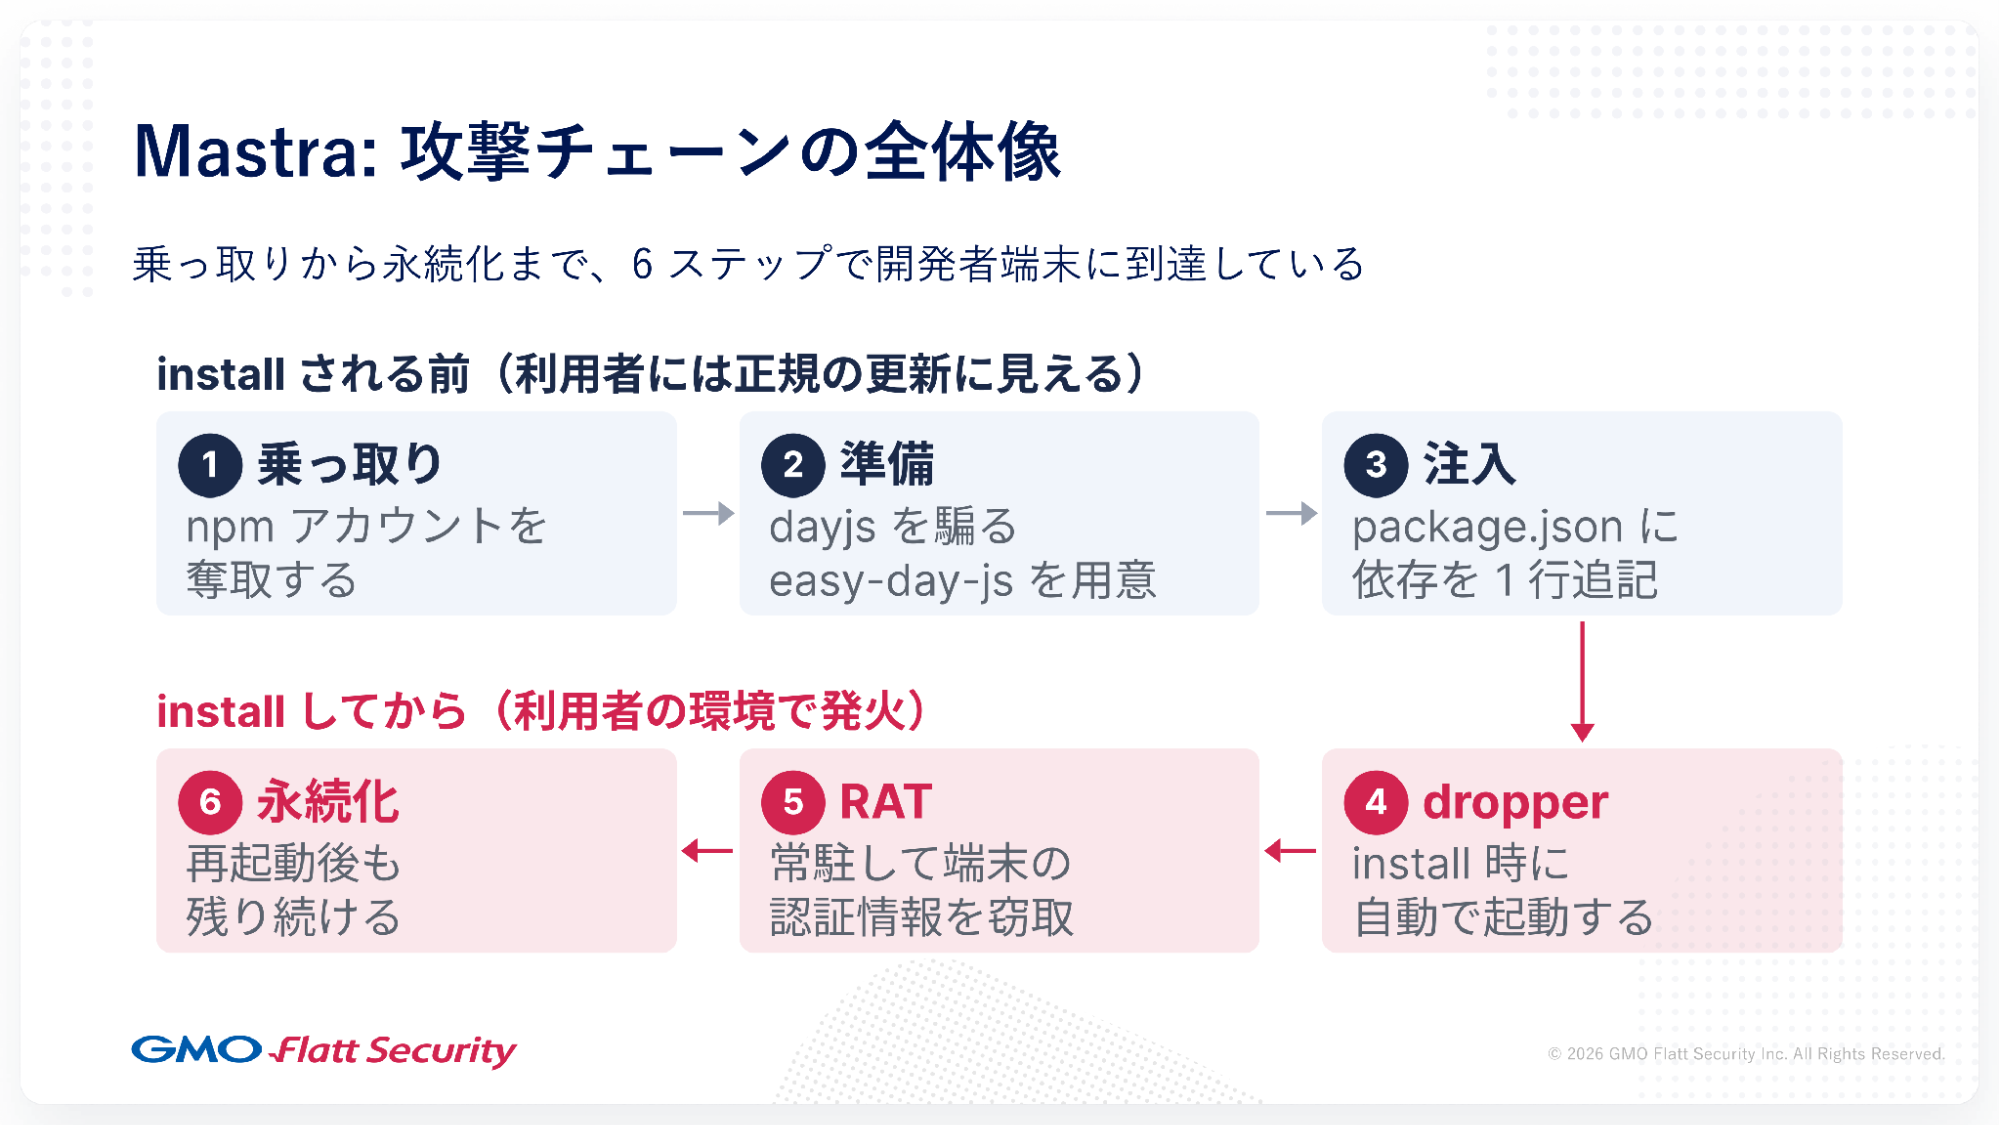
侵害の流れを6つのステップで追います。まず乗っ取り。メンテナーの1人がLinkedIn経由のソーシャルエンジニアリングで狙われ、npmアカウントを乗っ取られました。次に準備。dayjsという有名パッケージに名前を似せたeasy-day-jsという悪性パッケージを事前に用意します。そして注入。盗んだ権限でMastraのパッケージ群を再公開します。このときライブラリのソースコードには一切手をつけず、package.jsonにeasy-day-jsへの依存を1行追記して公開しただけです。悪性版はこの時点で正規の通常の更新としてnpmに並び、パッと見では区別ができません。
残りの3つはインストール後です。インストールするとeasy-day-jsのpostinstallが実行され、dropperがRATをダウンロード・実行します。利用者が実際に実行したのは通常のnpm installだけです。
攻撃が刺さる2つの面と繰り返される構造的理由
本セッションでは攻撃が成立する場所を「受け入れ面」と「実行面」の2つに分けて整理します。
受け入れ面とは、依存を受け入れてインストールする瞬間です。package.jsonにpostinstallの1行があるだけで、インストールしただけでコードが走ります。しかもnpm installは直接の依存だけでなく、その先の推移的な依存の分までライフサイクルスクリプトを走らせます。つまり依存ツリーのどこか1つでも侵害されれば、端末やCI環境で任意コードが動くということです。axiosもMastraも、この自動実行が最初の発火ポイントでした。
実行面はCI/CDパイプラインです。@bitwarden/cliではパッケージを公開するGitHub Actionsのワークフローが書き換えられ、悪性版がTrusted Publishingという正規の発行の仕組みに乗ったまま公開されました。TanStackはワークフロー自体は書き換えずにpull_request_targetという仕組みを悪用して、実行中のCIからトークンを抜き取り公開にこぎつけました。どちらも本番の権限やシークレットを持つCI/CD環境が狙われた例です。
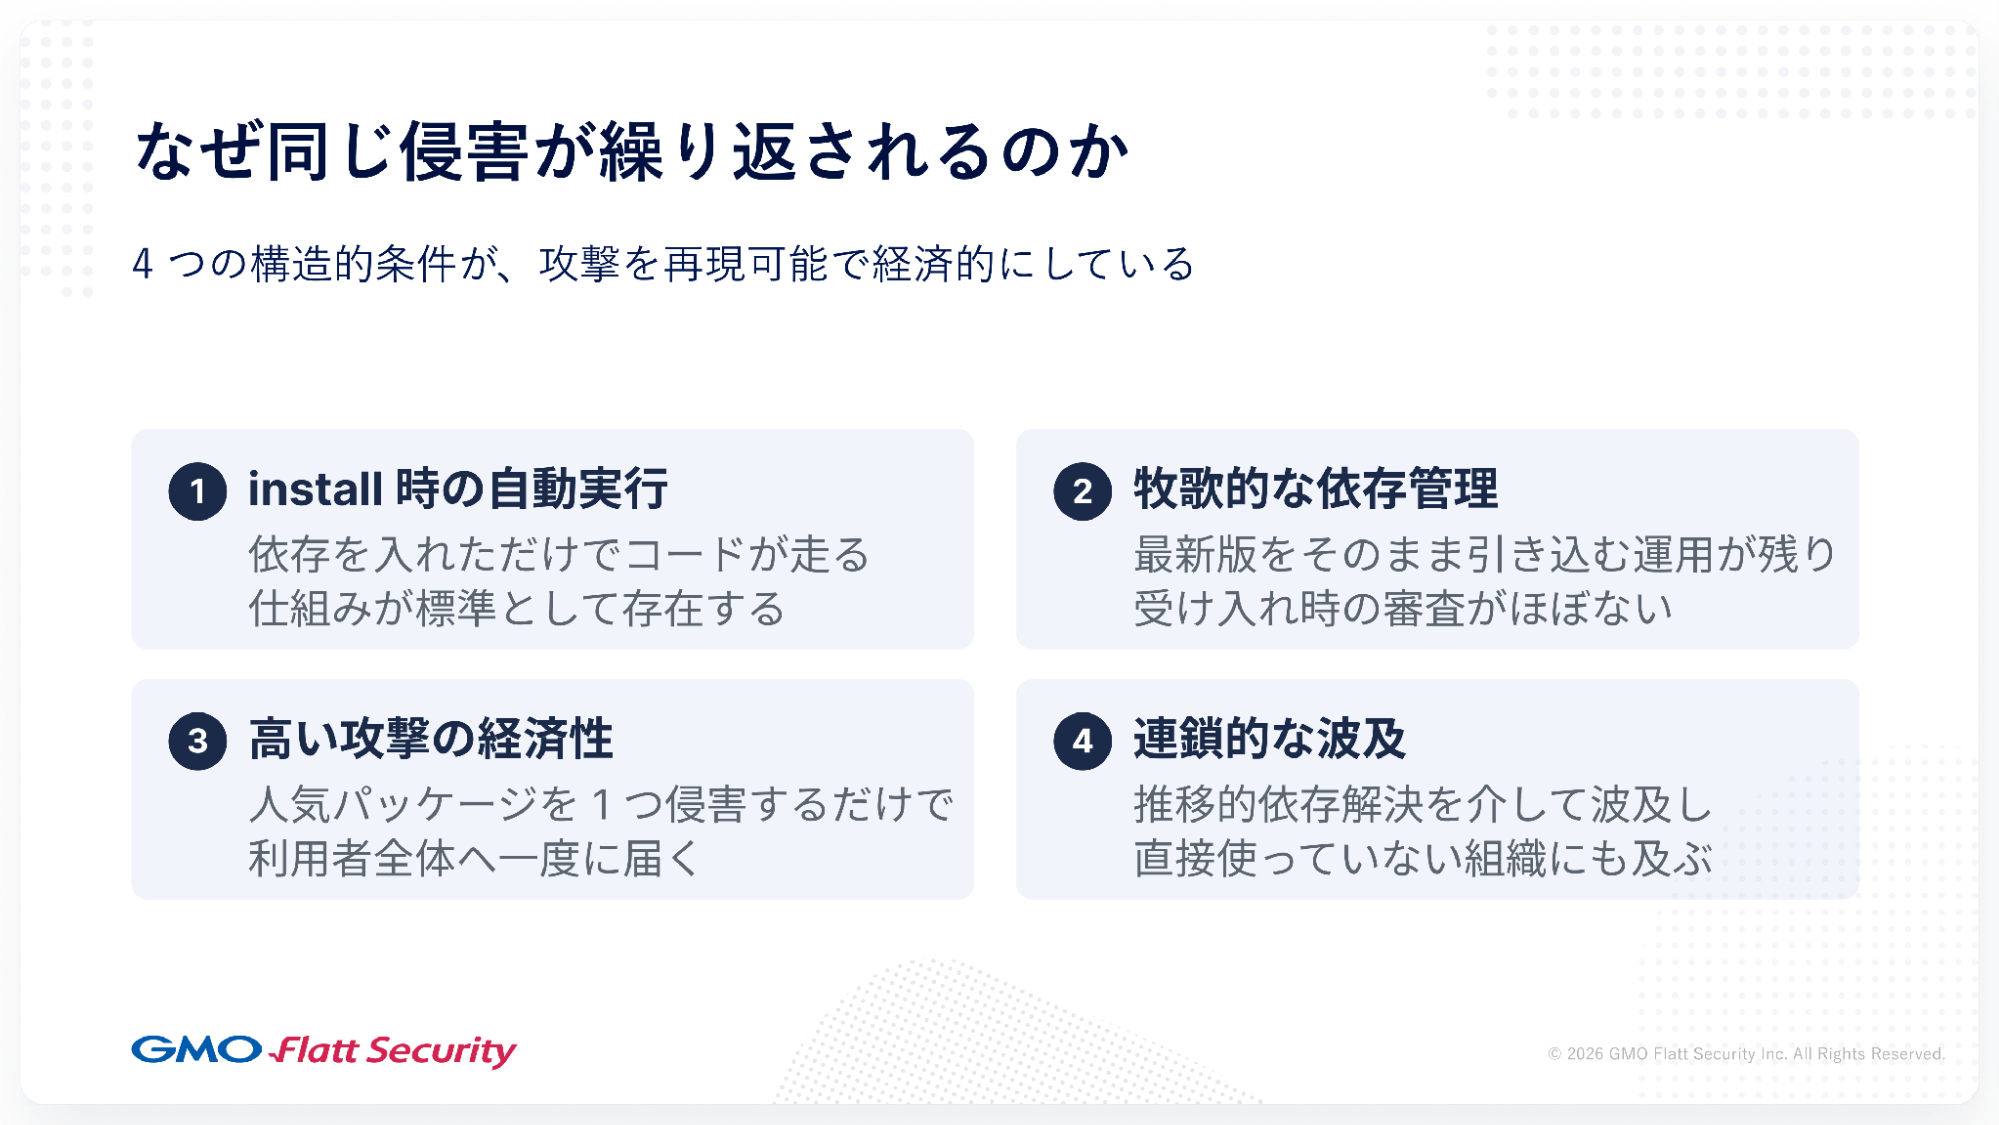
なぜ同じような侵害が何度も繰り返されるのか。エコシステムの構造に4つの理由があります。
1つ目は、インストールしただけでコードが走る仕組みがあること。これはもともとネイティブモジュールのビルドやセットアップという正当な用途のために用意されたものなので、便利だからこそ簡単にはなくせません。2つ目は、依存管理が牧歌的で最新版を無防備に取り込みがちなこと。3つ目は、人気パッケージを1つ侵害するだけで多数に一気に届けられること。axiosのように利用が一部の土台パッケージに集中しているため、攻撃の費用対効果が高くなります。4つ目は、推移的な依存解決を通じて直接使っていない先にまで波及すること。どれも便利さや速さと引き換えに受け入れてきたものです。この構造が変わらない限り、同じような侵害はこれからも繰り返されると考えています。
しかも、これは自社の誰かが何かを間違えたときにだけ起きる話ではありません。自社の誰かが間違えていなくても、依存先の侵害でリスクが顕在化します。
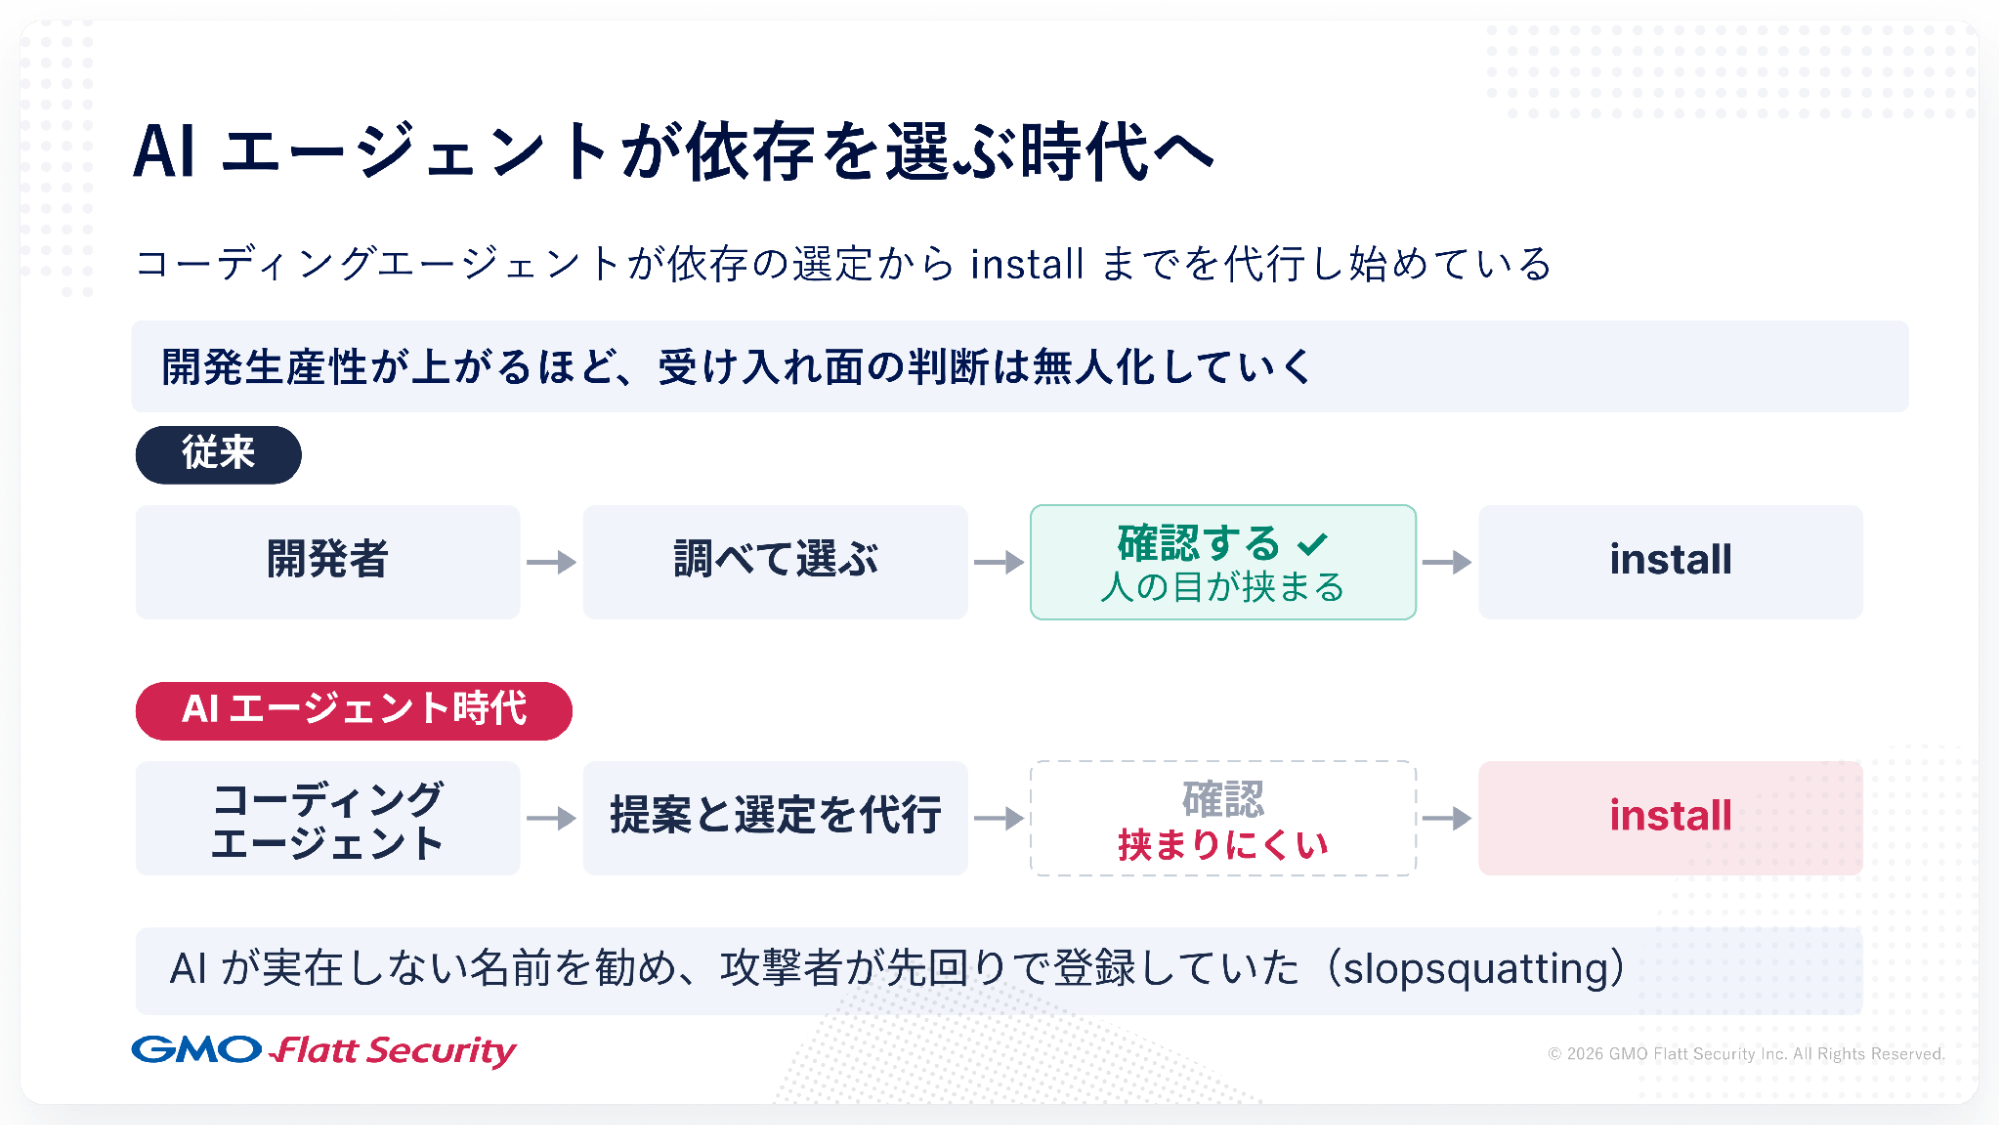
依存を選んでインストールする主体が、人からAIエージェントに移りつつあります。エージェントはライブラリの提案からインストールまで一息で進めるため、人が確認を挟む場面が減っていきます。そしてそれを見越した攻撃も出てきています。LLMが実在しないパッケージ名を提案してしまうのを逆手に取り、攻撃者がその名前を先回りで登録しておく「slop squatting」と呼ばれる手口や、.cursorや.claudeディレクトリといったAIツールの設定ファイルそのものを狙う検体、さらにはマルウェア解析をする側のAIに対して「これはクリーンだ」と判定しろというプロンプトインジェクションを仕込む検体まで出てきました。開発が速くなるほど、受け入れ面から人の目が減っていきます。
全量リアルタイム解析が明かす攻撃の規模と進化
第2部は全量解析で捉えた攻撃の実態です。全量解析とは何をしているのか。1件を選んで調べるのではなく、publishされる全バージョンを検査しています。週次スキャンではなく、レジストリから流れてくるpublishイベントを公開された瞬間に順に処理し続けるイメージです。このセッションを話している40分の間にも、主要なレジストリ全体では数千の新しいパッケージが公開されます。それが全て検査の対象です。
対象レジストリはnpm、PyPI、RubyGems、Packagist、Goの5つです。公開者などのメタデータや実コードから既知の悪性パターンを検出する静的解析と、サンドボックス環境内で実際に動かして通信やプロセスの挙動を見る動的解析を組み併せて、正常か悪性かを判定しています。
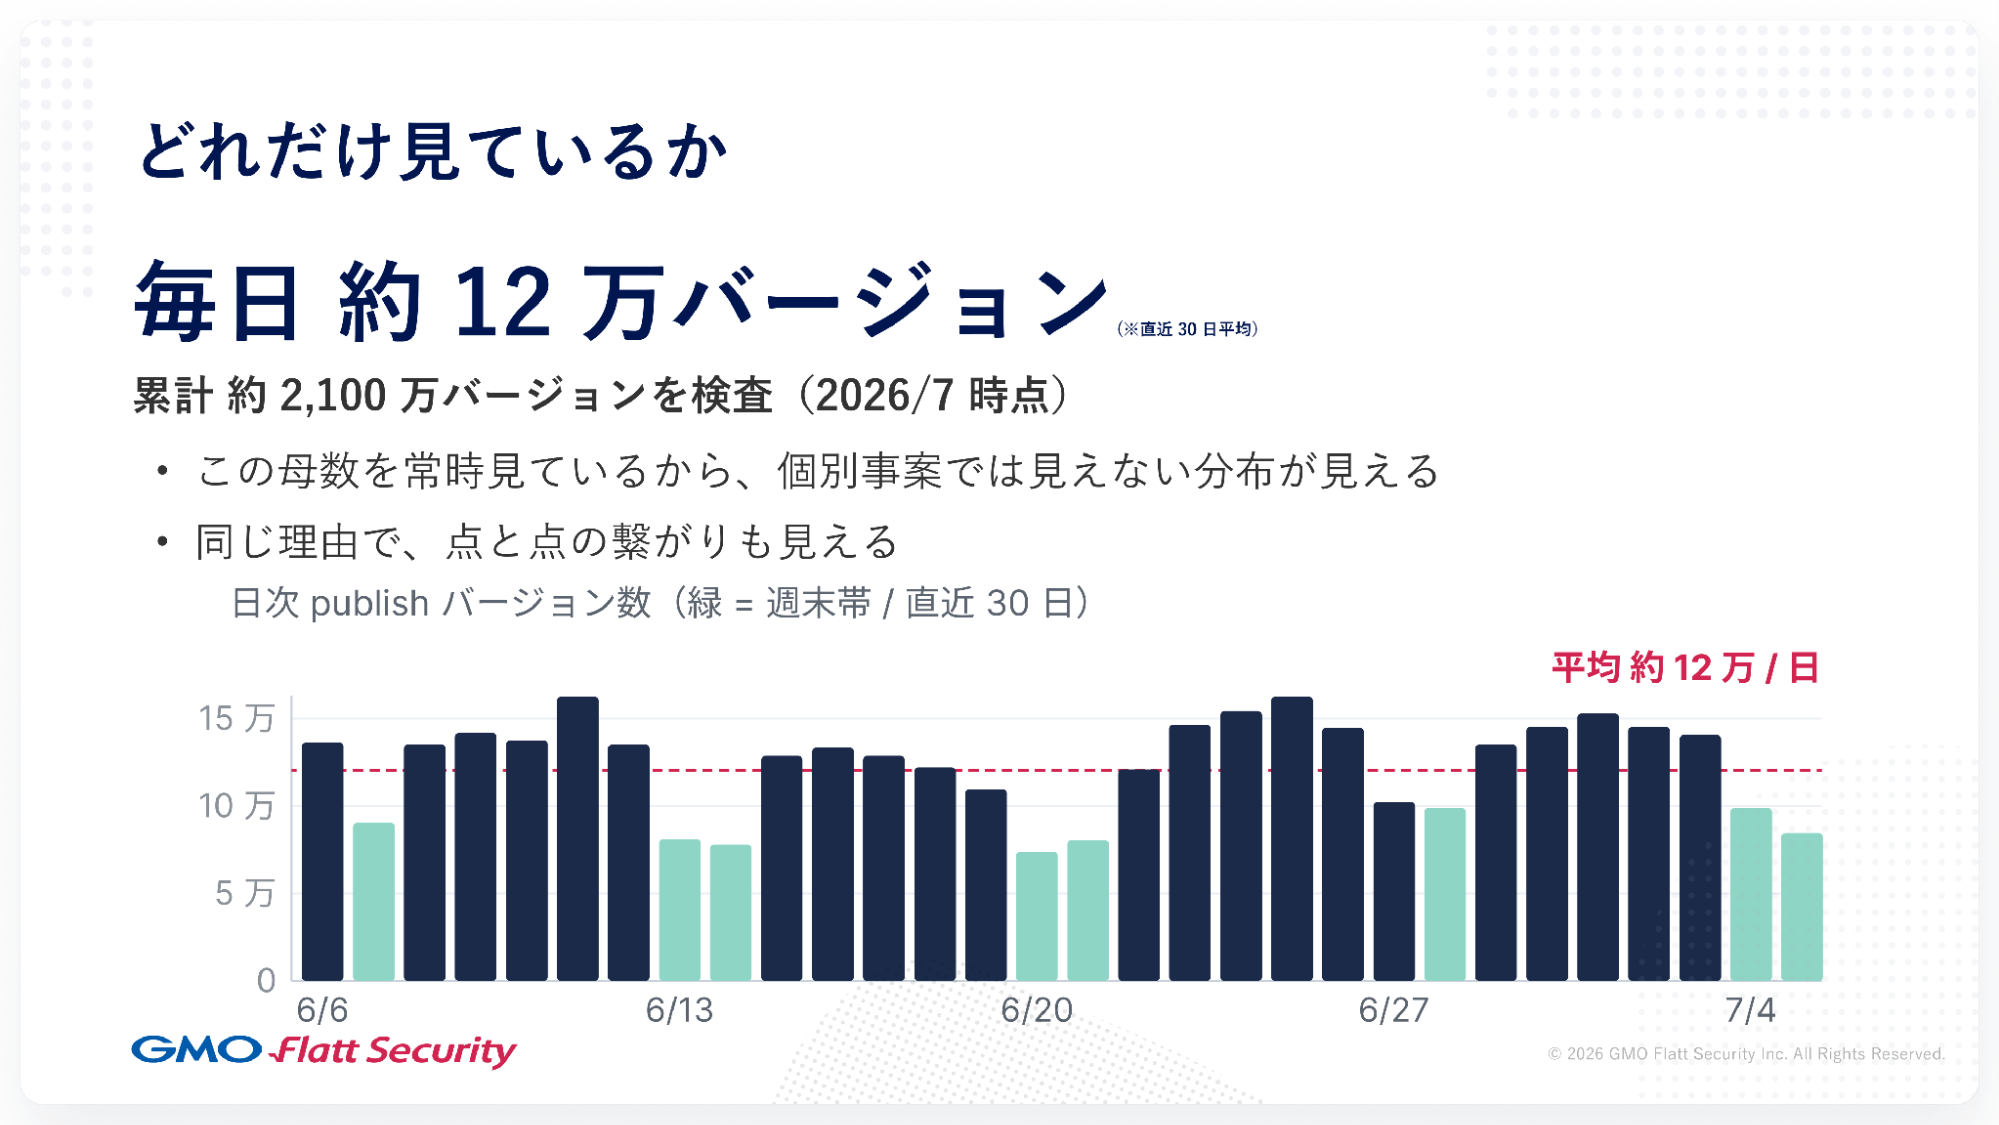
実際にどれくらいの量を見ているか。毎日約12万バージョン(直近30日平均)、累計で約2,100万バージョンを検査してきました(2026年7月時点)。この数字を1か月通して見ると、平日は12〜16万件、週末は7〜9万件台まで落ちます。世界中の開発者が休むと、publishされる量も減るということです。
言いたいのは、この母数を常時見ているからこそ、1件ずつ見ていたらまず気づけない分布とつながりが見えるということです。
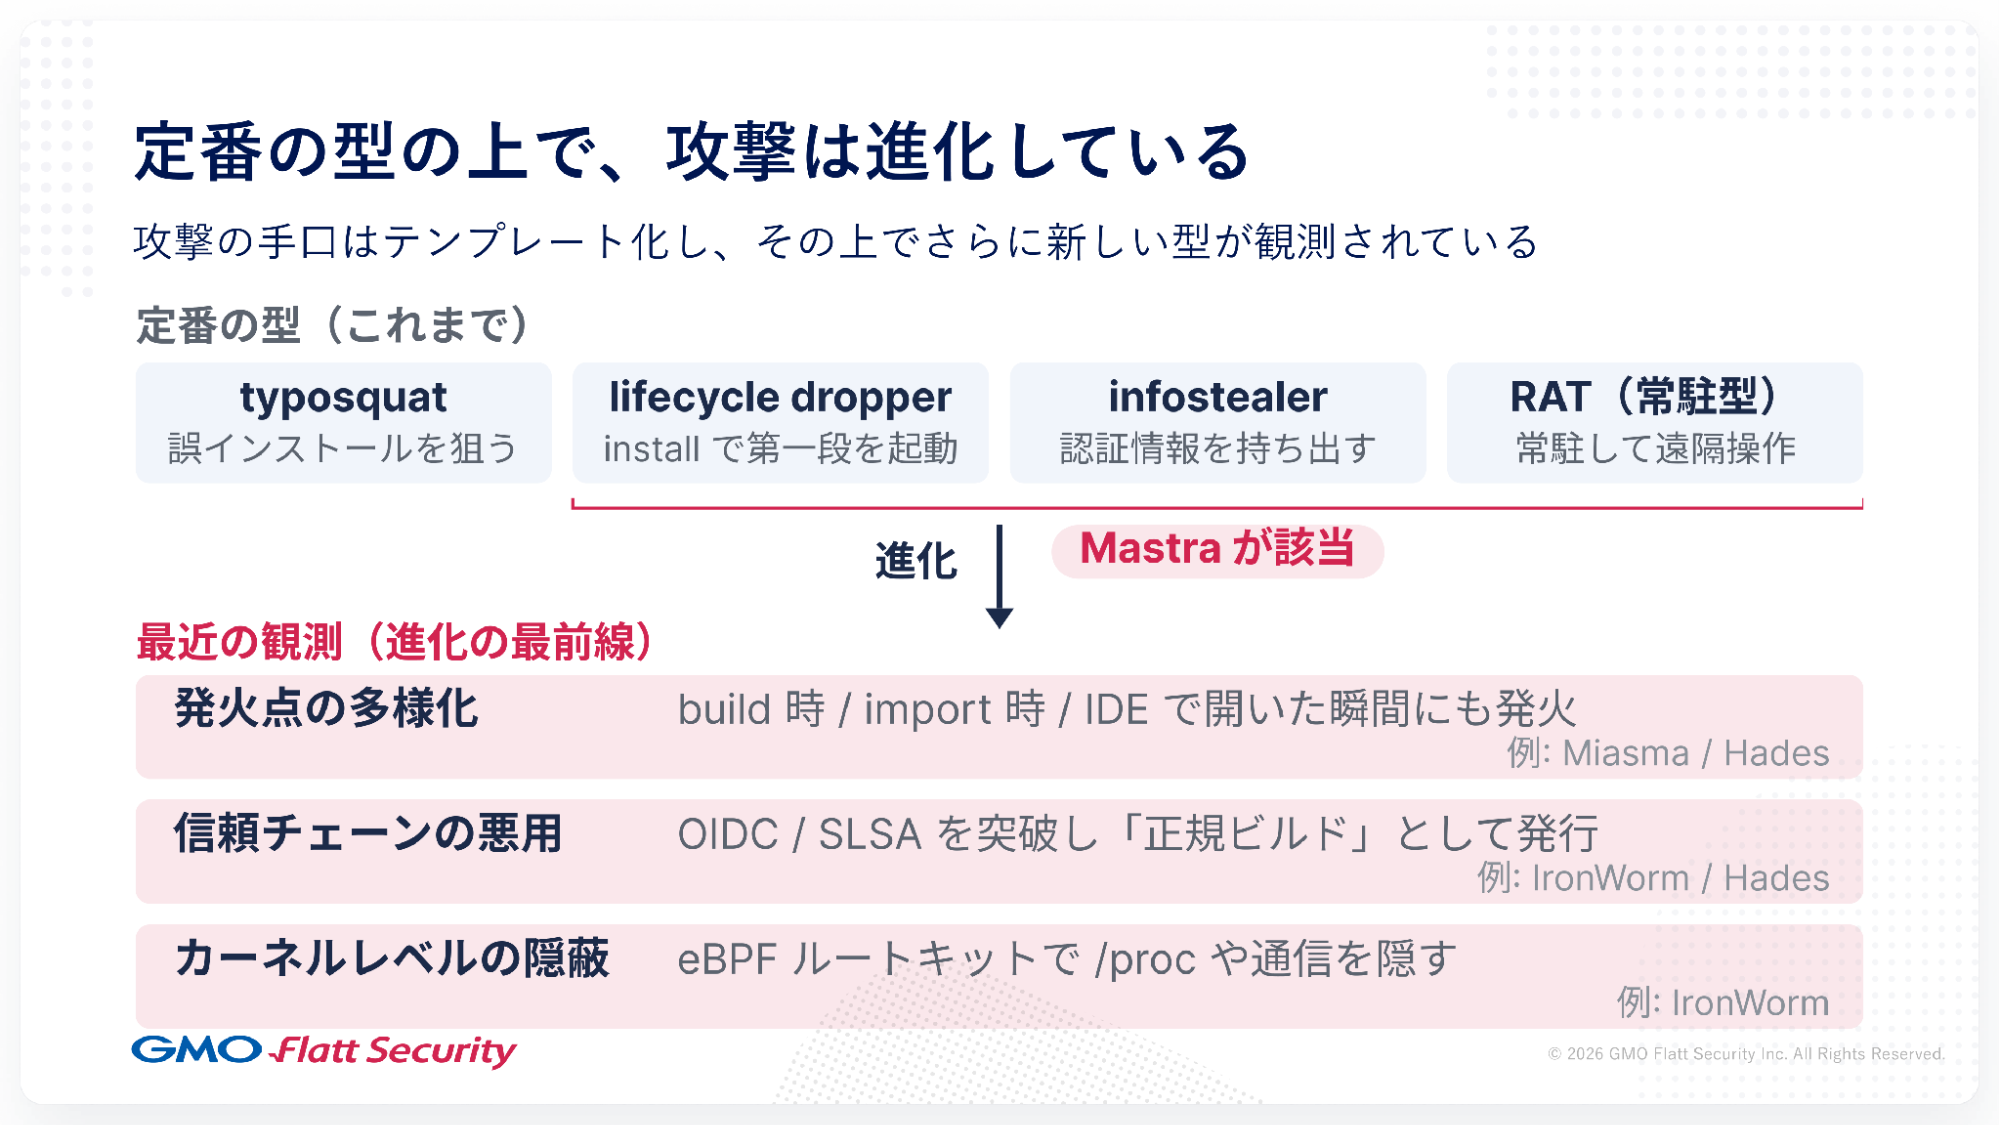
全量解析をしていると、攻撃には型があることがわかります。typosquat、lifecycle dropper、infostealer、RATの常駐というのが定番の型で、先ほど深掘りしたMastraも実はこの定番の型の組み合わせにすぎません。
しかし最近、その上でさらに進化が起きています。発火点がインストール時だけでなく、ビルド時、import時、IDEでフォルダを開いた瞬間にまで広がっています。また信頼チェーンの悪用(OIDCやSLSAを突破して正規ビルドとして発行する手口)、eBPFのルートキットでカーネルレベルに身を隠す検体、盗んだデータの持ち出し先にGitHubのような正規サービスを経由して通常の開発トラフィックに紛れる検体も目立ってきています。定番の型は使い回されながらも、その上で攻撃は進化し続けています。
点が線になる:同一インフラ共有とleo-loggerの発火チェーン
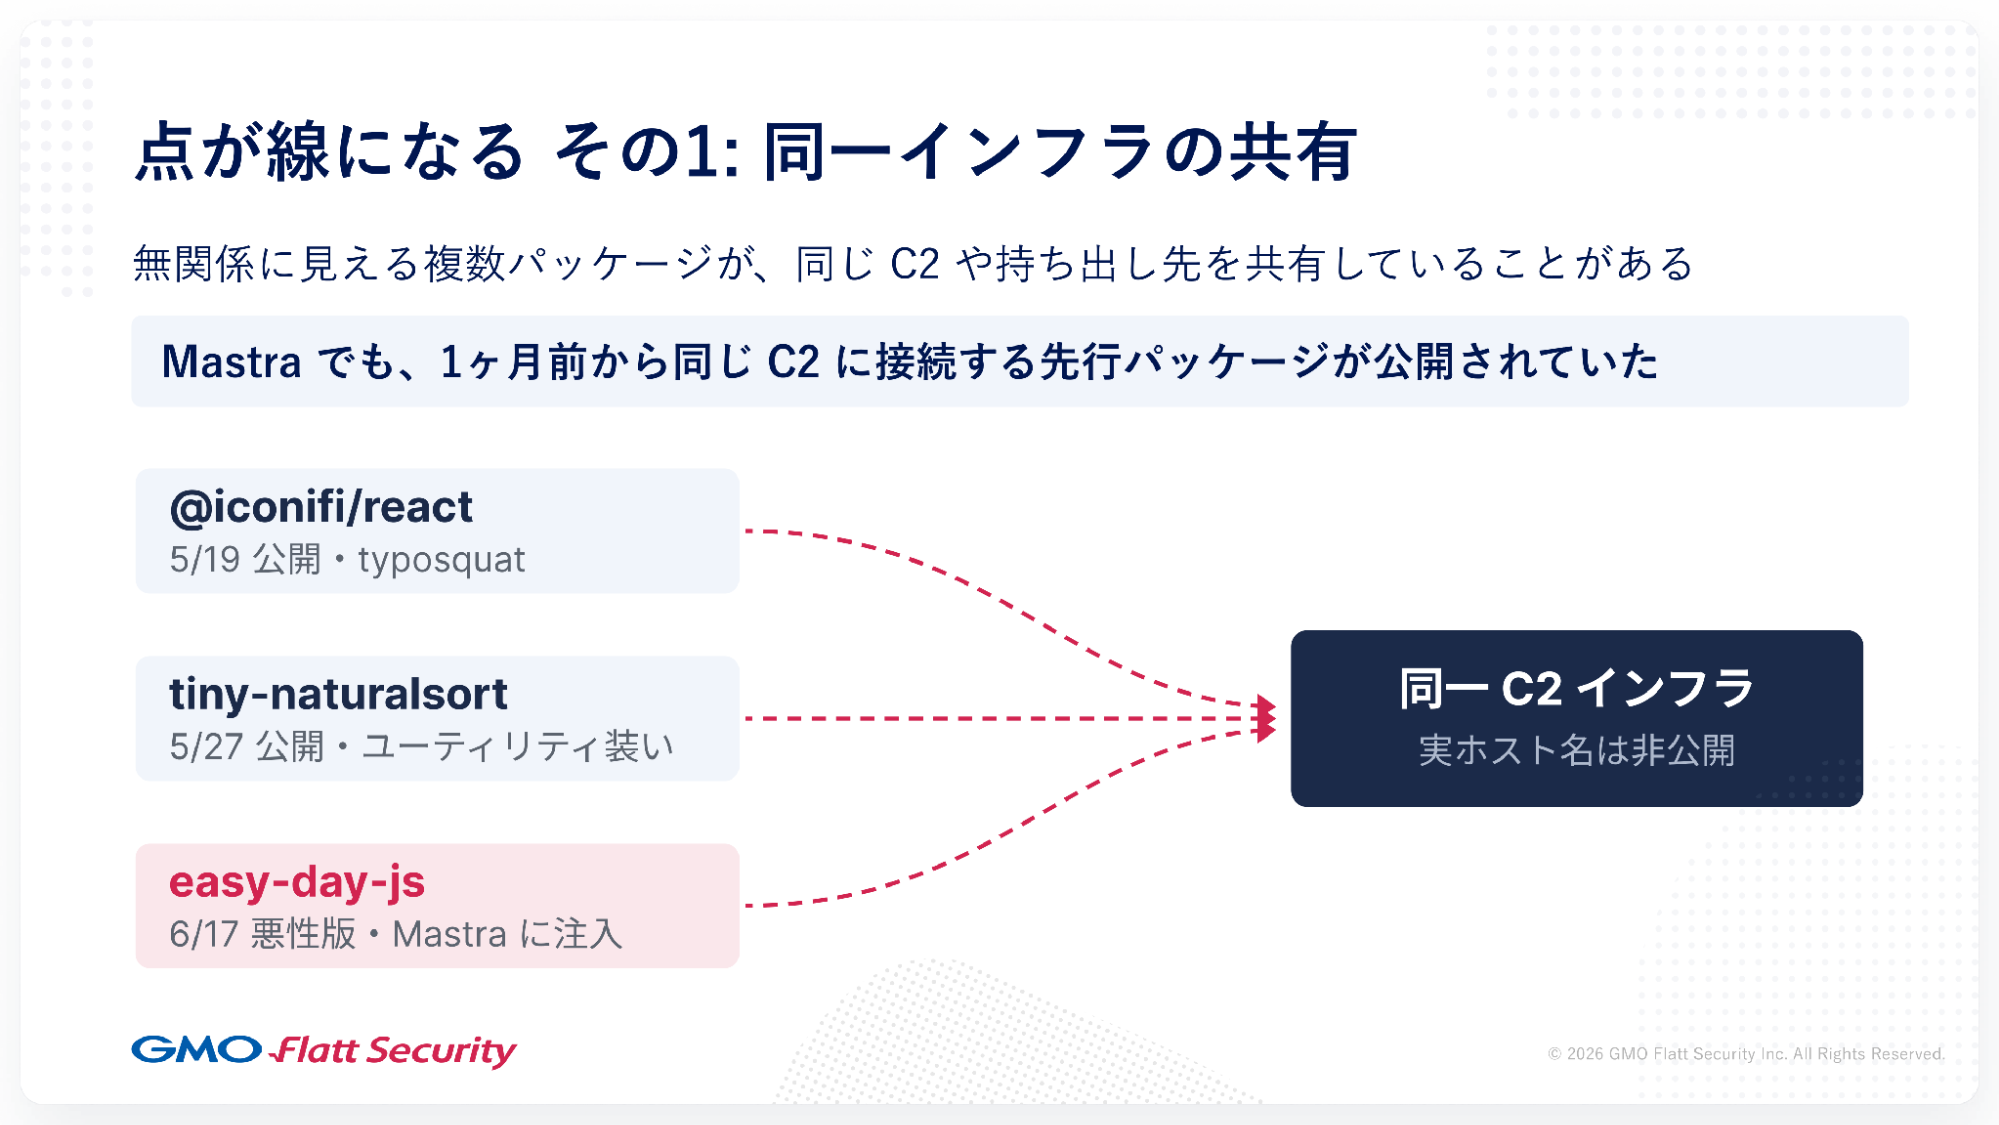
一見すると無関係な複数のパッケージが、同じC2や持ち出し先を共有していることがあります。これは1件だけを解析していても気づけません。しかし全検体の通信先を横断して見ていると、「先週の検体と同じ宛先だ」という形でつながります。Mastraの事案でも、本番の1か月ほど前から同じC2に接続する別のパッケージが公開されていました。本番前に検知をすり抜けられるかどうかを実験していたのかもしれません。攻撃する側も、検知する側の様子を見ているということです。
攻撃者はレビューを避けるために、publishの順番まで設計します。良性に見える依存を先に公開してなじませておいて、後から悪性版をそれに依存させるという順番です。easy-day-jsも、まず無害なバージョンが公開されて、その半日後に悪性版が公開されています。こうした公開順序の設計や感染が広がっていく様子は、ある瞬間だけを切り取っていても見えません。時間軸を丸ごと観測し続けて初めて、点と点がつながります。
第2部の最後は「深さ」の話です。私たちが実際に隔離環境で動かして解析した「leo-logger」という検体を例にします。leo-loggerはAWS上でデータパイプラインを組むLeoプラットフォームというOSSのログ出力用パッケージで、2026年6月にLeoプラットフォーム系の20パッケージがまとめて侵害されました。
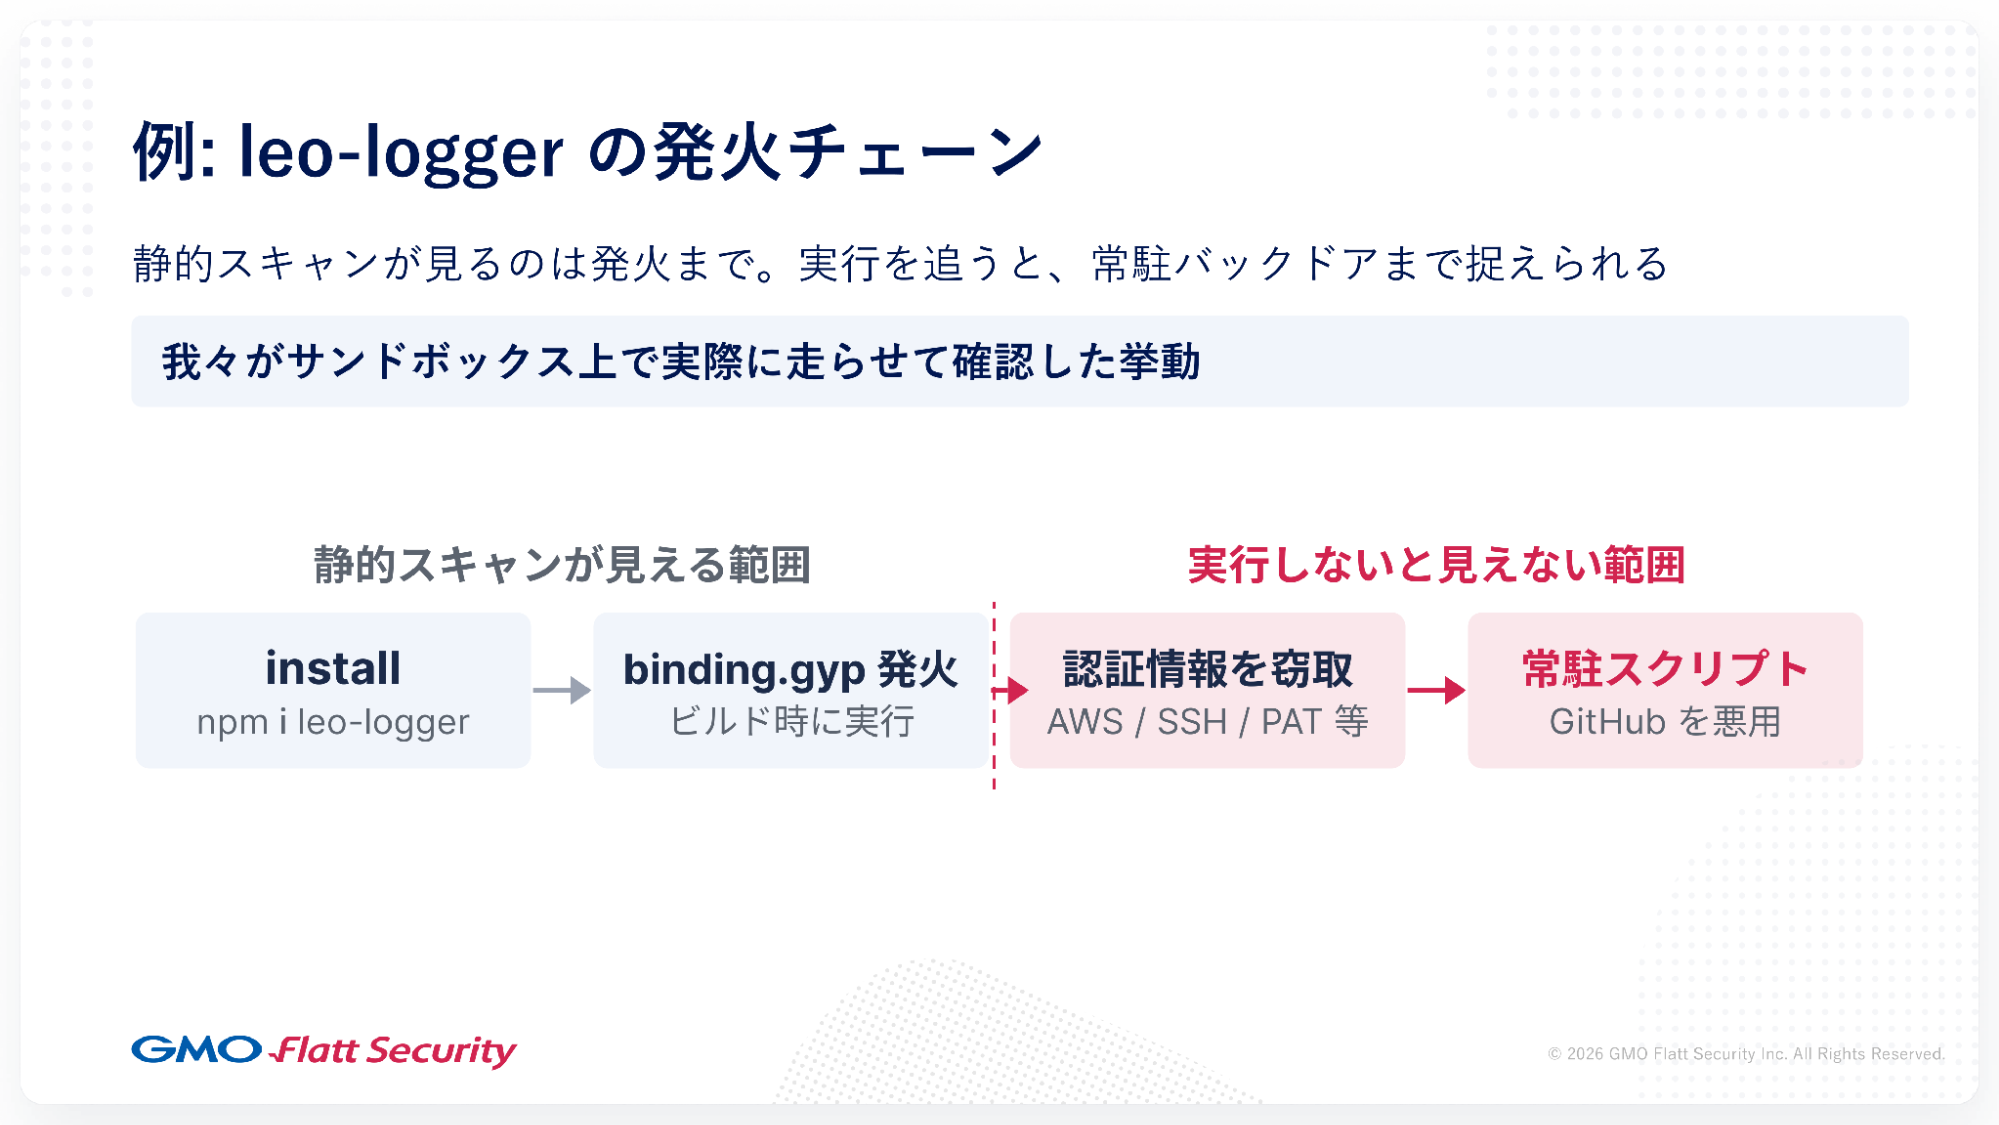
この検体の発火点はpostinstallではなく「binding.gyp」というファイルです。本来C++で書かれたネイティブモジュールをビルドするための設定ファイルで、npmはこれを見つけるとNode-GYPというビルドツールを自動で呼び出します。攻撃者はそのビルド定義の中に実行コードを1行紛れ込ませており、インストールするだけでそれが走ります。ポイントは、package.jsonのpostinstallのような「ライフサイクルスクリプト」として宣言されていないことです。postinstallだけを監視している検査では、この発火点を見落とします。
静的スキャン(実行せずにコードを調べる検査)で見えるのはここまでです。しかしサンドボックス環境で実際に動かして挙動を追うと、この先が見えてきます。多段で難読化されたペイロードが順に復号され、Bunというランタイムを外から取得して起動します。AWS、GCP、SSH、GitHubのトークン、さらにはClaudeやCursorといったAIコーディングツールの設定ファイルまで片っ端から窃取します。最後に常駐用のスクリプトが1つ居座ります。
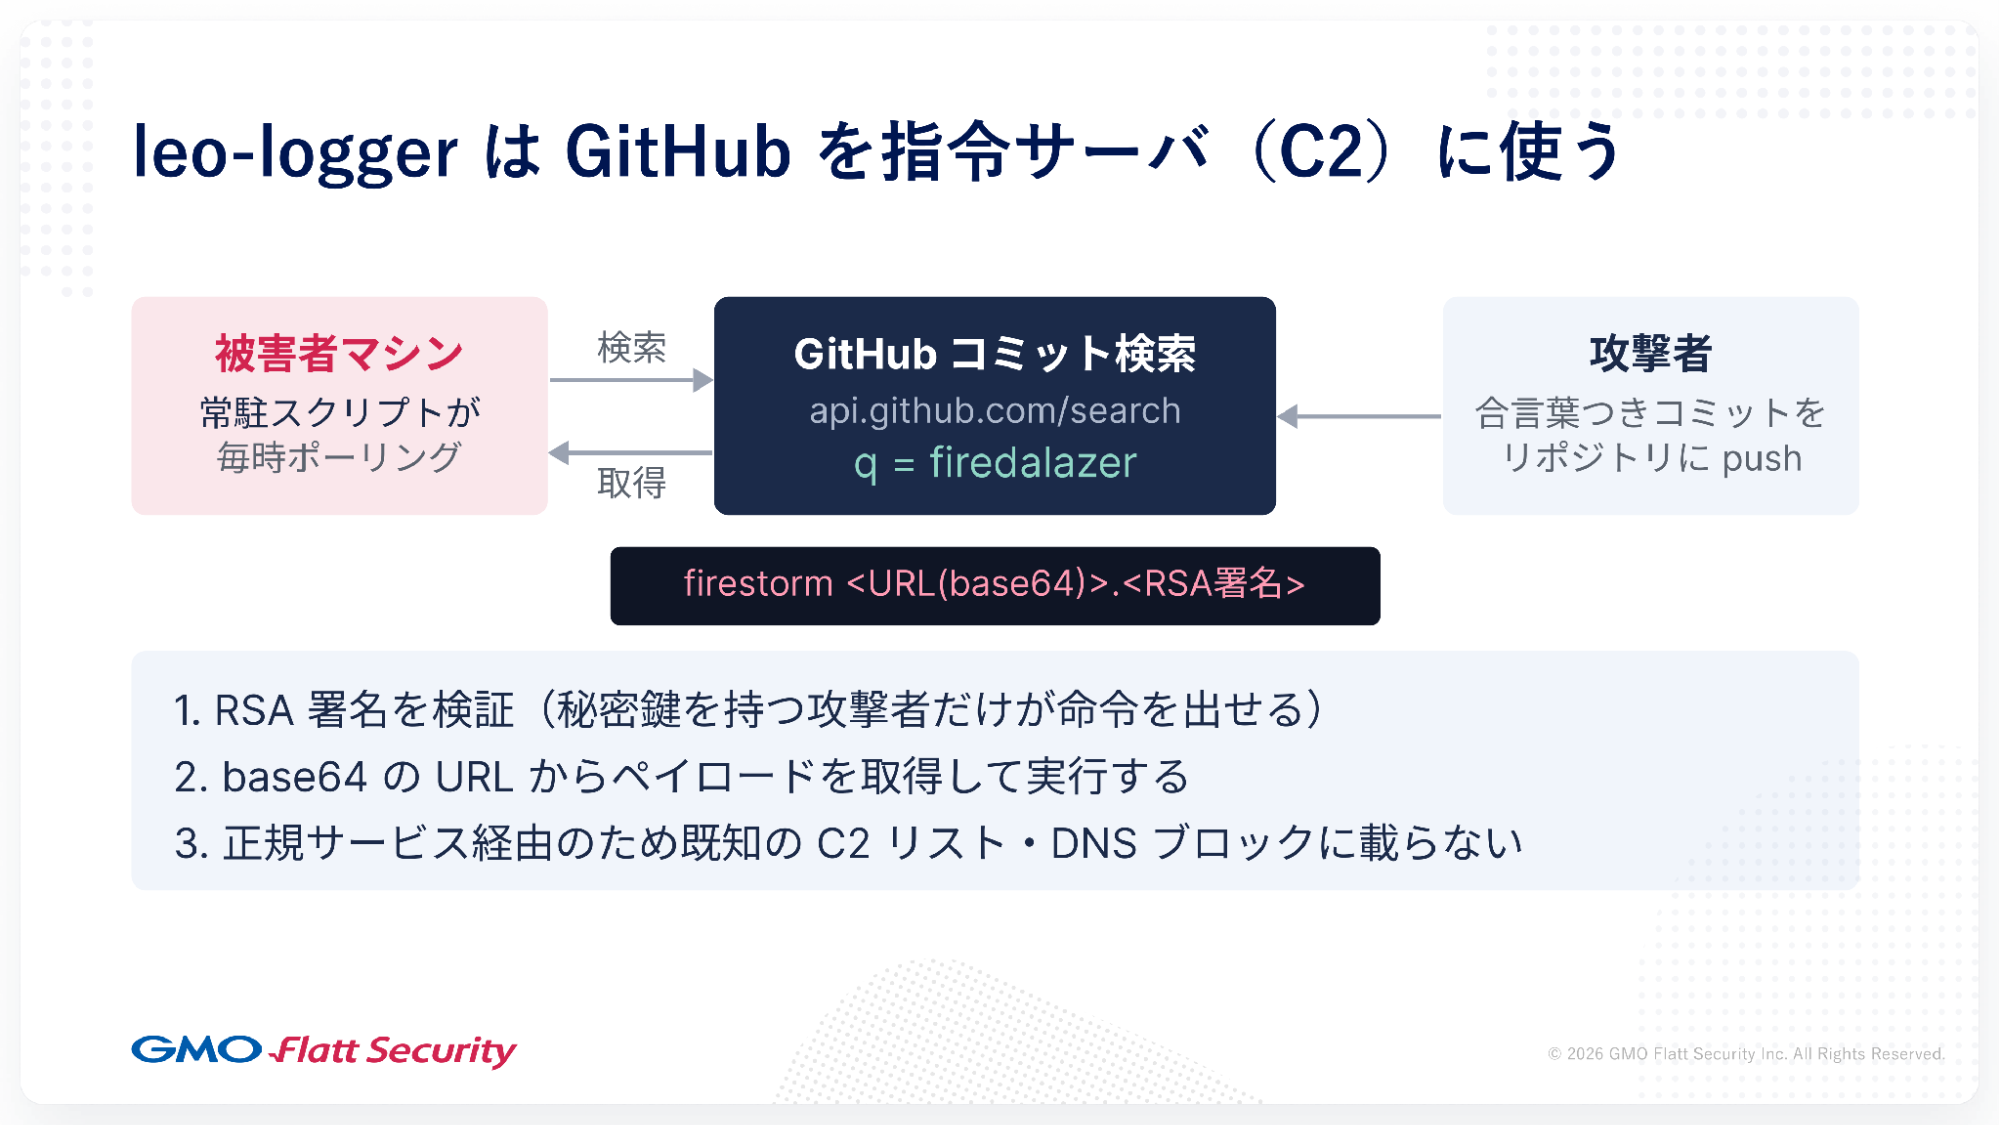
この常駐スクリプトは、指令サーバー(C2)として正規のGitHubを使います。攻撃者はどこかのGitHubリポジトリのコミットメッセージに合言葉と命令を書き込んでおきます。すると感染した全マシンが1時間ごとにその合言葉をGitHub上で検索して命令を取りに行きます。命令はbase64でエンコードされたURLで、感染マシンはそこから本体のペイロードを取得して実行します。しかも命令には攻撃者のRSA署名が付いており、他人が偽の命令を送り込めないよう対策されていました。重要なのは、通信先が正規のGitHub APIである点です。既知のC2リストにもDNSのブロックにも一切引っかかりません。パッケージの静的スキャンだけでは、この常駐バックドアにはたどり着けない。だからこそ、実行時の挙動そのものを見る必要があります。
受け入れ面の守り方:Cooldown・自動実行停止・キュレーション層
第3部は守り方の話です。最初にお伝えしたいのは、銀の弾丸はありません。1個入れられれば安全というものはなく、一般的な対策を多層で重ねていくことが大切です。目指すのは侵害の発生をゼロにすることではなく、仮に入られても被害を最小限に抑え、すぐに気づける状態にすることです。また、ここで紹介する対策の大半は、特別な製品がなくても設定1つで今日から始められます。
整理の軸は第1部と同じ受け入れ面と実行面の2つです。各面で攻撃が入り込む機会を減らす対策と、入り込まれても影響を広げない対策を組み合わせます。
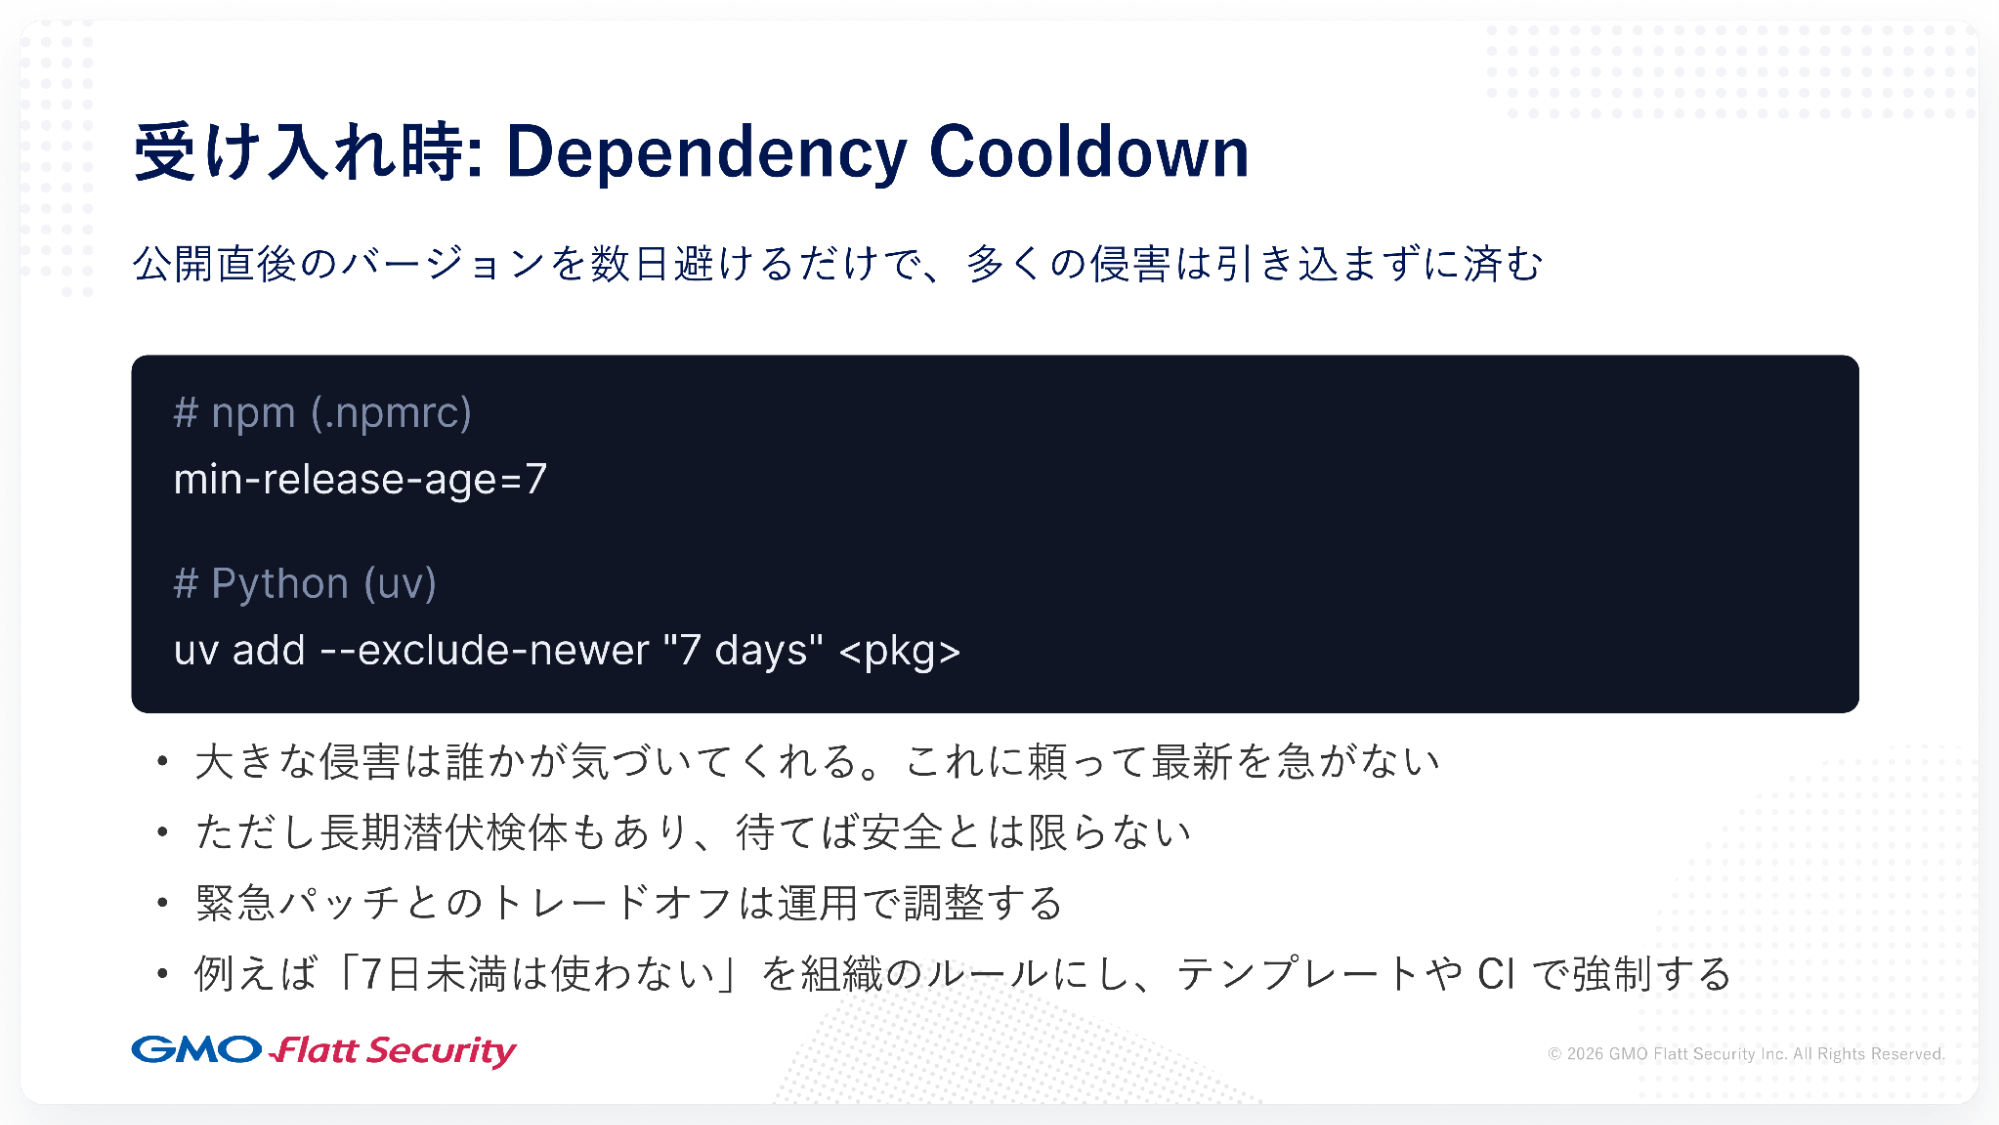
受け入れ面の1つ目はDependency Cooldown(公開直後のバージョンを避ける)です。npmなら.npmrcにmin-release-age=7と書くだけ、Pythonのuvコマンドにも同等のオプションがあります。この設定で、公開から7日間経っていない新しいバージョンがインストールの対象から自動的に外れます。
大きな侵害は大抵数日のうちにセキュリティベンダーが気づいて報告し、レジストリ側が悪性バージョンを削除します。最新版の取り込みを数日遅らせるだけで、多くの侵害は引き込まずに済みます。Mastraの悪性版も公開から5時間ほどで削除されました。もちろん万能ではなく、長期潜伏する検体もあり緊急パッチとのバランスも必要です。それでも、すぐに設定できる効果的な最初の一手です。「リリースから7日未満のバージョンは使わない」という組織のルールにして、プロジェクトのテンプレートやCIで機械的に強制してこそ、組織全体に効く施策になります。
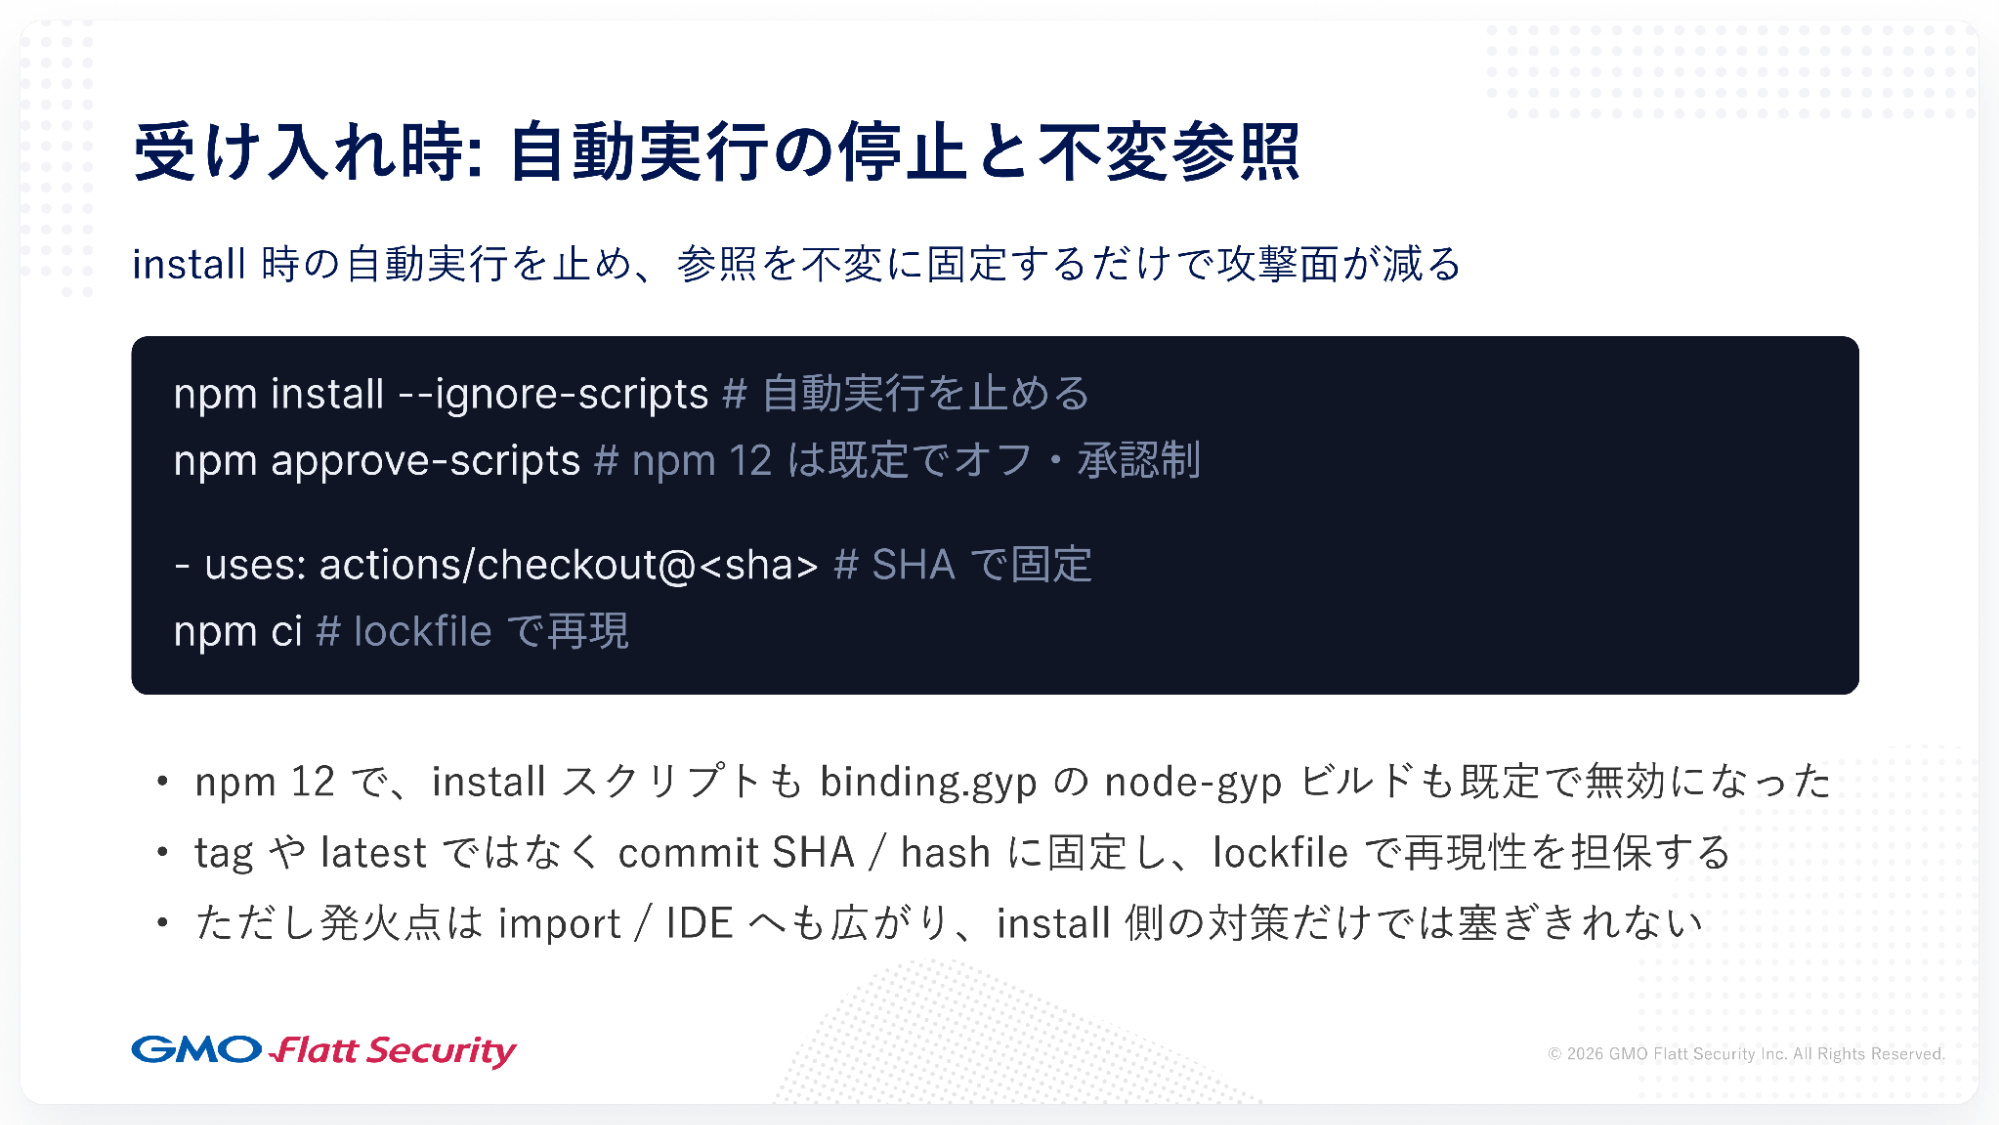
2つ目は、インストール時の自動実行を止めることです。--ignore-scriptsオプションをつけるか、pnpmのようにデフォルトで自動実行しないツールを使います。合わせて参照も固定します。GitHub Actionsなどはタグやlatestではなくコミットのハッシュ値で指定し、パッケージ自体もlockfileでバージョンを固定して知らないうちに新しいバージョンに入れ替わらないようにします。
2026年7月8日にリリースされたnpm v12では、インストールスクリプトがデフォルトで無効になり、ユーザーが明示的に承認したものだけが動くようになりました。leo-loggerで見たbinding.gypを使ったnode-gypのビルド時実行も同様に止まります。ツール側でも危険なデフォルト設定を安全な方向に倒す対応が始まっています。ただし既存の挙動が変わる破壊的な変更なので、エコシステム全体に行き渡るまでにはまだ時間がかかります。ようやく安全な方向に動き始めた段階です。
さらに、自動実行を止めてもimport時やIDEでフォルダを開いた瞬間に発火する検体は止められません。そのため、そもそも悪性パッケージを受け入れない層を重ねる必要があります。
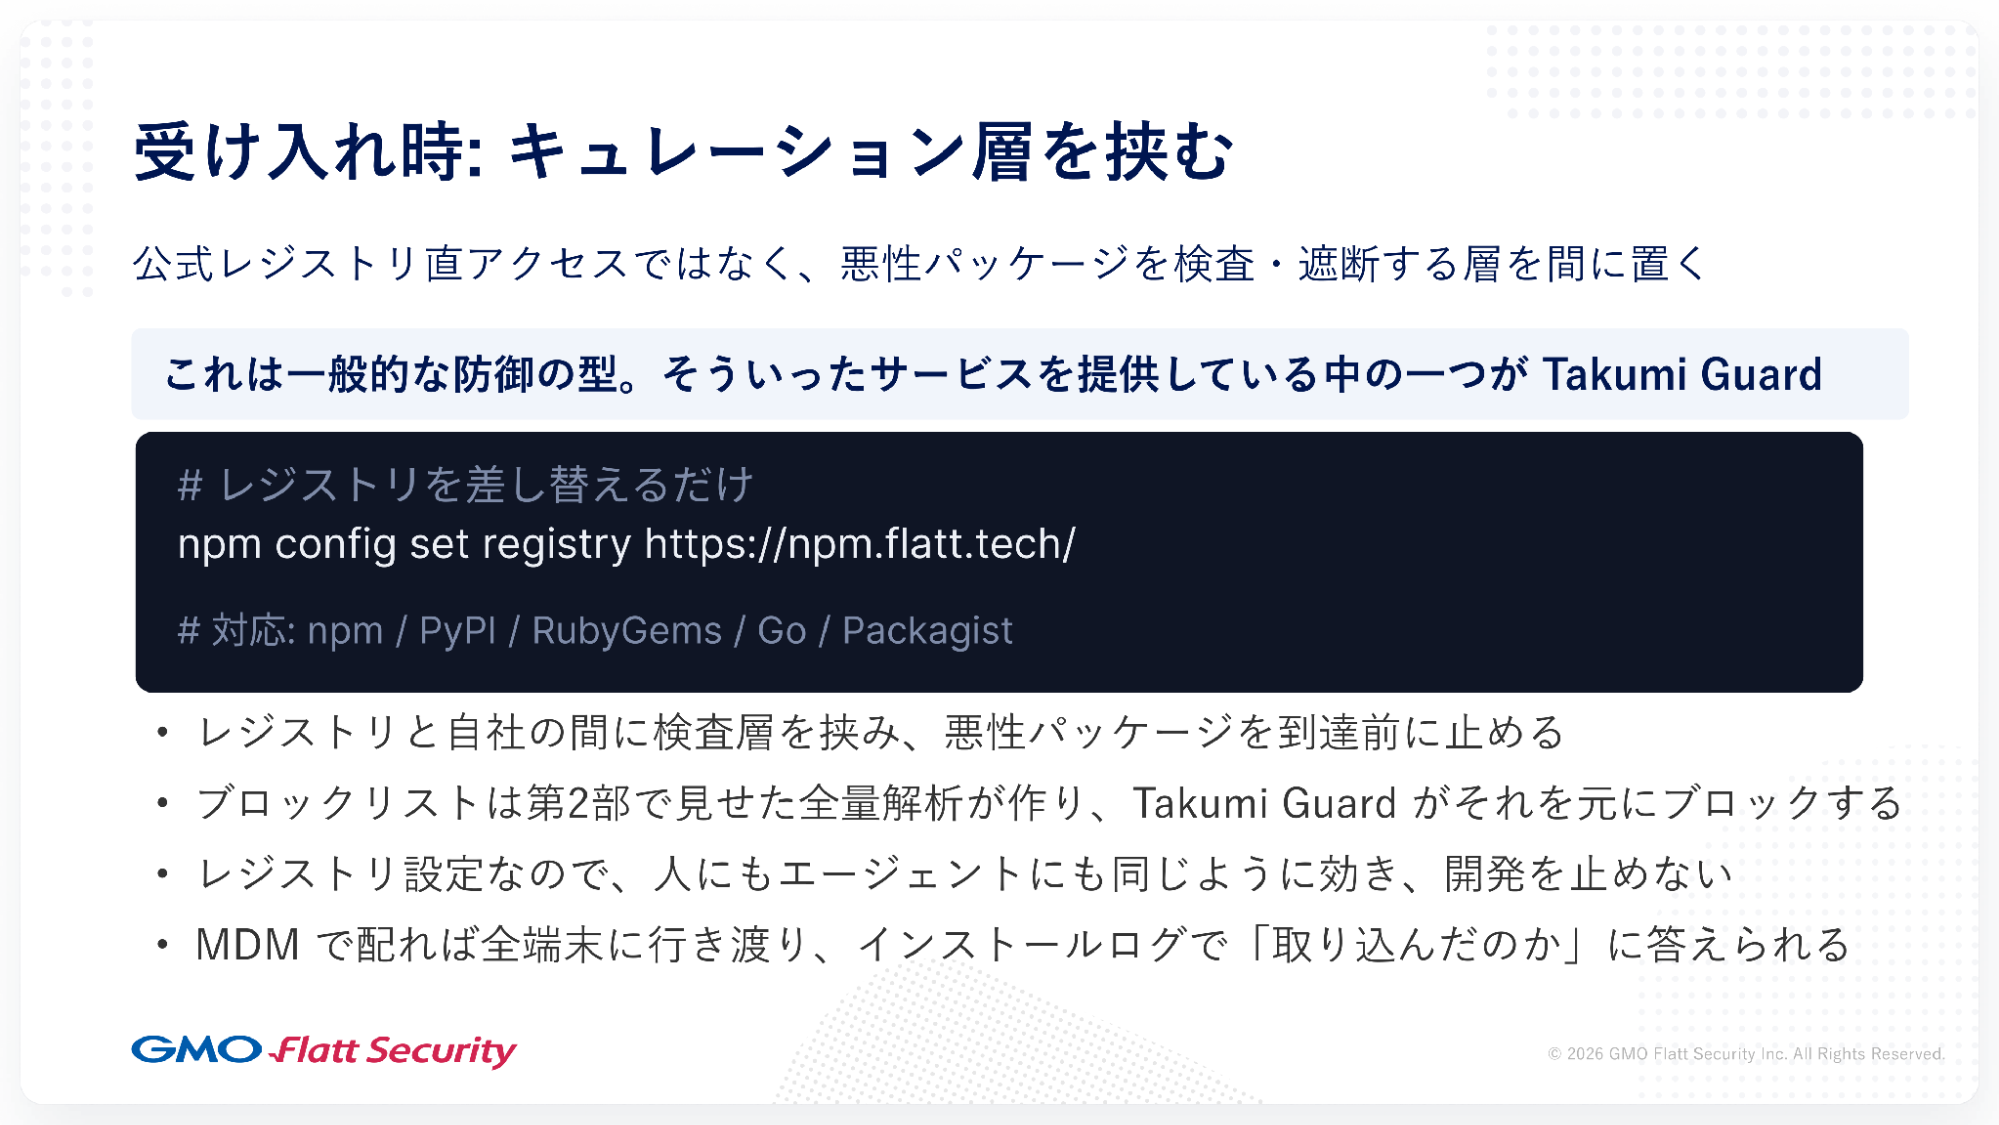
3つ目はキュレーション層を挟むことです。公式レジストリへ直接アクセスするのではなく、間に悪性パッケージを検査・遮断する層を置くという一般的な防御の型です。Takumi Guardはその実装の一つで、npm config set registry https://npm.flatt.tech/を1回実行するだけで設定できます。インストールしようとしたパッケージがブロックリストに載っていれば、手元に届く前に弾きます。このブロックリストを作っているのが全量解析基盤で、解析結果が受け入れの瞬間に止める力に変換されています。
重要なのは、これがレジストリの設定だという点です。人が入れてもAIエージェントが入れても同じように効きます。MDMで設定を配れば1回で組織内の全端末に行き渡ります。またインストールログやブロック履歴を管理側で横断して確認できるため、有事のときに「このパッケージを自社は取り込んだか」という問いにすぐ答えられます。
実行面の守り方と、AI時代を見据えた備えの全体像
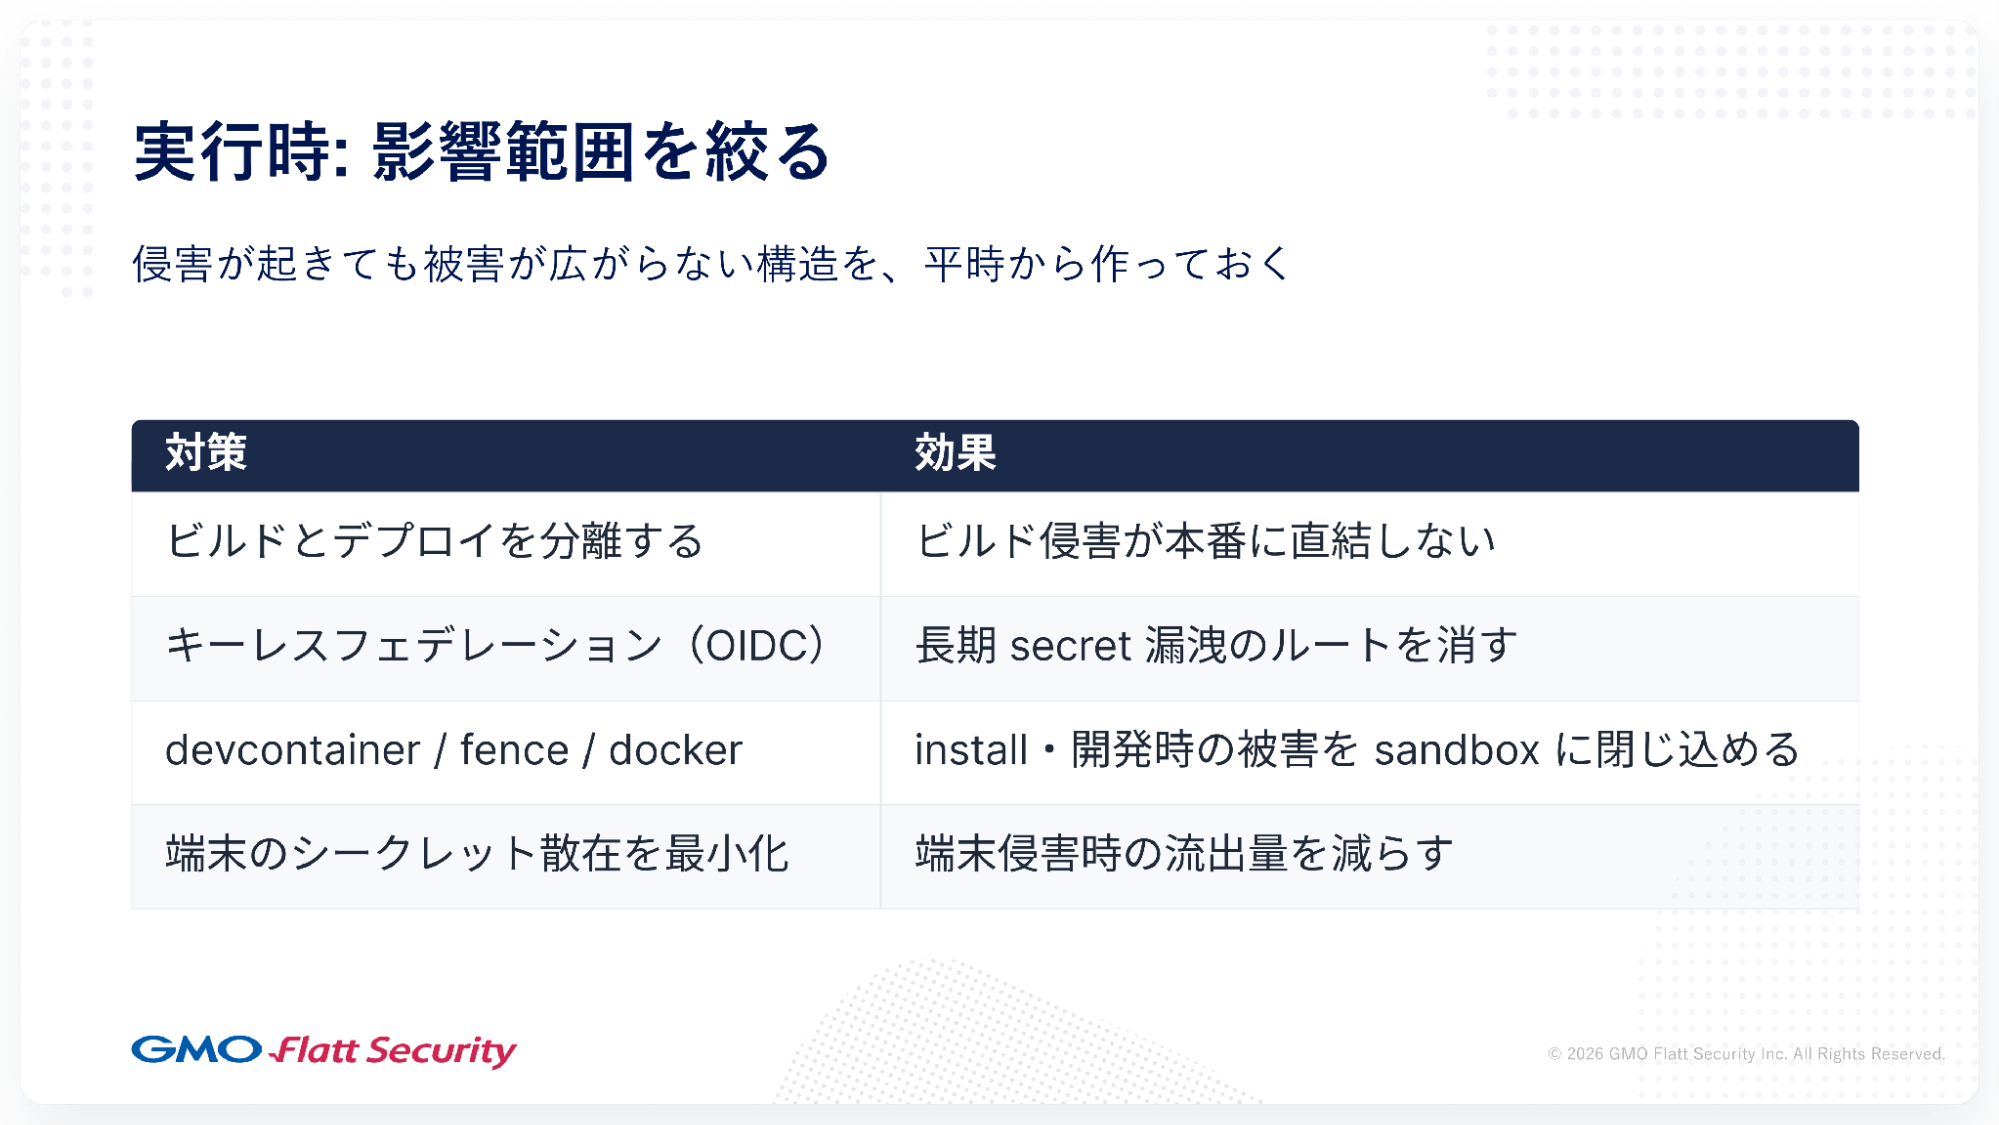
実行面で最も効くと考えているのは、ビルドとデプロイを分けることです。ビルドは外部のコードが大量に動く最も危ない工程です。ここに本番の権限を置いてしまうと、ビルドが乗っ取られた瞬間に本番まで抜かれることにつながります。ビルドとデプロイを別のジョブに分け、本番の権限はデプロイ側にだけ渡します。両者で共有するものはビルドが入ったアーティファクト1つに絞れば、ビルドが侵害されても被害はアーティファクトの汚染までで止まります。
同じ発想で、OIDCのキーレス連携にして長期シークレットを持たないようにする、devcontainerやDockerを使って開発時の環境を隔離する、端末に長期の認証情報を残さないといった層を重ねられます。どれも狙いは同じで、いざ侵害されたときの被害をあらかじめ小さく抑えておくことです。
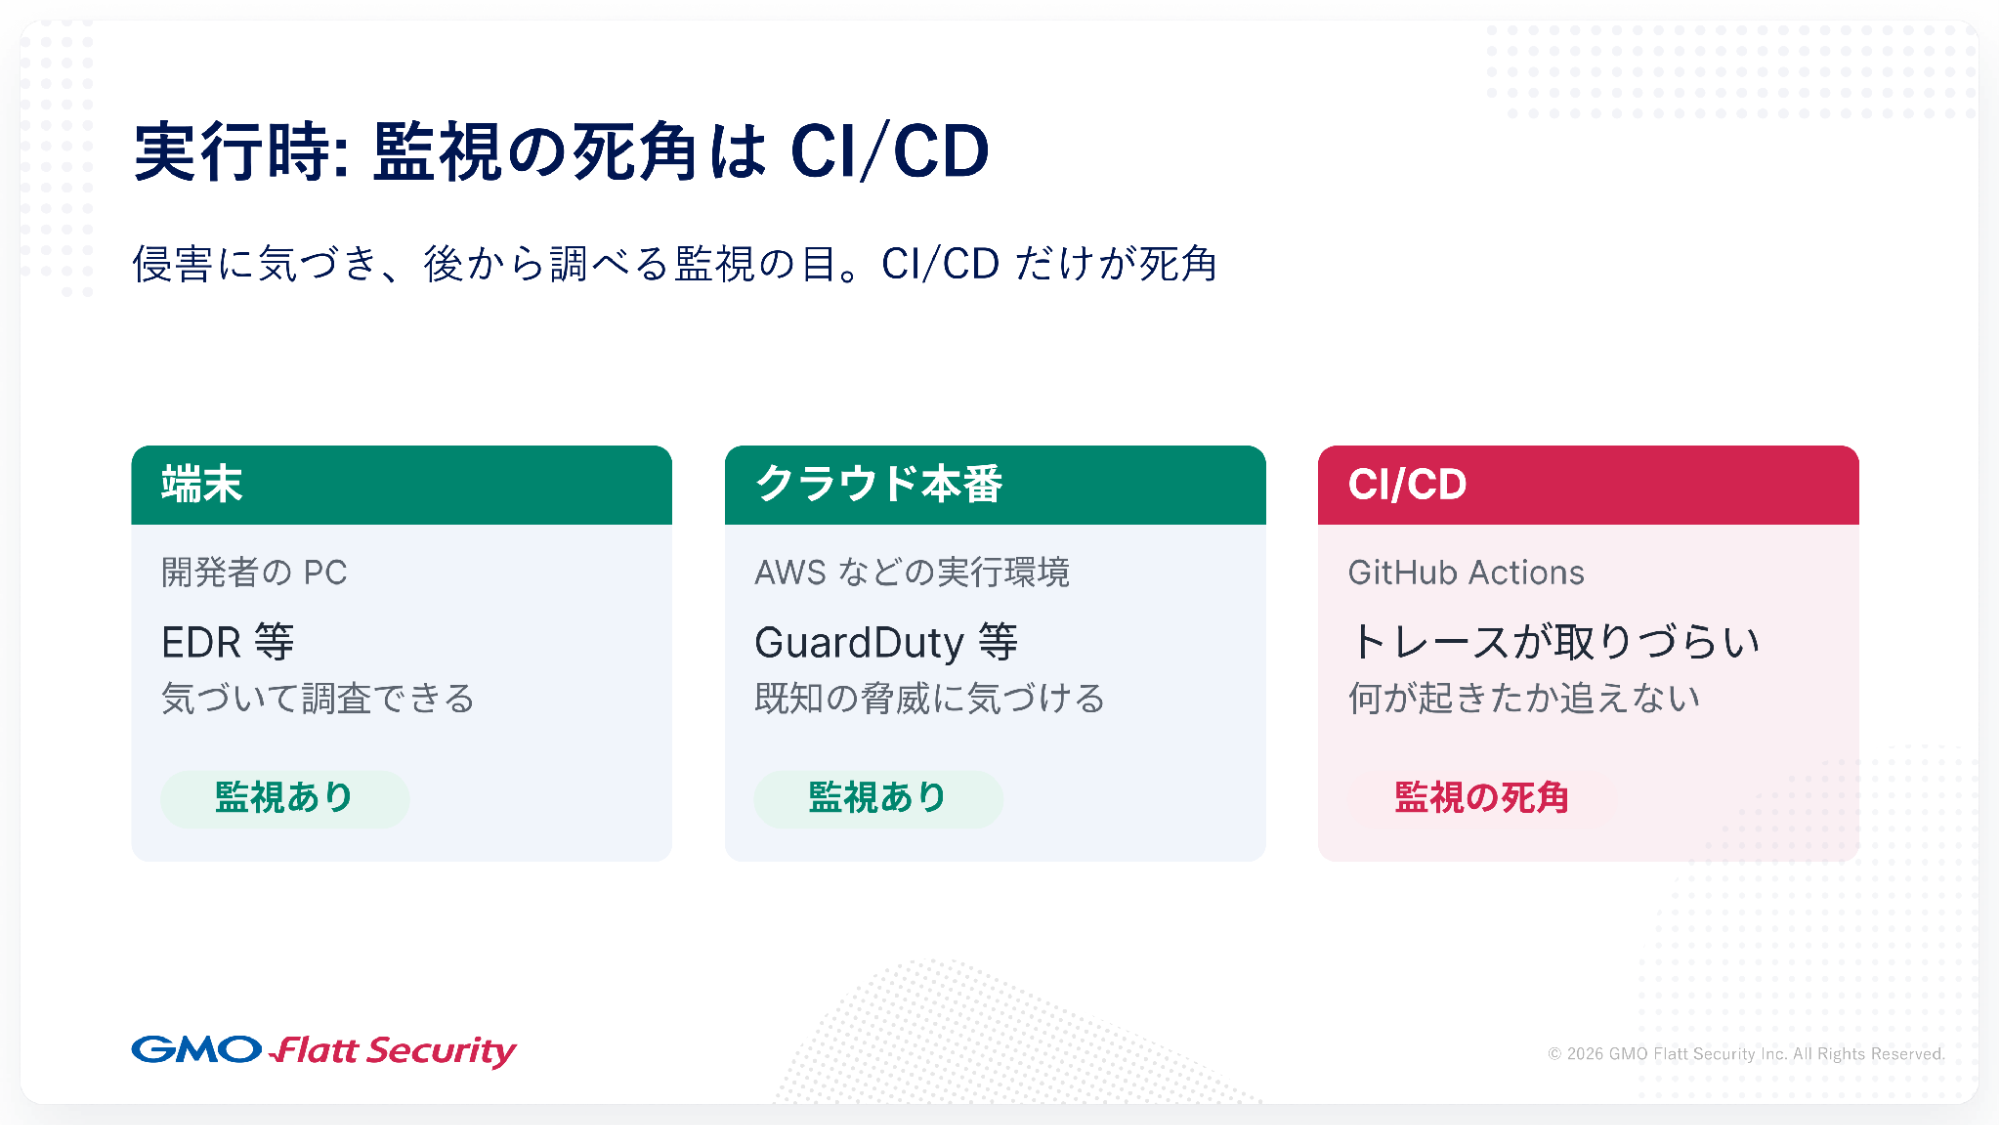
侵害に気づく監視の目はコードが動く場所ごとに必要です。開発者の端末にはEDRが入っていることが多く、ログを取って不審な動作に気づける仕組みがあります。クラウドの本番環境にもGuardDutyのような検知の仕組みがあります。しかしCI/CD環境にはその仕組みがほとんどありません。マネージドのGitHub Actionsは、中で何が起きたかのトレースが取りづらい構成になっています。GitHub Actions上でインストールが走りランナーのメモリからシークレットを抜くような挙動があっても、記録に残らないまま起きてしまいます。
CI/CD環境を見えるようにする答えは、端末やクラウドでやってきたことと同じです。コードが動く場所、つまりCIのランナーに監視の目を入れます。その解決策の一つがTakumi Runnerです。GitHub Actionsのワークフローファイルでruns-onの部分をtakumi-runnerに差し替えるだけで、eBPFでネットワークとプロセスの挙動をトレースします。見慣れない宛先への通信といった事象を後から追えるようになります。Takumi Guardのインストールログで「取り込んだかどうか」はわかります。Takumi Runnerの実行記録があれば、「悪性のコードがCI環境の中で実際にプロセスとして動いたか」「どこと何を通信したか」「どのシークレットを持ち出そうとしたか」まで答えられるようになります。
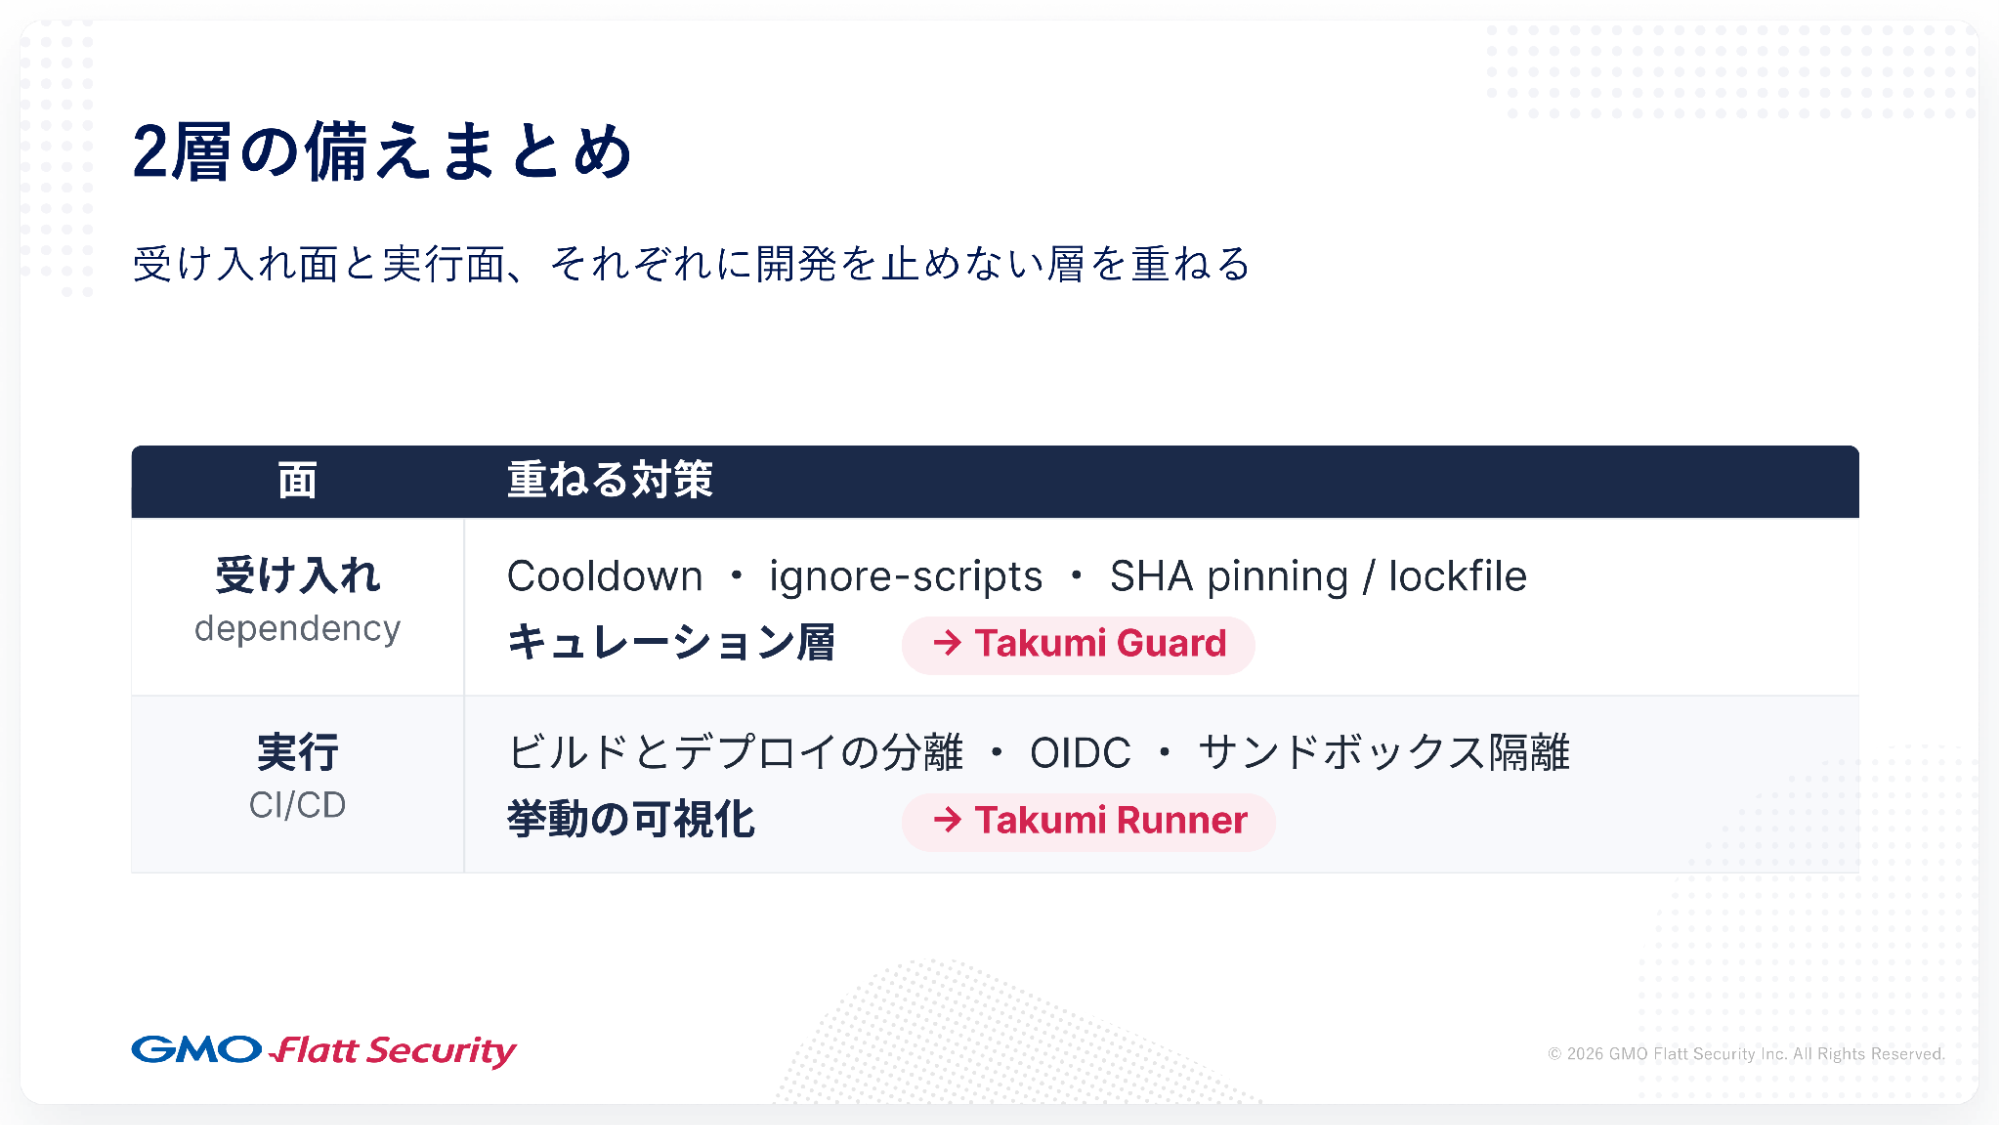
受け入れ面と実行面、それぞれに開発を止めない対策を層で重ねることが大切です。守りを固めるのに開発を遅くする必要はありません。設定を1行足す、参照を固定する、それくらいで始められるものばかりです。
ここまで紹介した対策は「仕組みの層」です。最後に、その仕組みを回す土台となる人と組織の備えを3つ挙げます。
1つ目は教育です。Cooldownを組織のルールにすると、「急ぎの更新でこのパッケージだけ例外にしてほしい」という申請が必ず出てきます。なぜこのルールがあるのかという理由が共有されていないと、例外がだんだん当たり前になってルールが形だけのものになっていきます。開発者にはルールの理由を、マネージャーには有事に下す判断基準を教えておくことが重要です。
2つ目は演習です。有事の判断や初動が機能するかは、訓練して初めてわかります。侵害が起きたときに「どのビルドに悪性のパッケージが入ったか」「どのシークレットが漏れた可能性があるか」に答える動きを、平時に一度手を動かして確かめておくことが大切です。
3つ目は評価です。備えが効くかどうかはチェックリストとの照合ではなく、攻撃者の目線で確かめることが重要です。第1部でお見せしたような攻撃チェーンが自社の環境ではどこで止められるのか、それを実際にたどって評価します。
攻撃が成立するのは依存を取り込む受け入れ面と、コードを動かすCI/CDの実行面の2つです。守りもこの2面に層を重ねることが大切です。攻撃は量産され、連結し、公開と同時に来ます。人手の事前審査だけではもう追いつきません。そこにAIエージェントが加わって受け入れ面はどんどん無人化していく。だから人の注意力に頼らず、自動で効く層が必要です。そしてその層が実際に機能するかどうかは、人と組織の備えで決まります。
今日持ち帰っていただく具体的な一手を挙げるなら、まだTakumi Guardを使っていない方はぜひ入れてみてください。パッケージブロックは無料で、今日から始められます。それだけで明日にも公開される悪性パッケージを1つ引き込まずに済むかもしれません。
アーカイブ動画・発表資料
イベント本編は、アーカイブ動画を公開しています。また、当日の発表資料も掲載しています。あわせてご覧ください。
▼動画はこちら
※動画の視聴にはFindyへのログインが必要です。